
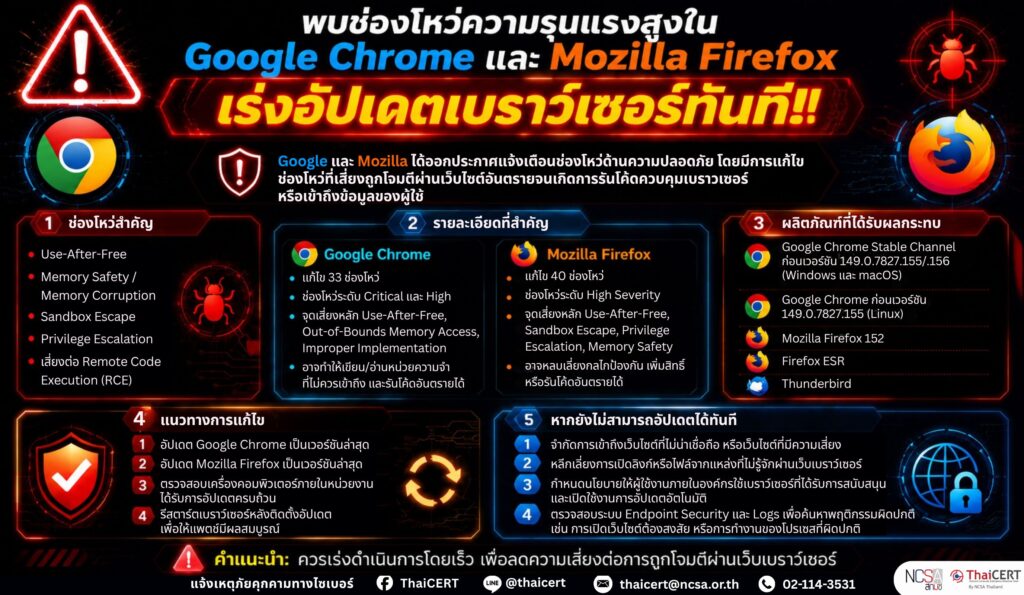
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ และพบว่า Google และ Mozilla ได้ออกประกาศแจ้งเตือนช่องโหว่ด้านความปลอดภัยใน Google Chrome และ Mozilla Firefox โดยมีการแก้ไขช่องโหว่จำนวนมาก ซึ่งประกอบด้วยช่องโหว่ประเภท Use-After-Free, Memory Safety Vulnerability, Sandbox Escape และ Privilege Escalation ที่อาจทำให้ผู้โจมตีสามารถควบคุมการทำงานของเบราว์เซอร์ ดำเนินการรันโค้ดที่เป็นอันตราย (Remote Code Execution: RCE) หรือเข้าถึงข้อมูลของผู้ใช้งานผ่านเว็บไซต์ที่ถูกสร้างขึ้นเพื่อโจมตีโดยเฉพาะ [1]
1. รายละเอียด
1.1 ช่องโหว่ใน Google Chrome
Google ได้ออกอัปเดต Google Chrome Stable Channel เพื่อแก้ไขช่องโหว่ด้านความปลอดภัยจำนวน 33 รายการ โดยมีช่องโหว่ระดับ Critical และ High Severity ซึ่งส่วนใหญ่เกี่ยวข้องกับการจัดการหน่วยความจำผิดพลาด (Memory Corruption) เช่น Use-After-Free Vulnerability, Out-of-Bounds Memory Access และ Improper Implementation โดยช่องโหว่ประเภท Use-After-Free เกิดจากการที่โปรแกรมยังคงเข้าถึงพื้นที่หน่วยความจำที่ถูกคืนค่าแล้ว ส่งผลให้ผู้โจมตีอาจสามารถเขียนหรืออ่านข้อมูลในหน่วยความจำที่ไม่ควรเข้าถึง และอาจนำไปสู่การสั่งรันโค้ดที่ไม่ได้รับอนุญาตบนเครื่องของผู้ใช้งานได้
1.2 ช่องโหว่ใน Mozilla Firefox
Mozilla ได้ออก Firefox เวอร์ชัน 152 เพื่อแก้ไขช่องโหว่ด้านความปลอดภัยจำนวน 40 รายการ โดยมีช่องโหว่ระดับ High Severity เช่น Use-After-Free, Sandbox Escape, Privilege Escalation และ Memory Safety Vulnerability โดยช่องโหว่ดังกล่าวอาจทำให้ผู้โจมตีสามารถหลบเลี่ยงกลไกป้องกันของ Firefox เพิ่มสิทธิ์การเข้าถึง หรือสั่งรันโค้ดที่เป็นอันตรายบนระบบของผู้ใช้งานได้ หากผู้ใช้งานเข้าถึงเว็บไซต์หรือเนื้อหาที่ถูกสร้างขึ้นเพื่อโจมตีช่องโหว่โดยเฉพาะ
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ
2.1 Google Chrome
– Google Chrome Stable Channel ก่อนเวอร์ชัน 149.0.7827.155/.156 (Windows และ macOS)
– Google Chrome ก่อนเวอร์ชัน 149.0.7827.155 (Linux)
2.2 Mozilla Firefox
– Mozilla Firefox 152
– Firefox ESR
– Thunderbird
3. แนวทางการแก้ไข
3.1 อัปเดต Google Chrome เป็นเวอร์ชันล่าสุด [2]
3.2 อัปเดต Mozilla Firefox เป็นเวอร์ชันล่าสุด [3]
3.3 ตรวจสอบเครื่องคอมพิวเตอร์ภายในหน่วยงานได้รับการอัปเดตครบถ้วน
3.4 รีสตาร์ตเบราว์เซอร์หลังติดตั้งอัปเดต เพื่อให้แพตช์มีผลสมบูรณ์
4. หากยังไม่สามารถอัปเดตได้ทันที ควรดำเนินการดังนี้
4.1 จำกัดการเข้าถึงเว็บไซต์ที่ไม่น่าเชื่อถือ หรือเว็บไซต์ที่มีความเสี่ยง
4.2 หลีกเลี่ยงการเปิดลิงก์หรือไฟล์จากแหล่งที่ไม่รู้จักผ่านเว็บเบราว์เซอร์
4.3 กำหนดนโยบายให้ผู้ใช้งานภายในองค์กรใช้เบราว์เซอร์ที่ได้รับการสนับสนุนและเปิดใช้งานการอัปเดตอัตโนมัติ
4.4 ตรวจสอบระบบ Endpoint Security และ Logs เพื่อค้นหาพฤติกรรมผิดปกติ เช่น การเปิดเว็บไซต์ต้องสงสัย หรือการทำงานของโปรเซสที่ผิดปกติ
แหล่งอ้างอิง
[1] https://dg.th/vbn6ezgjua
[2] https://dg.th/p1rmsxl6ve
[3] https://dg.th/a0csx586v9