
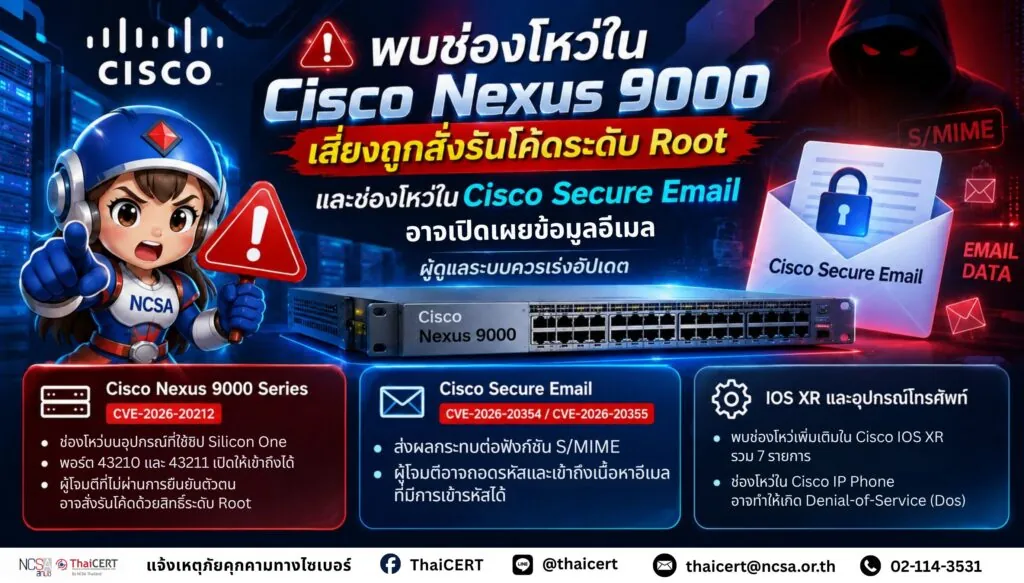
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า Cisco ได้ประกาศเผยแพร่แพตช์แก้ไขช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์เครือข่าย โดยมีช่องโหว่ระดับ Critical ใน Cisco Nexus 9000 Series Switches หมายเลข CVE-2026-20212 (CVSS v3.1: 9.8) ซึ่งอาจเปิดโอกาสให้ผู้โจมตีจากระยะไกลที่ไม่ต้องผ่านการยืนยันตัวตนสามารถสั่งรันโค้ดด้วยสิทธิ์ระดับ Root บนอุปกรณ์ได้ นอกจากนี้ Cisco ยังเปิดเผยช่องโหว่ใน Cisco Secure Email ที่อาจทำให้ผู้โจมตีสามารถถอดรหัสและเข้าถึงเนื้อหาอีเมลที่มีการเข้ารหัสผ่าน S/MIME รวมถึงช่องโหว่เพิ่มเติมใน IOS XR และอุปกรณ์โทรศัพท์ Cisco ที่ได้รับการแก้ไขแล้ว องค์กรที่ใช้งานผลิตภัณฑ์ Cisco ที่ได้รับผลกระทบควรตรวจสอบเวอร์ชันซอฟต์แวร์และเร่งดำเนินการอัปเดตโดยทันที [1]
1,. รายละเอียดช่องโหว่ [2]
1.1 Cisco Nexus 9000 Series
– CVE-2026-20212 (CVSS v3.1: 9.8) [3] ช่องโหว่นี้เกิดจากการตั้งค่าบริการภายใน Cisco Nexus 9000 Series ที่ใช้ชิป Silicon One ซึ่งมี TCP Port 43210 และ 43211 เปิดให้สามารถเข้าถึงได้จาก Default Layer 3 Virtual Routing and Forwarding (VRF) โดยไม่มีการจำกัดการเข้าถึงอย่างเหมาะสม ผู้โจมตีที่สามารถเชื่อมต่อไปยังพอร์ตดังกล่าวบนอุปกรณ์ที่ได้รับผลกระทบ อาจส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษเพื่อสั่งให้ระบบประมวลผลคำสั่งอันตรายด้วยสิทธิ์ระดับ Root ส่งผลให้สามารถควบคุมอุปกรณ์ เปลี่ยนแปลงการตั้งค่า หรือทำให้อุปกรณ์หยุดให้บริการได้
1.2 Cisco IOS XR Hardening Release
Cisco ได้เผยแพร่ชุดอัปเดตด้านความมั่นคงปลอดภัยสำหรับระบบปฏิบัติการ IOS XR โดยรวมช่องโหว่จำนวน 7 รายการ ได้แก่
– CVE-2026-20274 (CVSS v3.1: 9.8) [4] เกี่ยวข้องกับปัญหา Memory Safety และ Memory Corruption ซึ่งอาจนำไปสู่การรันโค้ดจากระยะไกล
– CVE-2026-20279 (CVSS v3.1: 9.8) [5] เกี่ยวข้องกับการควบคุมสิทธิ์และการตรวจสอบการเข้าถึงที่ไม่เหมาะสม อาจทำให้ผู้โจมตีสามารถข้ามมาตรการยืนยันตัวตนหรือเข้าถึงฟังก์ชันสำคัญของระบบ
– ช่องโหว่อื่น ได้แก่ CVE-2026-20275, CVE-2026-20276, CVE-2026-20277, CVE-2026-20278 และ CVE-2026-20280 มีระดับความรุนแรงสูง โดยส่งผลกระทบต่อการทำงานของอุปกรณ์ Cisco IOS XR หลายรุ่น [1][2] ([The Hacker News][1])
1.3 Cisco Secure Email
– CVE-2026-20354 และ CVE-2026-20355 (CVSS v3.1: 5.9) [6][7] ช่องโหว่ดังกล่าวส่งผลกระทบต่อฟังก์ชันการถอดรหัสอีเมลแบบ Secure/Multipurpose Internet Mail Extensions (S/MIME) ใน Cisco Secure Email ที่ใช้งาน AsyncOS เวอร์ชัน 16.5.0 หรือต่ำกว่า โดยช่องโหว่เกิดจากการตรวจสอบความถูกต้องของข้อมูลอีเมลที่เข้ารหัสไม่เพียงพอ ทำให้ผู้โจมตีที่สามารถดักกลางการสื่อสาร (Man-in-the-Middle: MitM) ระหว่าง Email Gateway อาจแก้ไขข้อมูลและทำให้สามารถเข้าถึงเนื้อหาอีเมลที่ถูกเข้ารหัสได้ ([SecurityWeek][3])
1.4 Cisco IP Phone
– CVE-2026-20281 (CVSS v3.1: 7.5) [8] ช่องโหว่ในอุปกรณ์ Cisco Desk Phone 9800, IP Phone 7800, IP Phone 8800 และ Video Phone 8875 ที่เปิดใช้งาน Web Access อาจทำให้ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตน ส่ง HTTP Request ที่ถูกสร้างขึ้นเป็นพิเศษจำนวนมาก ส่งผลให้อุปกรณ์เกิดภาวะ Denial-of-Service (DoS) และไม่สามารถให้บริการได้ตามปกติ
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ
2.1 CVE-2026-20212 ส่งผลกระทบต่อ Cisco Nexus 9000 Series Switches ที่ใช้ Silicon One จำนวน 10 รุ่น ได้แก่
– N9324C-SE1U
– N9348Y2C6D-SE1U
– N9364E-SG2-O
– N9364E-SG2-Q
– N9396T12C-SE1
– N9348Y12C-SE1
– N9396Y12C-SE1
– N9336C-SE1
– N9K-C9804
– N9K-C9808
2.2 CVE-2026-20354 / CVE-2026-20355
– Cisco Secure Email Appliance
– AsyncOS 16.5.0 หรือต่ำกว่า
– ระบบที่เปิดใช้งานฟังก์ชัน S/MIME Decryption
2.3 CVE-2026-20281
– Cisco Desk Phone 9800 Series
– Cisco IP Phone 7800 Series
– Cisco IP Phone 8800 Series
– Cisco Video Phone 8875
3. แนวทางการแก้ไข
3.1 สำหรับ Cisco Nexus 9000 (CVE-2026-20212)
– ตรวจสอบรุ่นอุปกรณ์ด้วยคำสั่ง show module
– ตรวจสอบเวอร์ชันซอฟต์แวร์ผ่าน Cisco Software Checker
– อัปเกรด Cisco NX-OS เป็นเวอร์ชันที่ Cisco แนะนำ
– ติดตั้งแพตช์หรือ Software Maintenance Update (SMU) ตามรุ่นอุปกรณ์
3.2 สำหรับ Cisco IOS XR
– อัปเกรด IOS XR เป็น Release ที่มี Security Maintenance Update (SMU)
– ติดตั้ง SMU ที่ Cisco จัดเตรียมสำหรับแพลตฟอร์มที่ใช้งาน
– ตรวจสอบสถานะอุปกรณ์ Cisco 8000 Series, NCS Series และ ASR Series ที่ใช้งาน IOS XR
3.3 สำหรับ Cisco Secure Email
– อัปเดต Cisco Secure Email / AsyncOS เป็นเวอร์ชันที่ได้รับการแก้ไข
– ตรวจสอบการเปิดใช้งาน S/MIME Decryption
– หากยังไม่สามารถอัปเดตได้ ควรพิจารณาปิดการใช้งาน S/MIME ชั่วคราวเพื่อลดความเสี่ยง
– ตรวจสอบ Certificate และ Key ที่เกี่ยวข้องกับการเข้ารหัสอีเมล
4. แนวทางการป้องกันเพิ่มเติม
– ตรวจสอบอุปกรณ์ Cisco ทั้งหมดภายในองค์กรว่ามีรุ่นและเวอร์ชันที่ได้รับผลกระทบหรือไม่
– จัดทำ Asset Inventory สำหรับอุปกรณ์ Network Infrastructure
– จำกัดสิทธิ์การเข้าถึงอุปกรณ์เครือข่ายตามหลัก Least Privilege
– เปิดใช้งาน Multi-Factor Authentication (MFA) สำหรับบัญชีผู้ดูแลระบบ
– ตรวจสอบ Log จาก Cisco IOS/NX-OS เพื่อค้นหาพฤติกรรมผิดปกติ เช่น การเชื่อมต่อไปยังพอร์ตที่เกี่ยวข้อง
– ตรวจสอบ Configuration Backup เพื่อใช้เปรียบเทียบหาการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต
– เฝ้าระวังการเปลี่ยนแปลง Routing, ACL, Account หรือ Privilege บนอุปกรณ์
– หากพบพฤติกรรมต้องสงสัย ให้แยกอุปกรณ์ออกจากเครือข่ายและดำเนินการตรวจสอบ Incident Response
Cisco แนะนำให้ผู้ดูแลระบบดำเนินการอัปเดตซอฟต์แวร์และติดตั้งแพตช์โดยเร็ว เนื่องจากช่องโหว่ในอุปกรณ์เครือข่ายสามารถส่งผลกระทบต่อความมั่นคงปลอดภัยของโครงสร้างพื้นฐานทั้งหมดได้
แหล่งอ้างอิง
[1] https://dg.th/59tb47hgwo
[2] https://dg.th/pqsb89mai7
[3] https://dg.th/wulcod7zxh
[4] https://dg.th/4s68hxbgr0
[5] https://dg.th/93h1iq5ye2
[6] https://dg.th/2t1zh5y0jw
[7] https://dg.th/4ahb0wx9qg
[8] https://dg.th/dvi86co039