
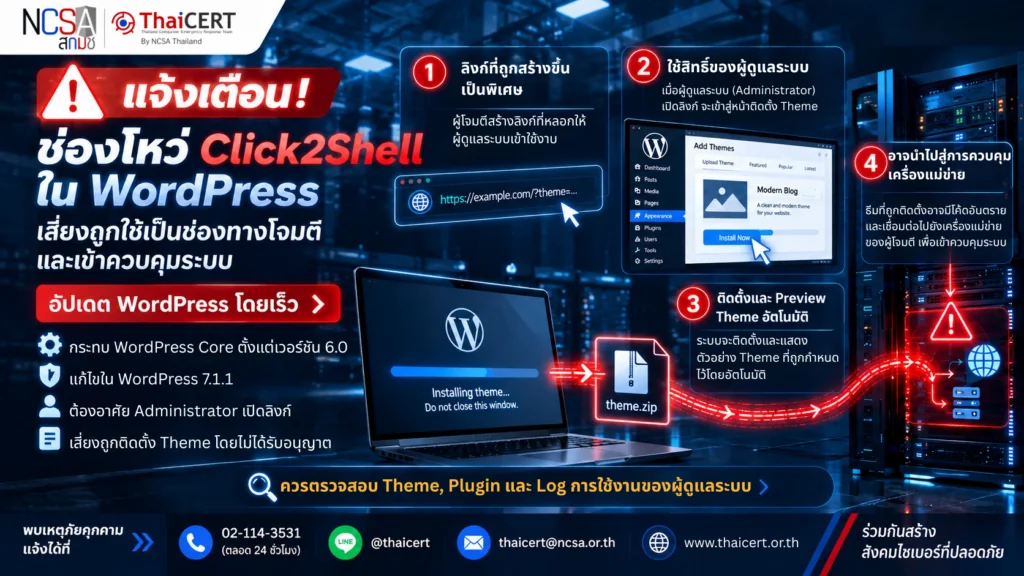
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความปลอดภัยใน WordPress Core ชื่อว่า Click2Shell โดยช่องโหว่ดังกล่าวอาจทำให้ผู้โจมตีสร้างลิงก์ที่ออกแบบมาเป็นพิเศษ และหลอกให้ผู้ดูแลระบบ WordPress ที่กำลังเข้าสู่ระบบด้วยสิทธิ์ Administrator เปิดลิงก์ดังกล่าว ส่งผลให้ระบบดาวน์โหลด ติดตั้ง และ Preview Theme จาก WordPress.org ได้โดยอัตโนมัติ และหากเชื่อมโยงกับช่องโหว่อื่นใน Theme ที่ติดตั้ง อาจนำไปสู่การดำเนินการคำสั่งบนเครื่องแม่ข่ายได้ [1]
1. รายละเอียดของภัยคุกคาม [2]
ช่องโหว่ Click2Shell เกิดจากการประมวลผลค่าภายใน URL ที่แตกต่างกันระหว่าง WordPress.org Themes API และ JavaScript ที่ทำงานอยู่บน Browser ของผู้ดูแลระบบ โดยผู้โจมตีสามารถสร้าง URL ที่มีค่าพิเศษเพื่อทำให้ JavaScript ของ WordPress เลือกและสั่งติดตั้ง Theme จาก WordPress.org โดยอัตโนมัติ เมื่อ Administrator ที่อยู่ในสถานะเข้าสู่ระบบเปิดลิงก์ดังกล่าว ระบบจะใช้ Session และสิทธิ์ของผู้ดูแลระบบในการดำเนินการ โดยผู้โจมตีไม่จำเป็นต้องทราบ Credentials ของ Administrator ทั้งนี้ ช่องโหว่ดังกล่าวเพียงรายการเดียวยังไม่สามารถทำให้ผู้โจมตีอัปโหลด Theme หรือชุดคำสั่งที่สร้างขึ้นเองเข้าสู่ระบบได้โดยตรง แต่สามารถนำไปเชื่อมโยงกับช่องโหว่อื่นใน Theme ที่ถูกติดตั้ง โดยนักวิจัยสาธิตการโจมตีผ่าน Theme ที่มีช่องโหว่ซึ่งสามารถดาวน์โหลดและ ดำเนินการคำสั่ง PHP ระหว่างกระบวนการ Preview ก่อนที่ Theme จะถูกเปิดใช้งาน ส่งผลให้สามารถยกระดับการโจมตีไปสู่การ ดำเนินการคำสั่งบนเซิร์ฟเวอร์ ได้
2. ระบบที่ได้รับผลกระทบ
2.1 WordPress Core ตั้งแต่เวอร์ชัน 6.0 จนถึงเวอร์ชันก่อนที่ได้รับการแก้ไข
2.2 เว็บไซต์ WordPress ที่ผู้ดูแลระบบยังไม่ได้ติดตั้ง Security Update ล่าสุด
2.3 ระบบที่มีบัญชี Administrator ซึ่งสามารถติดตั้ง Theme จาก WordPress.org และผู้ดูแลระบบเปิดลิงก์ที่ผู้โจมตีสร้างขึ้นในขณะที่อยู่ในสถานะเข้าสู่ระบบ
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจบังคับให้ระบบ WordPress ติดตั้งและ Preview Theme จาก WordPress.org โดยใช้สิทธิ์ของ Administrator
3.2 อาจมี Theme ที่ผู้ดูแลระบบไม่ได้ติดตั้งปรากฏอยู่ภายในระบบ โดย Theme ดังกล่าวอาจยังไม่ได้ถูก Activate ทำให้หน้าเว็บไซต์ไม่แสดงความผิดปกติอย่างชัดเจน
3.3 หาก Theme ที่ถูกติดตั้งมีช่องโหว่อื่น ผู้โจมตีอาจเชื่อมโยงการโจมตีเพื่อ ดำเนินการคำสั่งบนเครื่องแม่ข่าย ได้
3.4 อาจนำไปสู่การติดตั้งไฟล์หรือชุดคำสั่งอันตราย แก้ไขข้อมูล หรือเข้าถึงข้อมูลสำคัญภายในเว็บไซต์
3.5 หากสามารถ ดำเนินการคำสั่งบนเครื่องแม่ข่ายได้สำเร็จ อาจนำไปสู่การเข้าควบคุมเว็บไซต์ หรือใช้ระบบที่ได้รับผลกระทบเป็นจุดเริ่มต้นในการโจมตีระบบอื่นเพิ่มเติม
4. แนวทางการแก้ไขและลดความเสี่ยง [3]
4.1 ตรวจสอบเวอร์ชัน WordPress ที่ใช้งาน และอัปเดตเป็น WordPress 7.1.1 หรือ Security Update ล่าสุดของ Branch ที่ใช้งาน โดยเร็วที่สุด
4.2 ตรวจสอบรายการ Theme ภายในระบบ โดยเฉพาะ Theme ที่เพิ่งถูกติดตั้ง หรือ Theme ที่ผู้ดูแลระบบไม่ได้เป็นผู้ดำเนินการติดตั้ง
4.3 ตรวจสอบ Plugin และไฟล์ PHP ภายในระบบ เพื่อค้นหารายการที่ถูกเพิ่มหรือแก้ไขโดยไม่ได้รับอนุญาต
4.4 ตรวจสอบ Log ที่เกี่ยวข้องกับการติดตั้ง Theme, Plugin การใช้งานบัญชี Administrator และกิจกรรมที่เกิดขึ้นผ่าน WordPress Admin เพื่อค้นหาพฤติกรรมผิดปกติ
4.5 หลีกเลี่ยงการเปิด URL หรือลิงก์ที่ไม่ทราบแหล่งที่มา ขณะเข้าสู่ระบบ WordPress ด้วยบัญชี Administrator
4.6 จำกัดการใช้งานบัญชี Administrator เฉพาะกรณีที่จำเป็น และใช้บัญชีที่มีสิทธิ์ต่ำกว่าสำหรับการดำเนินงานทั่วไป
4.7 สำรองข้อมูลเว็บไซต์ ฐานข้อมูล และไฟล์สำคัญอย่างสม่ำเสมอ พร้อมทดสอบกระบวนการกู้คืนระบบเพื่อรองรับกรณีระบบได้รับผลกระทบ
แหล่งอ้างอิง
[1] https://dg.th/wfrvz17etd
[2] https://dg.th/hc5zn1ldmi
[3] https://dg.th/75rtk8anzi