
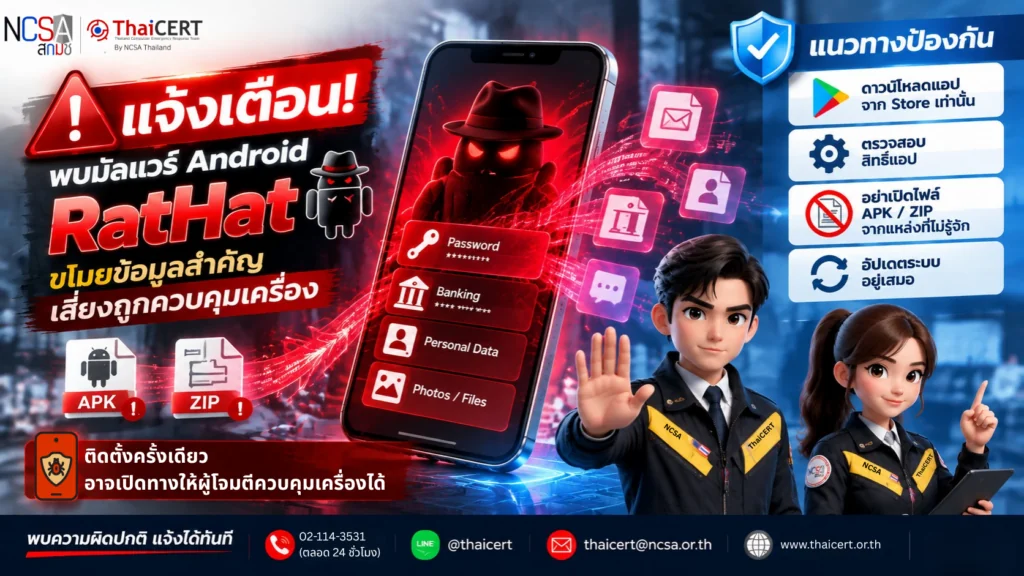
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานมัลแวร์บนระบบปฏิบัติการ Android ชื่อ RatHat ซึ่งมีความสามารถในการขโมยข้อมูลสำคัญของผู้ใช้งาน เช่น รหัสผ่าน ข้อมูลบัญชีธนาคาร และข้อมูลส่วนตัว รวมถึงสามารถเปิดช่องให้ผู้โจมตีควบคุมอุปกรณ์ได้[1]
มัลแวร์ดังกล่าวมีการใช้เทคนิคอัตโนมัติและ AI เพื่อช่วยปรับเปลี่ยนพฤติกรรมของมัลแวร์ให้หลบเลี่ยงการตรวจจับ โดยอาจถูกเผยแพร่ผ่านแอปพลิเคชันปลอม ไฟล์ APK หรือไฟล์บีบอัดที่แนบมากับข้อความและเว็บไซต์ที่ไม่น่าเชื่อถือ หากผู้ใช้งานติดตั้งหรือเปิดไฟล์ดังกล่าว อาจทำให้อุปกรณ์และข้อมูลสำคัญตกอยู่ในความเสี่ยง
1. รายละเอียดมัลแวร์ RatHat
RatHat เป็นมัลแวร์ประเภท Remote Access Trojan (RAT) บนระบบ Android ที่ถูกออกแบบมาเพื่อให้ผู้โจมตีสามารถเข้าถึงและควบคุมอุปกรณ์ของเหยื่อ มัลแวร์อาจปลอมตัวเป็นแอปพลิเคชันทั่วไป หรือถูกซ่อนอยู่ภายในไฟล์ที่ผู้ใช้งานได้รับจากแหล่งที่ไม่น่าเชื่อถือ เช่น ไฟล์ APK หรือไฟล์ ZIP ซึ่งอาจมีการบรรจุไฟล์อันตรายไว้ภายใน เพื่อหลอกให้ผู้ใช้งานเปิดหรือติดตั้ง[2]
2. รูปแบบการโจมตีและผลกระทบ
ผู้โจมตีอาจเผยแพร่มัลแวร์ RatHat ผ่านแอปพลิเคชันปลอม ไฟล์ APK หรือไฟล์ ZIP ที่ถูกดัดแปลง โดยอาศัยการหลอกลวงให้ผู้ใช้งานดาวน์โหลดและติดตั้งจากแหล่งที่ไม่น่าเชื่อถือ เมื่อผู้ใช้งานติดตั้งและอนุญาตสิทธิ์ที่แอปพลิเคชันร้องขอ มัลแวร์จะสามารถทำงานบนอุปกรณ์และส่งข้อมูลกลับไปยังผู้โจมตีได้ หากมัลแวร์ทำงานสำเร็จ อาจส่งผลกระทบดังนี้
2.1 ขโมยข้อมูลส่วนตัวและข้อมูลการเข้าสู่ระบบ มัลแวร์อาจดักเก็บข้อมูลสำคัญ เช่น ชื่อผู้ใช้ รหัสผ่าน ข้อมูลบัญชีธนาคาร และข้อมูลที่จัดเก็บภายในอุปกรณ์ เพื่อนำไปใช้โดยไม่ได้รับอนุญาต
2.2 ผู้โจมตีอาจสามารถสั่งการอุปกรณ์ เช่น เข้าถึงไฟล์ ดาวน์โหลดข้อมูล หรือดำเนินการต่าง ๆ บนอุปกรณ์ของผู้ใช้งาน
2.3 เพิ่มความเสี่ยงต่อการถูกโจมตีเพิ่มเติม ข้อมูลที่ถูกขโมยอาจถูกนำไปใช้เข้าถึงบัญชีออนไลน์อื่น ๆ หรือใช้เป็นช่องทางในการหลอกลวงและโจมตีต่อเนื่อง
2.4 กระทบต่อความปลอดภัยของข้อมูลทางการเงิน หากอุปกรณ์มีการใช้งานแอปธนาคารหรือบริการทางการเงิน ข้อมูลที่ถูกขโมยอาจเพิ่มความเสี่ยงต่อการสูญเสียทรัพย์สินหรือการเข้าถึงบัญชีโดยไม่ได้รับอนุญาต
3. ผู้ใช้งานและอุปกรณ์ที่ควรเฝ้าระวัง
3.1 ผู้ใช้งานอุปกรณ์ Android โดยเฉพาะผู้ที่ติดตั้งแอปพลิเคชันจากแหล่งที่ไม่เป็นทางการ หรือดาวน์โหลดไฟล์จากเว็บไซต์/ข้อความที่ไม่ทราบแหล่งที่มา
3.2 อุปกรณ์ที่มีการติดตั้งไฟล์หรือแอปพลิเคชันที่ไม่ได้รับการยืนยัน เช่น ไฟล์ APK, แอปดัดแปลง หรือไฟล์ ZIP ที่ได้รับจากบุคคลหรือช่องทางที่ไม่น่าเชื่อถือ
3.3 อุปกรณ์ที่มีพฤติกรรมผิดปกติ ควรตรวจสอบหากพบอาการ เช่น
– มีแอปพลิเคชันที่ไม่เคยติดตั้งปรากฏบนเครื่อง
– แอปขอสิทธิ์เข้าถึงข้อมูลหรือควบคุมอุปกรณ์มากเกินความจำเป็น
– เครื่องทำงานช้าลง แบตเตอรี่หมดเร็ว หรือมีการใช้ข้อมูลอินเทอร์เน็ตสูงผิดปกติ
3.4 อุปกรณ์ที่ใช้ทำธุรกรรมสำคัญ เช่น โทรศัพท์ที่ใช้เข้าถึงแอปธนาคาร ระบบชำระเงิน หรือบัญชีออนไลน์สำคัญ เนื่องจากอาจมีความเสี่ยงต่อการถูกขโมยข้อมูลบัญชีและข้อมูลทางการเงิน
4. แนวทางการเฝ้าระวัง ป้องกัน และรับมือ
4.1 ติดตั้งแอปพลิเคชันจากแหล่งที่เชื่อถือได้ ดาวน์โหลดแอปพลิเคชันผ่าน Google Play Store หรือแหล่งที่องค์กรกำหนด หลีกเลี่ยงการติดตั้งไฟล์ APK หรือแอปพลิเคชันจากเว็บไซต์และแหล่งที่ไม่ทราบที่มา
4.2 ตรวจสอบก่อนเปิดไฟล์หรือกดติดตั้ง ไม่ควรเปิดไฟล์ APK, ZIP หรือไฟล์แนบจากข้อความ อีเมล หรือเว็บไซต์ที่ไม่น่าเชื่อถือ โดยเฉพาะไฟล์ที่แจ้งให้ติดตั้งแอปเพิ่มเติมหรือขอข้อมูลส่วนตัว
4.3 ตรวจสอบสิทธิ์การเข้าถึงของแอปพลิเคชัน พิจารณาสิทธิ์ที่แอปขอใช้งาน หากพบว่าแอปขอเข้าถึงข้อมูลที่ไม่เกี่ยวข้องกับการใช้งาน เช่น SMS รายชื่อผู้ติดต่อ ไฟล์ หรือการควบคุมอุปกรณ์ ควรยกเลิกและตรวจสอบทันที
4.4 อัปเดตระบบและเปิดใช้งานการป้องกัน อัปเดตระบบปฏิบัติการ Android และแอปพลิเคชันให้เป็นเวอร์ชันล่าสุด พร้อมเปิดใช้งานระบบตรวจสอบความปลอดภัยของอุปกรณ์
4.5 หากพบอุปกรณ์ต้องสงสัยว่าติดมัลแวร์
– ตัดการเชื่อมต่ออินเทอร์เน็ตชั่วคราว เพื่อลดความเสี่ยงการส่งข้อมูลออก
– ถอนการติดตั้งแอปพลิเคชันที่น่าสงสัย
– ตรวจสอบและเปลี่ยนรหัสผ่านบัญชีสำคัญจากอุปกรณ์ที่ปลอดภัย
– ตรวจสอบบัญชีธนาคารและบริการออนไลน์ที่เกี่ยวข้อง หากพบความผิดปกติให้แจ้งผู้ให้บริการทันที
อ้างอิง
[1] https://dg.th/sra4vyh7t1
[2] https://dg.th/30mnptyd8o