
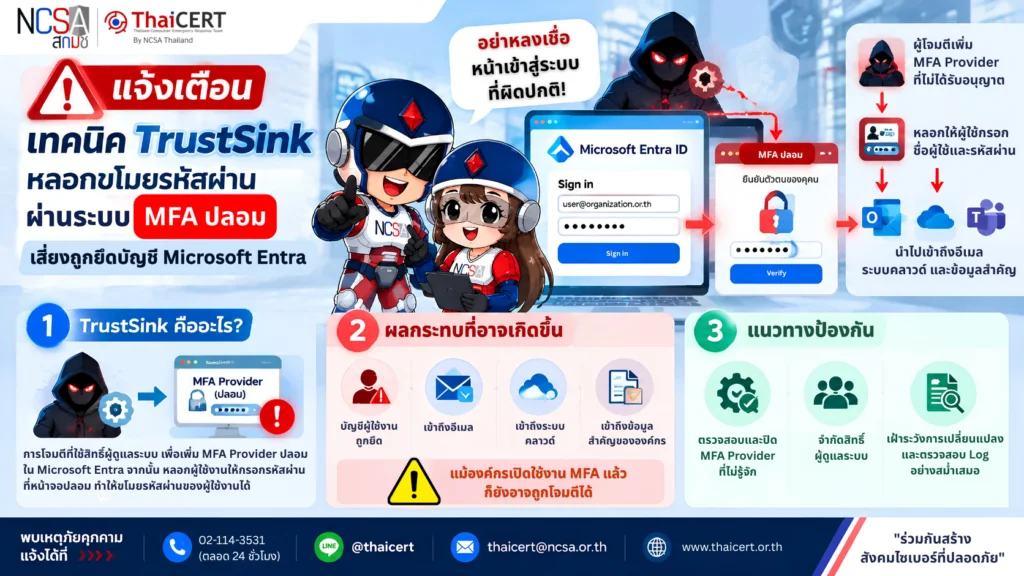
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานเทคนิคการโจมตีรูปแบบใหม่ TrustSink ที่มุ่งเป้าไปยังระบบยืนยันตัวตน Microsoft Entra ID โดยผู้โจมตีใช้การตั้งค่า MFA Provider จากภายนอกที่ไม่ได้รับอนุญาต เพื่อหลอกผู้ใช้งานระหว่างเข้าสู่ระบบและขโมยข้อมูลบัญชีผู้ใช้งาน
การโจมตีดังกล่าวสามารถทำให้ผู้ไม่หวังดีได้รับชื่อผู้ใช้และรหัสผ่าน แม้องค์กรจะเปิดใช้งานระบบ MFA แล้วก็ตาม ซึ่งอาจนำไปสู่การเข้าถึงบัญชีผู้ใช้งาน อีเมล ระบบคลาวด์ หรือข้อมูลสำคัญขององค์กรโดยไม่ได้รับอนุญาต [1]
1. รายละเอียด
TrustSink เป็นเทคนิคการโจมตีที่ใช้ประโยชน์จากฟังก์ชัน External MFA Provider ของ Microsoft Entra ID โดยผู้โจมตีอาศัยสิทธิ์ผู้ดูแลระบบที่ถูกยึดครอง หรือบัญชีที่มีสิทธิ์สูง เพื่อเพิ่ม MFA Provider ที่ไม่ได้รับอนุญาตเข้าสู่ระบบ
เมื่อผู้ใช้งานเข้าสู่ระบบ ระบบจะส่งขั้นตอนการยืนยันตัวตนไปยัง MFA Provider ดังกล่าว ซึ่งอาจแสดงหน้าจอปลอมเพื่อหลอกให้ผู้ใช้งานกรอกรหัสผ่าน ทำให้ข้อมูลดังกล่าวถูกส่งไปยังผู้โจมตี โดยกระบวนการเข้าสู่ระบบยังสามารถดำเนินต่อได้ตามปกติ ทำให้ตรวจพบได้ยาก [2]
2. ผลกระทบที่อาจเกิดขึ้น หากผู้โจมตีสามารถเพิ่ม MFA Provider ที่เป็นอันตรายเข้าสู่ระบบได้ อาจส่งผลกระทบดังนี้
2.1 ข้อมูลบัญชีผู้ใช้งานถูกขโมย ผู้โจมตีอาจได้รับชื่อผู้ใช้และรหัสผ่านของบุคลากร เพื่อนำไปใช้เข้าสู่ระบบโดยไม่ได้รับอนุญาต
2.2 ระบบ MFA อาจไม่สามารถป้องกันการโจมตีได้อย่างเต็มประสิทธิภาพ แม้องค์กรเปิดใช้งาน MFA แล้ว แต่หากกระบวนการยืนยันตัวตนถูกเปลี่ยนแปลง ผู้โจมตีอาจใช้ช่องทางดังกล่าวเพื่อหลอกขโมยข้อมูลบัญชีได้
2.3 เสี่ยงต่อการเข้าถึงระบบสำคัญขององค์กร บัญชีที่ถูกยึดอาจถูกนำไปใช้เข้าถึงอีเมล ระบบคลาวด์ เอกสาร หรือข้อมูลสำคัญอื่น ๆ ภายในองค์กร
3. ระบบและหน่วยงานที่ควรเฝ้าระวัง
3.1 หน่วยงานที่ใช้งาน Microsoft Entra ID เป็นระบบบริหารจัดการบัญชีผู้ใช้งาน
3.2 ระบบที่เปิดใช้งาน External MFA Provider หรือเชื่อมต่อระบบยืนยันตัวตนจากภายนอก
3.3 บัญชีผู้ใช้งานที่มีสิทธิ์ระดับสูง เช่น Global Administrator หรือ Authentication Policy Administrator
3.4 ระบบที่พบการเปลี่ยนแปลงการตั้งค่า MFA หรือการเพิ่มแอปพลิเคชันที่ไม่ได้รับอนุมัติ
4. แนวทางการเฝ้าระวัง ป้องกัน และรับมือ [3]
4.1 ตรวจสอบการตั้งค่าการยืนยันตัวตน (MFA) อย่างสม่ำเสมอ และวิธีการยืนยันตัวตนที่ถูกกำหนดไว้ใน Microsoft Entra ID หากพบรายการที่ไม่รู้จัก หรือไม่ได้รับอนุมัติจากองค์กร ควรดำเนินการปิดใช้งานและตรวจสอบทันที
4.2 ตรวจสอบการเปลี่ยนแปลงที่ผิดปกติในระบบ เช่น การเพิ่ม MFA Provider ใหม่ การเปลี่ยนแปลงนโยบาย MFA การเพิ่มแอปพลิเคชัน หรือการให้สิทธิ์แก่บัญชีที่ไม่ได้รับอนุญาต เพื่อค้นหาการเข้าถึงระบบที่ผิดปกติ
4.3 ป้องกันบัญชีผู้ดูแลระบบที่มีสิทธิ์สูง
– จำกัดจำนวนบัญชีที่มีสิทธิ์ระดับผู้ดูแลระบบ
– กำหนดสิทธิ์ให้เหมาะสมกับหน้าที่ความรับผิดชอบ
– เปิดใช้งานการยืนยันตัวตนที่มีความปลอดภัยสูง เช่น Passkey หรือ FIDO2 สำหรับบัญชีสำคัญ
4.4 ควรตรวจสอบหน้าจอเข้าสู่ระบบและแหล่งที่มาของคำขอยืนยันตัวตน หากพบหน้าต่างเข้าสู่ระบบที่ผิดปกติ หรือถูกขอให้กรอกรหัสผ่านซ้ำโดยไม่ทราบสาเหตุ ควรหยุดดำเนินการและแจ้งผู้ดูแลระบบ
4.5 ดำเนินการเมื่อพบความผิดปกติ หากพบ MFA Provider หรือการตั้งค่าการยืนยันตัวตนที่ไม่ได้รับอนุญาต ควรดำเนินการดังนี้
– ปิดใช้งาน MFA Provider ที่น่าสงสัยทันที
– ตรวจสอบบัญชีผู้ใช้งานที่อาจได้รับผลกระทบ
– เปลี่ยนรหัสผ่านและยกเลิกเซสชันการเข้าสู่ระบบที่ไม่ปลอดภัย
– ตรวจสอบประวัติการเข้าสู่ระบบย้อนหลัง เพื่อค้นหาการเข้าถึงที่ผิดปกติ
📢 ThaiCERT แนะนำตรวจสอบ MFA Provider ใน Microsoft Entra ID ทันที จำกัดสิทธิ์ผู้ดูแลระบบ และเฝ้าระวังการเปลี่ยนแปลงผิดปกติ เพื่อป้องกันการถูกขโมยบัญชี
แหล่งอ้างอิง
[1] https://dg.th/bm6s1o3hzj
[2] https://dg.th/q62t1rksbp
[3] https://dg.th/zeh2o1a6v7