
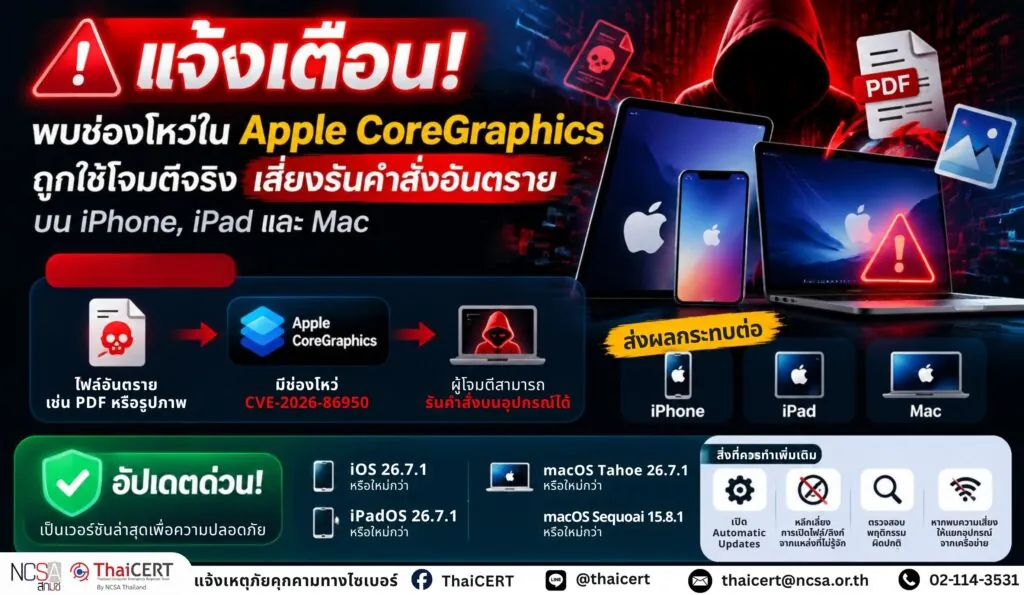
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ของ Apple พบช่องโหว่หมายเลข CVE-2026-86950 ในส่วนประกอบ CoreGraphics ซึ่งเป็นส่วนสำคัญของระบบที่ใช้สำหรับประมวลผลและแสดงผลกราฟิก รวมถึงไฟล์ประเภท PDF และรูปภาพ ช่องโหว่ดังกล่าวมีลักษณะเป็น Out-of-Bounds Write ซึ่งเกิดจากการตรวจสอบขอบเขตข้อมูลในหน่วยความจำไม่เหมาะสม โดยผู้โจมตีอาจสร้างไฟล์ที่มีข้อมูลอันตรายและหลอกให้อุปกรณ์ประมวลผลไฟล์ดังกล่าว ส่งผลให้สามารถ รันคำสั่งที่ไม่ได้รับอนุญาต (Arbitrary Code Execution) บนอุปกรณ์เป้าหมายได้ [1]
Apple ระบุว่าช่องโหว่นี้ได้รับรายงานจาก Meta Security Team และพบหลักฐานว่ามีการนำช่องโหว่ดังกล่าวไปใช้ในการโจมตีจริง (Actively Exploited) ซึ่งเกี่ยวข้องกับการโจมตีแบบเจาะจงเป้าหมายที่มีความซับซ้อนสูง (Highly Sophisticated Attack) โดย Apple ได้ออกอัปเดตด้านความปลอดภัยเพื่อแก้ไขช่องโหว่ดังกล่าวแล้ว ผู้ใช้งานและผู้ดูแลระบบควรตรวจสอบและอัปเดตระบบปฏิบัติการเป็นเวอร์ชันล่าสุดโดยเร่งด่วน [2]
1. รายละเอียดช่องโหว่ [3]
CVE-2026-86950 (CVSS v3.1: 8.8) [4] เป็นช่องโหว่ประเภท Out-of-Bounds Write ในส่วนประกอบ CoreGraphics ของ Apple ซึ่งเกิดจากกระบวนการจัดการหน่วยความจำไม่ถูกต้อง ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่โดยสร้างไฟล์ที่ถูกออกแบบเป็นพิเศษ (Maliciously Crafted File) และหลอกให้ผู้ใช้งานเปิดไฟล์ดังกล่าว หรือทำให้อุปกรณ์ประมวลผลข้อมูลที่มีช่องโหว่ ส่งผลให้ผู้โจมตีสามารถ รันคำสั่งหรือโค้ดที่ไม่ได้รับอนุญาตบนอุปกรณ์ เข้าถึงข้อมูลหรือทรัพยากรบางส่วนของระบบ และดำเนินการโจมตีต่อเนื่องเพื่อควบคุมอุปกรณ์ในบางสถานการณ์
ทั้งนี้ Apple ไม่ได้เปิดเผยรายละเอียดเชิงลึกเกี่ยวกับรูปแบบการโจมตีหรือกลุ่มผู้โจมตี เพื่อป้องกันการนำข้อมูลไปใช้โจมตีเพิ่มเติม
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ [5]
2.1 ช่องโหว่ดังกล่าวส่งผลกระทบต่อผลิตภัณฑ์ของ Apple ที่ใช้ระบบปฏิบัติการเวอร์ชันก่อนหน้าดังนี้
iPhone และ iPad
– iOS 26.7 และเวอร์ชันก่อนหน้า
– iPadOS 26.7 และเวอร์ชันก่อนหน้า
Mac
– macOS Tahoe เวอร์ชันก่อน 26.7.1
– macOS Sequoia เวอร์ชันก่อน 15.8.1
2.2 อุปกรณ์ที่รองรับการอัปเดต ได้แก่
– iPhone 11 และรุ่นใหม่กว่า
– iPad Pro รุ่นที่ 3 และใหม่กว่า
– iPad Air รุ่นที่ 3 และใหม่กว่า
– iPad รุ่นที่ 8 และใหม่กว่า
– iPad mini รุ่นที่ 5 และใหม่กว่า
– เครื่อง Mac ที่รองรับ macOS Sequoia และ macOS Tahoe
3. เวอร์ชันที่ได้รับการแก้ไขแล้ว
ผู้ใช้งานควรอัปเดตระบบปฏิบัติการเป็นเวอร์ชันดังต่อไปนี้ หรือใหม่กว่า
– iOS 26.7.1
– iPadOS 26.7.1
– macOS Tahoe 26.7.1
– macOS Sequoia 15.8.1
4. แนวทางการแก้ไข
4.1 ตรวจสอบเวอร์ชันระบบปฏิบัติการของอุปกรณ์ Apple ภายในหน่วยงาน
สำหรับ iPhone และ iPad
Settings > General > Software Update
สำหรับ Mac
Apple Menu > System Settings > General > Software Update
4.2 เร่งดำเนินการอัปเดตระบบปฏิบัติการเป็นเวอร์ชันล่าสุด
– อัปเดต iPhone เป็น iOS 26.7.1 หรือใหม่กว่า
– อัปเดต iPad เป็น iPadOS 26.7.1 หรือใหม่กว่า
– อัปเดต macOS Tahoe เป็น 26.7.1 หรือใหม่กว่า
– อัปเดต macOS Sequoia เป็น 15.8.1 หรือใหม่กว่า
4.3 เปิดใช้งาน Automatic Updates
เพื่อให้อุปกรณ์ได้รับแพตช์ด้านความปลอดภัยจาก Apple อย่างต่อเนื่อง
4.4 ตรวจสอบไฟล์และลิงก์จากแหล่งที่ไม่น่าเชื่อถือ
หลีกเลี่ยงการเปิดไฟล์แนบ เอกสาร PDF รูปภาพ หรือลิงก์ที่ได้รับจากผู้ส่งที่ไม่รู้จัก
4.5 ตรวจสอบพฤติกรรมผิดปกติของอุปกรณ์ เช่น
– พบแอปพลิเคชันหรือโปรไฟล์ที่ไม่รู้จัก
– มีการเปลี่ยนแปลงค่าการตั้งค่าระบบโดยไม่ได้รับอนุญาต
– พบการเชื่อมต่อเครือข่ายที่ผิดปกติ
– อุปกรณ์มีพฤติกรรมผิดปกติหลังเปิดไฟล์จากแหล่งภายนอก
4.6 หากพบอุปกรณ์ต้องสงสัย
ควรแยกอุปกรณ์ออกจากเครือข่าย เก็บข้อมูลที่เกี่ยวข้อง เช่น Log, รายการแอปพลิเคชัน, Profile Configuration และประวัติการใช้งาน เพื่อดำเนินการตรวจสอบเหตุการณ์ต่อไป
5. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที
5.1 จำกัดการเปิดไฟล์จากแหล่งที่ไม่ทราบที่มา โดยเฉพาะไฟล์ PDF รูปภาพ หรือเอกสารที่ได้รับผ่านอีเมลและแอปพลิเคชันรับส่งข้อความ
5.2 จำกัดสิทธิ์การติดตั้งแอปพลิเคชัน ให้ติดตั้งเฉพาะจาก App Store หรือแหล่งที่ได้รับอนุมัติจากหน่วยงาน
5.3 เปิดใช้งานมาตรการรักษาความปลอดภัยเพิ่มเติม เช่น
– Multi-Factor Authentication (MFA)
– รหัสผ่านที่มีความซับซ้อน
– ระบบบริหารจัดการอุปกรณ์ (Mobile Device Management: MDM) สำหรับองค์กร
5.4 เพิ่มการเฝ้าระวัง Log และเหตุการณ์ผิดปกติจากอุปกรณ์ Apple ภายในองค์กร
5.5 หากพบข้อบ่งชี้ว่าถูกโจมตี ให้ดำเนินการแยกอุปกรณ์ เก็บหลักฐาน และเข้าสู่กระบวนการ Incident Response
ทั้งนี้ มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการอัปเดตระบบปฏิบัติการเป็นเวอร์ชันที่ได้รับการแก้ไขแล้วได้
แหล่งอ้างอิง
[1] https://dg.th/ivj94nydo7
[2] https://dg.th/vq2i1k8alh
[3] https://dg.th/8flrxzkvq1
[4] https://dg.th/wguyai3qsz
[5] https://dg.th/6ypg4m83lv
[6] https://dg.th/8mias25hgu