
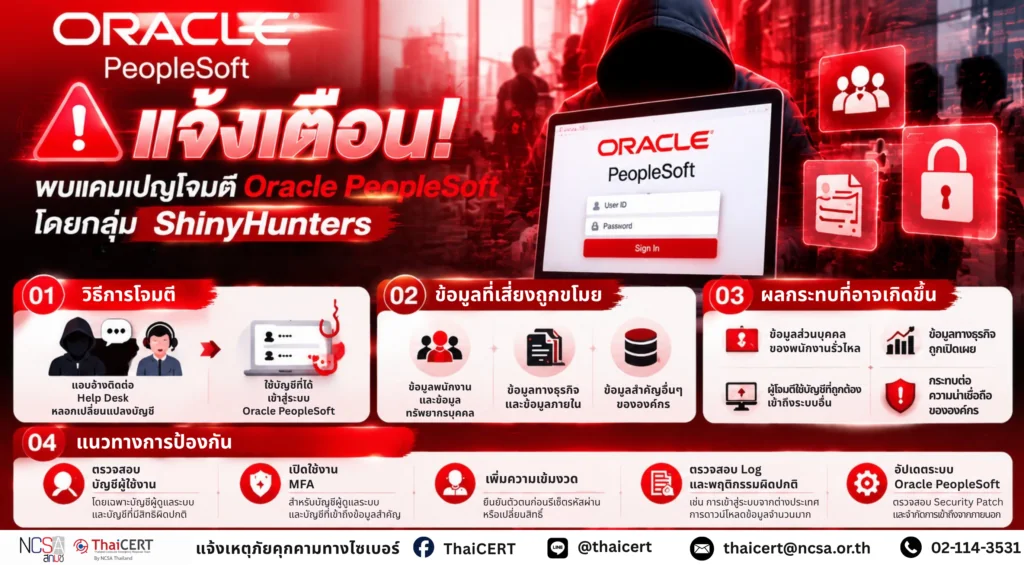
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานจาก Google Threat Intelligence Group (GTIG) แจ้งเตือนแคมเปญโจมตีที่เชื่อมโยงกับกลุ่ม ShinyHunters ซึ่งมุ่งเป้าไปยังระบบ Oracle PeopleSoft ขององค์กรต่าง ๆ โดยผู้โจมตีใช้เทคนิค Social Engineering และการหลอกลวงผ่านช่องทางสนับสนุนผู้ใช้งาน (Help Desk) เพื่อเข้าถึงบัญชีผู้ใช้และขโมยข้อมูลสำคัญ
กลุ่ม ShinyHunters เป็นกลุ่มอาชญากรรมไซเบอร์ที่มีประวัติเกี่ยวข้องกับการโจมตีเพื่อขโมยข้อมูล (Data Theft) และเรียกค่าไถ่ โดยแคมเปญล่าสุดมุ่งเป้าไปยังระบบบริหารจัดการทรัพยากรบุคคลและข้อมูลภายในองค์กรที่ใช้งาน Oracle PeopleSoft ซึ่งอาจส่งผลให้ผู้โจมตีสามารถเข้าถึงข้อมูลพนักงาน ข้อมูลทางธุรกิจ และข้อมูลสำคัญอื่น ๆ ได้
องค์กรที่ใช้งาน Oracle PeopleSoft ควรตรวจสอบการตั้งค่าความปลอดภัยของระบบ บัญชีผู้ใช้งาน และกิจกรรมที่ผิดปกติ พร้อมเพิ่มมาตรการป้องกันการโจมตีแบบหลอกลวงทางวิศวกรรมสังคม (Social Engineering) โดยเร่งด่วน [1]
1. รายละเอียดภัยคุกคาม [2]
1.1 การโจมตีผ่านกระบวนการ Help Desk Social Engineering
ผู้โจมตีใช้วิธีการแอบอ้างเป็นบุคลากรภายในองค์กรหรือผู้ใช้งานที่ต้องการความช่วยเหลือ ติดต่อเจ้าหน้าที่ Help Desk เพื่อหลอกให้ดำเนินการเปลี่ยนแปลงข้อมูลบัญชี เช่น
– ขอรีเซ็ตรหัสผ่าน
– ขอเปลี่ยนข้อมูลการยืนยันตัวตน
– ขอเพิ่มหรือแก้ไขสิทธิ์การเข้าถึงระบบ
เมื่อได้รับสิทธิ์เข้าถึงบัญชี ผู้โจมตีอาจนำบัญชีดังกล่าวเข้าสู่ระบบ Oracle PeopleSoft เพื่อเข้าถึงข้อมูลภายในองค์กร
1.2 การใช้ข้อมูลประจำตัวที่ถูกขโมย (Stolen Credentials)
ผู้โจมตีอาจใช้ข้อมูลบัญชีผู้ใช้ที่ได้จากการหลอกลวงหรือจากแหล่งข้อมูลรั่วไหล เพื่อเข้าสู่ระบบโดยไม่ต้องใช้ช่องโหว่ทางเทคนิค
ความเสี่ยงที่อาจเกิดขึ้น ได้แก่
– เข้าถึงข้อมูลพนักงานและข้อมูลทรัพยากรบุคคล
– ดาวน์โหลดข้อมูลภายในองค์กร
– ใช้บัญชีที่ถูกบุกรุกเพื่อโจมตีระบบอื่นภายในองค์กร
– ซ่อนตัวอยู่ในระบบโดยใช้บัญชีที่มีสิทธิ์ถูกต้อง
1.3 การมุ่งเป้าระบบ Oracle PeopleSoft
Oracle PeopleSoft เป็นระบบบริหารจัดการองค์กรที่ถูกใช้งานอย่างแพร่หลาย เช่น
– ระบบบริหารทรัพยากรบุคคล (Human Capital Management: HCM)
– ระบบการเงิน
– ระบบจัดซื้อจัดจ้าง
– ระบบบริหารองค์กร
เนื่องจากระบบดังกล่าวมีข้อมูลสำคัญจำนวนมาก จึงเป็นเป้าหมายที่มีมูลค่าสูงสำหรับกลุ่มอาชญากรรมไซเบอร์
2. ผลกระทบที่อาจเกิดขึ้น
หากบัญชีผู้ใช้งานถูกเข้าถึงโดยไม่ได้รับอนุญาต อาจส่งผลกระทบ ได้แก่
– ข้อมูลส่วนบุคคลของพนักงานรั่วไหล
– ข้อมูลทางธุรกิจหรือข้อมูลภายในถูกเปิดเผย
– ผู้โจมตีสามารถใช้บัญชีที่ถูกต้องเพื่อเข้าถึงระบบอื่น
– เกิดความเสียหายต่อความน่าเชื่อถือขององค์กร
3. แนวทางการป้องกันและแก้ไข
3.1 ตรวจสอบบัญชีผู้ใช้งาน Oracle PeopleSoft
– ตรวจสอบบัญชีผู้ใช้ที่มีสิทธิ์ระดับผู้ดูแลระบบ (Administrator)
– ตรวจสอบบัญชีที่มีการเพิ่มสิทธิ์ผิดปกติ
– ปิดบัญชีที่ไม่มีการใช้งานหรือไม่ทราบเจ้าของ
3.2 เปิดใช้งาน Multi-Factor Authentication (MFA)
ควรเปิดใช้งาน MFA สำหรับ
– บัญชีผู้ดูแลระบบ
– บัญชีที่เข้าถึงข้อมูลสำคัญ
– บัญชีที่สามารถเปลี่ยนแปลงข้อมูลผู้ใช้งาน
เพื่อลดความเสี่ยงจากการใช้รหัสผ่านที่ถูกขโมย
3.3 เพิ่มความเข้มงวดของกระบวนการ Help Desk
กำหนดขั้นตอนยืนยันตัวตนก่อนดำเนินการเกี่ยวกับบัญชี เช่น
– การรีเซ็ตรหัสผ่าน
– การเปลี่ยนอีเมล
– การเพิ่มสิทธิ์
– การปลด MFA
ไม่ควรดำเนินการจากคำร้องขอเพียงช่องทางเดียวโดยไม่มีการตรวจสอบเพิ่มเติม
3.4 ตรวจสอบ Log และพฤติกรรมผิดปกติ ควรตรวจสอบ
– การเข้าสู่ระบบจาก IP Address หรือประเทศที่ผิดปกติ
– การเข้าสู่ระบบนอกเวลาทำงาน
– การดาวน์โหลดข้อมูลจำนวนมาก
– การสร้างหรือแก้ไขบัญชีผู้ใช้
– การเปลี่ยนแปลงสิทธิ์การเข้าถึง
3.5 ตรวจสอบระบบ Oracle PeopleSoft ให้ได้รับการอัปเดต
– ตรวจสอบ Security Patch ของ Oracle อย่างสม่ำเสมอ
– ตรวจสอบการตั้งค่าความปลอดภัยของระบบ
– จำกัดการเข้าถึงระบบจากเครือข่ายภายนอกเท่าที่จำเป็น
4. แนวทางปฏิบัติกรณีสงสัยว่าบัญชีถูกบุกรุก
4.1 ระงับบัญชีที่มีพฤติกรรมน่าสงสัยทันที
4.2 รีเซ็ตรหัสผ่านและเพิกถอน Session หรือ Token ที่ยังใช้งานอยู่
4.3 ตรวจสอบประวัติการเข้าสู่ระบบและกิจกรรมย้อนหลัง
4.4 ตรวจสอบว่ามีการเข้าถึงหรือดาวน์โหลดข้อมูลสำคัญหรือไม่
4.5 เก็บรักษาหลักฐาน เช่น Log, Audit Trail และข้อมูลที่เกี่ยวข้อง เพื่อดำเนินการตรวจสอบเหตุการณ์
แหล่งอ้างอิง
[1] https://dg.th/t4qp09wfkg
[2] https://dg.th/co03qy7gfv