
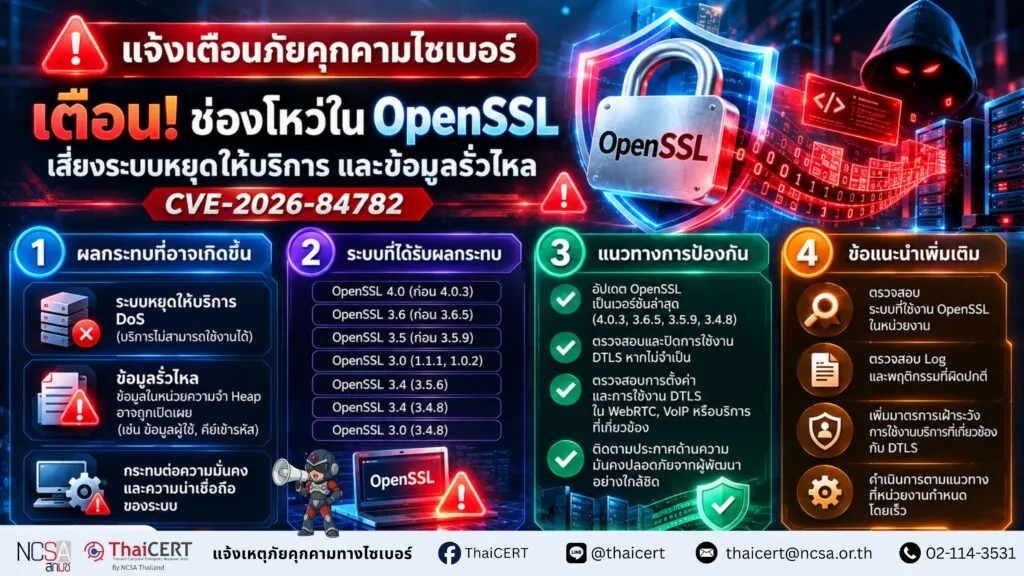
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ขอแจ้งเตือนภัยคุกคามไซเบอร์เกี่ยวกับช่องโหว่ CVE-2026-84782 ในไลบรารี OpenSSL ซึ่งส่งผลต่อระบบที่ใช้งานโปรโตคอล DTLS (Datagram Transport Layer Security) ช่องโหว่นี้ทำให้ผู้โจมตีสามารถทำให้โปรแกรมหยุดทำงาน (Denial of Service) หรือทำให้ข้อมูลในหน่วยความจำ Heap รั่วไหลไปยังอีกฝั่งของ connection โดยไม่มีการเข้ารหัส ซึ่งอาจนำไปสู่การเปิดเผยข้อมูลสำคัญได้
1. รายละเอียด [1]
ช่องโหว่ CVE-2026-84782 (CVSS v3.1 Score 8.2) จัดอยู่ในประเภท Out-of-bounds Read (CWE-125) เป็นช่องโหว่ที่เกิดจากข้อบกพร่องในกลไกการส่ง Handshake ของโปรโตคอล DTLS (Datagram Transport Layer Security) ซึ่งใช้สำหรับรักษาความปลอดภัยในการรับส่งข้อมูล โดยหากกระบวนการ Handshake ขนาดใหญ่ถูกพักการส่งไว้ชั่วคราว เนื่องจาก Buffer เต็ม หรือ Connection ไม่สามารถรับข้อมูลเพิ่มเติมได้ในขณะนั้น กลไก Retransmission Timer ซึ่งทำหน้าที่ส่งข้อความ Handshake ซ้ำ อาจทำงานและพยายามส่งข้อความ Handshake ก่อนหน้าอีกครั้ง โดยอ้างอิงตำแหน่งข้อมูลภายใน Buffer ที่ไม่ถูกต้อง ส่งผลให้เกิดการอ่านข้อมูลเกินขอบเขตของ Buffer
หากการอ่านข้อมูลดังกล่าวเข้าถึงพื้นที่หน่วยความจำที่ไม่ได้ถูก Map ไว้ อาจส่งผลให้ระบบหยุดทำงาน และทำให้ระบบไม่พร้อมใช้งาน (Denial of Service: DoS) นอกจากนี้ ข้อมูลจากหน่วยความจำอาจถูกส่งออกไปในรูปแบบข้อความ Handshake ที่ไม่ได้เข้ารหัส ซึ่งอาจส่งผลให้เกิดการเปิดเผยข้อมูลโดยไม่ได้ตั้งใจ (Information Disclosure)
2. ระบบที่อาจได้รับผลกระทบ [2]
2.1 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 4.0 ก่อน 4.0.3
2.2 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 3.6 ก่อน 3.6.5
2.3 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 3.5 ก่อน 3.5.9
2.4 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 3.4 ก่อน 3.4.8
2.5 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 3.0, 1.1.1 และ 1.0.2
3. ผลกระทบที่อาจเกิดขึ้น
หากถูกโจมตีสำเร็จ ผู้โจมตีที่ไม่มีการยืนยันตัวตน อาจสามารถทำให้บริการที่ใช้งาน DTLS หยุดทำงานได้ ซึ่งส่งผลต่อความพร้อมใช้งานของระบบ (Availability) นอกจากนี้ ผู้โจมตีอาจสามารถอ่านข้อมูลจากหน่วยความจำของเซิร์ฟเวอร์ได้ ซึ่งอาจรวมถึงข้อมูลความลับหรือข้อมูลส่วนบุคคลที่เก็บอยู่ในหน่วยความจำนั้น
4. แนวทางการตรวจสอบและป้องกัน
4.1 อัปเดต OpenSSL เป็นเวอร์ชันที่แก้ไขช่องโหว่ทันที: 4.0.3, 3.6.5, 3.5.9 หรือ 3.4.8
4.2 สำหรับผู้ใช้ Ubuntu ให้ติดตั้งแพตช์ล่าสุด: Ubuntu 26.04 LTS (libssl3t64 3.5.5-1ubuntu3.6), Ubuntu 24.04 LTS (libssl3t64 3.0.13-0ubuntu3.16), Ubuntu 22.04 LTS (libssl3 3.0.2-0ubuntu1.30) และทำการ reboot ระบบหลังติดตั้ง
4.3 สำหรับผู้ใช้ Debian 13 ให้ติดตั้งแพตช์ openssl เวอร์ชัน 3.5.7-1~deb13u3 (DSA-6531-1)
4.4 สำหรับผู้ใช้ OpenSSL 3.0 ที่ไม่สามารถอัปเดตเป็นเวอร์ชันใหม่ได้ ให้พิจารณาซื้อสัญญา Premium Support จาก OpenSSL เพื่อรับแพตช์ 3.0.23 หรือพิจารณาอัปเกรดเป็น OpenSSL 3.5 (LTS) หรือ 4.0
4.5 ตรวจสอบว่าซอฟต์แวร์ภายในองค์กรมีการใช้งาน OpenSSL สำหรับโปรโตคอล DTLS หรือไม่ โดยเฉพาะระบบ WebRTC และระบบโทรศัพท์ผ่านอินเทอร์เน็ต (VoIP)
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 จำกัดการเข้าถึงบริการที่ใช้งาน DTLS จากเครือข่ายภายนอกที่ไม่ไว้วางใจ
5.2 พิจารณาปิดการใช้งานฟีเจอร์ DTLS หากไม่จำเป็น หรือเปลี่ยนไปใช้โปรโตคอลอื่นที่ปลอดภัยกว่าจนกว่าจะติดตั้งแพตช์ได้
5.3 ตรวจสอบบันทึก log ของระบบเพื่อค้นหาความผิดปกติในการเชื่อมต่อ DTLS หรือการ crash ของกระบวนการที่เกี่ยวข้องกับ OpenSSL ในช่วงที่ผ่านมา
ThaiCERT เห็นว่าช่องโหว่นี้มีความเสี่ยงสูงต่อระบบที่ใช้งาน DTLS ผ่าน OpenSSL โดยเฉพาะระบบที่ใช้ WebRTC หรือการสื่อสารผ่าน UDP ดังนั้น หน่วยงานควรเร่งดำเนินการอัปเดต OpenSSL เป็นเวอร์ชันที่แก้ไขช่องโหว่โดยเร็วและตรวจสอบระบบที่อาจได้รับผลกระทบอย่างละเอียด
แหล่งอ้างอิง
[1] https://dg.th/lkch1iugn8
[2] https://dg.th/x7duvq6i12