
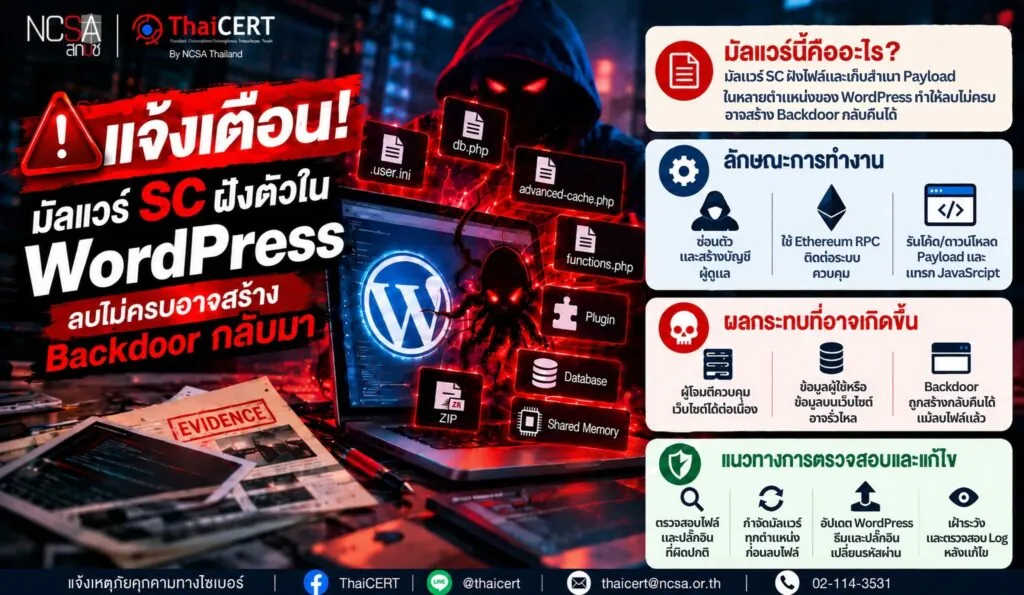
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการตรวจพบมัลแวร์ SC บนเว็บไซต์ WordPress ซึ่งใช้กลไกคงอยู่ในระบบ (Persistence) หลายรูปแบบ โดยพบองค์ประกอบของมัลแวร์อย่างน้อย 8 รายการ และเก็บสำเนา Payload ไว้ในไฟล์ ฐานข้อมูล และหน่วยความจำร่วม (Shared Memory) ทำให้การลบเฉพาะไฟล์ที่ตรวจพบอาจไม่สามารถกำจัดมัลแวร์ได้อย่างสมบูรณ์[1]
1. รายละเอียดภัยคุกคาม[2]
มัลแวร์ SC ฝังองค์ประกอบไว้ในหลายตำแหน่งของ WordPress เช่น .user.ini, db.php, advanced-cache.php และไฟล์ functions.php ของธีม รวมถึงติดตั้ง Backdoor ทั้งปลั๊กอินทั่วไปและ Must-Use Plugin ซึ่งจะถูกเรียกทำงานโดยอัตโนมัติ โดยมัลแวร์ยังเก็บสำเนา Payload ไว้ในฐานข้อมูล ไฟล์ ZIP สำหรับกู้คืน และ Shared Memory บนระบบที่รองรับ System V พร้อมสร้างงานตามกำหนดเวลา (Cron Jobs) เพื่อเรียกกระบวนการติดตั้งกลับมาใหม่ หากองค์ประกอบใดองค์ประกอบหนึ่งยังหลงเหลืออยู่ อาจนำ Payload กลับมาเขียนลงในระบบได้อีกครั้ง
2. ลักษณะการทำงานของมัลแวร์
2.1 การซ่อนตัวและรักษาการเข้าถึง Backdoor สามารถซ่อนจากรายการปลั๊กอินและการตรวจสอบอัปเดตของ WordPress รวมถึงสร้างบัญชีผู้ดูแลระบบที่ไม่ปรากฏในหน้าจัดการผู้ใช้งาน เพื่อให้ผู้โจมตียังคงเข้าถึงเว็บไซต์ได้
2.2 การเชื่อมต่อกับระบบควบคุม มัลแวร์ใช้ Public Ethereum RPC Gateway เพื่ออ่านข้อมูลจาก Smart Contract และนำข้อมูลที่ได้ไปใช้ติดต่อระบบปลายทาง ทำให้ไม่ได้พึ่งพาที่อยู่ของเซิร์ฟเวอร์ควบคุมเพียงแห่งเดียว
2.3 การดำเนินการบนเว็บไซต์ Backdoor สามารถรวบรวมข้อมูลเกี่ยวกับเว็บไซต์และส่วนประกอบที่ติดตั้ง ส่งข้อมูลออกไปยังระบบภายนอก รันโค้ด PHP ดาวน์โหลด Payload เพิ่มเติม แทรก JavaScript ลงในหน้าเว็บไซต์ รวมถึงปิดใช้งานหรือลบปลั๊กอินรักษาความปลอดภัยตามคำสั่งของผู้โจมตี
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจรักษาการเข้าถึงและควบคุมเว็บไซต์ WordPress ได้อย่างต่อเนื่อง
3.2 เว็บไซต์อาจถูกใช้รันคำสั่ง ติดตั้ง Payload เพิ่มเติม หรือแทรก JavaScript เพื่อขโมยข้อมูลของผู้เข้าชม เช่น ข้อมูลที่กรอกบนหน้าชำระเงิน
3.3 ข้อมูลเกี่ยวกับเว็บไซต์ ส่วนประกอบที่ติดตั้ง และ Session Token ของผู้ดูแลระบบอาจถูกส่งออกไปยังระบบภายนอก
3.4 หากกำจัดองค์ประกอบของมัลแวร์ไม่ครบถ้วน Backdoor อาจถูกสร้างกลับคืนมาโดยไม่จำเป็นต้องเจาะเว็บไซต์ใหม่
4. แนวทางการตรวจสอบและแก้ไข
4.1 ตรวจสอบไฟล์และการตั้งค่าที่ผิดปกติ เช่น .user.ini, db.php, advanced-cache.php, functions.php, auto_prepend_file และปลั๊กอินที่ไม่รู้จัก
4.2 ตรวจสอบฐานข้อมูล Shared Memory, Cron Jobs, Database Trigger และบัญชีผู้ดูแลระบบที่ไม่ทราบที่มา
4.3 หยุดการทำงานของมัลแวร์และกำจัด Payload จากทุกตำแหน่งก่อนลบไฟล์ เพื่อป้องกัน Backdoor ถูกสร้างกลับคืนมา
4.4 อัปเดต WordPress ธีม และปลั๊กอิน พร้อมเปลี่ยนข้อมูลรับรอง ยกเลิก Session เดิม และตรวจสอบ Log เพื่อค้นหาช่องทางที่ผู้โจมตีใช้เข้าถึงระบบ
4.5 สแกนและเฝ้าระวังระบบหลังแก้ไข หากพบไฟล์ถูกสร้างกลับขึ้นมา อาจบ่งชี้ว่ายังมีกลไกคงอยู่หลงเหลือในระบบ
แหล่งอ้างอิง
[1] https://dg.th/2s54ri1anv
[2] https://dg.th/b4criv3onk