
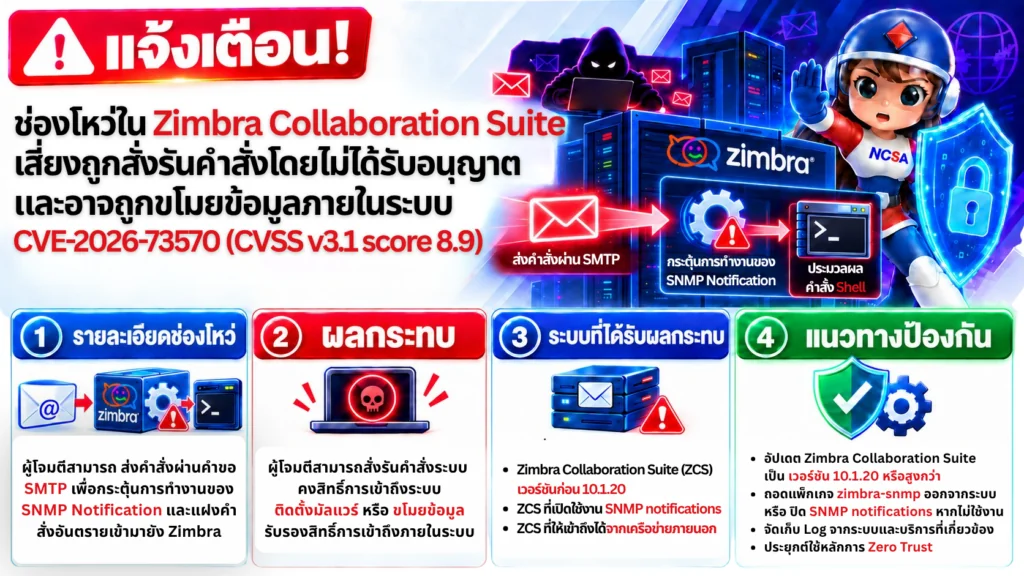
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ขอแจ้งเตือนภัยคุกคามไซเบอร์ที่มุ่งเป้าไปยังระบบ Zimbra Collaboration Suite (ZCS) ซึ่งถูกโจมตีโดยผู้ไม่หวังดีเพื่อติดตั้ง Web Shell และอาจถูกขโมยข้อมูลภายในระบบ
1. รายละเอียด [1]
ช่องโหว่ CVE-2026-73570 (CVSS v3.1 score 8.9) เป็นช่องโหว่ประเภท Command Injection ที่ส่งผลกระทบต่อ Zimbra Collaboration Suite ที่มีการติดตั้งแพ็กเกจ zimbra-snmp และเปิดใช้งาน SNMP notifications โดยผู้โจมตีสามารถส่งคำขอ SMTP หรืออีเมลที่ถูกสร้างขึ้นเป็นพิเศษเพื่อส่งไปยังเซิร์ฟเวอร์ Zimbra ที่เปิดให้บริการบนเครือข่ายสาธารณะ โดยช่องโหว่ดังกล่าวสามารถเกิดขึ้นได้เมื่อผู้โจมตีส่งคำขอ SMTP ที่ถูกปรับแต่งมาเป็นพิเศษเพื่อกระตุ้นการทำงานของกระบวนการ SNMP notification และหากระบบไม่มีการตรวจสอบหรือกรองข้อมูลที่รับเข้ามาอย่างเหมาะสม จะส่งผลให้คำสั่งของระบบปฏิบัติการหรือคำสั่ง Shell ที่ฝังอยู่ในชุดข้อมูลดังกล่าวถูกนำไปประมวลผลและดำเนินการบนเซิร์ฟเวอร์ด้วยสิทธิ์ของบัญชีบริการ zimbra ทำให้ผู้โจมตีสามารถเรียกใช้คำสั่งบนระบบโดยไม่ได้รับอนุญาต
2. ระบบที่อาจได้รับผลกระทบ
2.1 ระบบ Zimbra Collaboration Suite (ZCS) เวอร์ชันก่อน 10.1.20
2.2 อุปกรณ์ที่ติดตั้งแพ็กเกจ zimbra-snmp และเปิดใช้งาน SNMP notifications
2.3 ระบบที่อนุญาตให้เข้าถึง SMTP และ SNMP จากเครือข่ายภายนอก
3. ผลกระทบที่อาจเกิดขึ้น
หากถูกโจมตีสำเร็จ ผู้โจมตีสามารถสั่งรันคำสั่งได้โดยไม่มีการยืนยันตัวตน และอาจยกระดับสิทธิ์เป็น root บนระบบได้ นอกจากนี้ผู้โจมตีอาจติดตั้ง webshells, คงสิทธิ์การเข้าถึงระบบ ผ่าน systemd services หรือ ขโมยข้อมูล รับรองสิทธิ์การเข้าถึงภายในระบบ และใช้สิทธิ์ดังกล่าวเพื่อดำเนินกิจกรรมทางไซเบอร์ในระบบภายในอื่น ๆ ต่อได้
4. แนวทางการตรวจสอบและป้องกัน [2]
4.1 อัปเดต Zimbra Collaboration Suite เป็นเวอร์ชัน 10.1.20 หรือสูงกว่า
4.2 ถอดแพ็กเกจ zimbra-snmp ออกจากระบบหากไม่จำเป็นต้องใช้งาน
4.3 ปิดใช้งาน SNMP notifications ในกรณีที่ไม่สามารถอัปเดตหรือถอนแพ็กเกจได้
4.4 จัดเก็บบันทึกเหตุการณ์ จากระบบ Zimbra และบริการที่เกี่ยวข้อง เช่น SMTP, SNMP, SSH และ LDAP พร้อมเฝ้าระวังและวิเคราะห์พฤติกรรมการเข้าถึงอย่างต่อเนื่อง
4.5 ประยุกต์ใช้หลักการ Zero Trust โดยจำกัดการเข้าถึงระบบและบริการที่เกี่ยวข้องตามหลัก Least Privilege
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 จำกัดการเข้าถึง SMTP และ SNMP ให้เฉพาะจาก trusted zones เท่านั้น
5.2 ปิดการเข้าถึง SNMP notifications หากไม่จำเป็นต้องใช้งาน
5.3 ตรวจสอบและจำกัดสิทธิ์การเข้าถึงไฟล์ระบบและไดเรกทอรีแอปพลิเคชันเพื่อลดความเสี่ยงจากการติดตั้ง webshells
5.4 เปิดใช้งานการตรวจสอบบันทึกการเข้าถึง และระบบตรวจจับการบุกรุก (IDS/IPS) เพื่อตรวจจับกิจกรรมที่ผิดปกติ
5.5 ทำการสำรองข้อมูล (backup) ระบบอย่างสม่ำเสมอและทดสอบการกู้คืนข้อมูล
ThaiCERT เห็นว่าช่องโหว่นี้มีความรุนแรงสูงเนื่องจากถูกใช้งานจริงในสนามรบก่อนการเปิดเผยข้อมูลสาธารณะ และผู้โจมตีสามารถยกระดับสิทธิ์เป็น root ได้ ดังนั้น หน่วยงานที่ใช้งาน Zimbra Collaboration Suite ควรดำเนินการอัปเดตและตรวจสอบระบบโดยด่วน เพื่อป้องกันไม่ให้เกิดการบุกรุกและข้อมูลรั่วไหล
แหล่งอ้างอิง
[1] https://dg.th/ydqe5hk809
[2] https://dg.th/4x8nr37b6e