
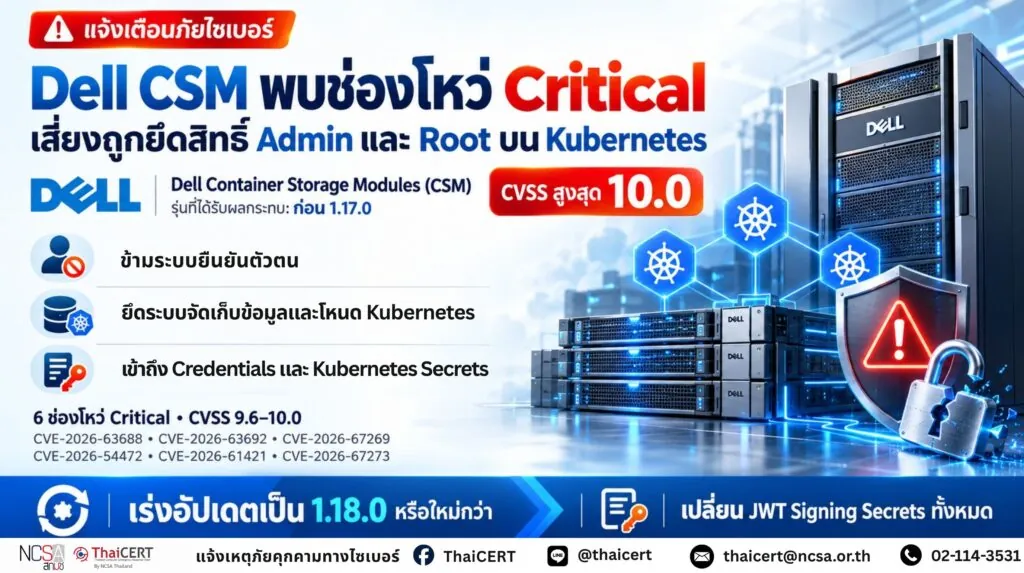
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง ล่าสุดพบบริษัท Dell ได้ออกอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ระดับ Critical หลายรายการใน Dell Container Storage Modules (CSM) ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีข้ามผ่านระบบยืนยันตัวตน เข้าควบคุมระบบจัดเก็บข้อมูล ตลอดจนยกระดับสิทธิ์เป็น Root บน Kubernetes Cluster ได้ [1]
1. รายละเอียดช่องโหว่ [2]
1.1 CVE-2026-63688 (CVSS 10.0) เป็นช่องโหว่จากการขาดระบบยืนยันตัวตนสำหรับฟังก์ชันสำคัญ (Missing Authentication) ใน csm-authorization-storage gRPC server
1.2 CVE-2026-63692 (CVSS 10.0) เป็นช่องโหว่จากการขาดระบบยืนยันตัวตนใน Authorization Proxy และ Tenant Service
1.3 CVE-2026-67269 (CVSS 9.9) เป็นช่องโหว่จากการจัดการสิทธิ์ไม่เหมาะสม (Improper Privilege Management) ใน ContainerStorageModule Custom Resource reconciler
1.4 CVE-2026-54472 (CVSS 9.8) เป็นช่องโหว่จากการใช้รหัสผ่านคงที่ (Hard-coded Credentials) ในโมดูล CSM Authorization
1.5 CVE-2026-61421 (CVSS 9.8): ช่องโหว่จากการใช้กุญแจเข้ารหัสคงที่ (Hard-coded Cryptographic Key) ในส่วนประกอบ JWT Authentication ของ karavi-authorization
1.6 CVE-2026-67273 (CVSS 9.6) เป็นช่องโหว่จากการตัดส่วนประกอบพิเศษที่ไม่เหมาะสมใน Template Engine
2. ลักษณะการโจมตี
2.1 ผู้โจมตีที่ไม่ได้ยืนยันตัวตน (Unauthenticated Remote Attacker) สามารถเข้าถึงหรือเลี่ยงระบบควบคุมเพื่อรับสิทธิ์ผู้ดูแลระบบ (Admin)
2.2 ผู้โจมตีสามารถใช้ Hard-coded Credentials หรือ Key ที่หลุดรอดเพื่อสร้าง JWT Token ที่ถูกต้องตามหลักวิทยาการรหัสลับ เข้าควบคุมระบบ Authorization Proxy
2.3 ผู้ใช้ที่มีสิทธิ์ระดับต่ำสามารถส่ง Custom Resource เพื่อยกระดับสิทธิ์ของตนเองขึ้นเป็น Root บน Kubernetes Cluster Nodes
2.4 สามารถยกระดับสิทธิ์เพื่ออ่านค่า Kubernetes Secrets และแก้ไขสิทธิ์ในระดับ Cluster
3. ผลกระทบ
3.1 ถูกดึงข้อมูล Administrator Credentials ของระบบจัดเก็บข้อมูล (Storage Backend) สำหรับ Storage Array ทั้งหมดที่ลงทะเบียนไว้
3.2 ผู้โจมตีสามารถเข้าควบคุมโมดูล Authorization Service และเข้าถึง/แก้ไขทรัพยากรข้อมูลของผู้ใช้งาน (Tenants) ทั้งหมดได้
3.3 สามารถเข้ายึดครองโหนดทั้งหมดใน Kubernetes Cluster ผ่านการส่ง Custom Resource เพียงครั้งเดียว
3.4 ข้ามระบบความปลอดภัย Kubernetes เพื่อเข้าอ่าน Kubernetes Secrets ทั่วทั้ง Cluster และดึงข้อมูลสำคัญออกไป
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ
– Dell Container Storage Modules (CSM) ทุกเวอร์ชันก่อนหน้า 1.17.0
5. แนวทางการแก้ไขและป้องกัน
5.1 ทำการอัปเดต Dell Container Storage Modules (CSM) ให้เป็นเวอร์ชัน 1.18.0 หรือใหม่กว่าทันที
5.2 ทำการ Rotate ค่า JWT Signing Secrets ทั้งหมดเพื่อป้องกันการนำ Token เก่ามาใช้ซ้ำ
แหล่งอ้างอิง
[1] https://dg.th/nkdvzi2yqj
[2] https://dg.th/4hruo6fiq7