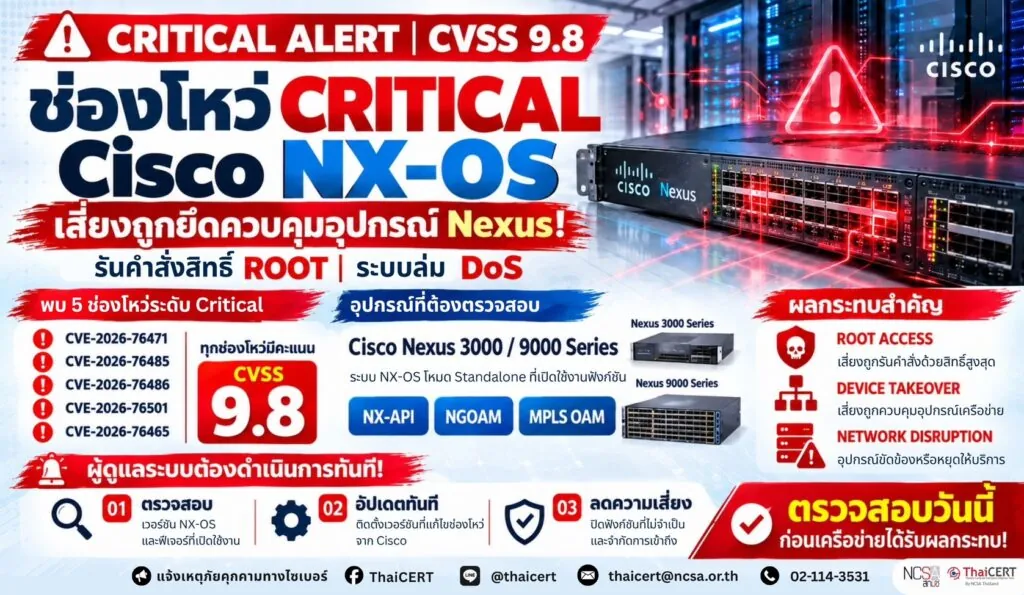
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยระดับ Critical จำนวน 5 รายการ ในระบบปฏิบัติการ Cisco NX-OS ซึ่งส่งผลกระทบต่ออุปกรณ์เครือข่าย Cisco Nexus 3000 และ Nexus 9000 Series ที่เปิดใช้งานฟังก์ชันที่เกี่ยวข้อง โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนส่งคำขอหรือแพ็กเก็ตที่สร้างขึ้นเป็นพิเศษ (Crafted Requests/Packets) เพื่อสั่งรันคำสั่งที่เป็นอันตราย (Remote Code Execution: RCE) ด้วยสิทธิ์สูงสุดของระบบ (Root Privileges) หรือทำให้กระบวนการทำงานของอุปกรณ์ขัดข้องจนต้องเริ่มต้นระบบใหม่ (Reload) ส่งผลให้เกิดการปฏิเสธการให้บริการ (Denial of Service: DoS) [1]
1. รายละเอียดช่องโหว่
ช่องโหว่ทั้ง 5 รายการเกิดจากการตรวจสอบความถูกต้องของข้อมูลนำเข้า (Improper/Insufficient Input Validation) ในฟังก์ชัน NX-API, Next Generation Operations, Administration, and Maintenance (NGOAM) และ MPLS OAM ของระบบ Cisco NX-OS โดยมีรายละเอียดดังนี้
1.1 CVE-2026-76471 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน NX-API เกิดจากการตรวจสอบข้อมูลนำเข้าไม่เพียงพอ (Insufficient Input Validation) ผู้โจมตีอาจส่งคำขอ HTTP ที่สร้างขึ้นเป็นพิเศษไปยัง NX-API เพื่อใช้ประโยชน์จากช่องโหว่ โดยฟังก์ชันดังกล่าวถูกปิดใช้งานเป็นค่าเริ่มต้น [2]
1.2 CVE-2026-76485 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน NGOAM เกิดจากการตรวจสอบข้อมูลแพ็กเก็ต IP ไม่เหมาะสม (Improper IP Traffic Validation) ผู้โจมตีอาจส่งแพ็กเก็ตที่สร้างขึ้นเป็นพิเศษไปยัง IP Interface ของอุปกรณ์ที่เปิดใช้งาน NGOAM เพื่อโจมตีระบบ [3]
1.3 CVE-2026-76486 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน NGOAM ซึ่งเกี่ยวข้องกับการตรวจสอบแพ็กเก็ต IP โดยการโจมตีต้องอาศัยการเปิดใช้งาน NGOAM ร่วมกับ Segment Routing over IPv6 (SRv6) หรือ Network Virtualization (NV) Overlay ที่มีการกำหนดค่าเครือข่ายตามเงื่อนไขที่ Cisco ระบุ [3]
1.4 CVE-2026-76501 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน NGOAM ที่สามารถถูกโจมตีผ่านแพ็กเก็ต IP ที่สร้างขึ้นเป็นพิเศษ โดยต้องเปิดใช้งาน SRv6 ซึ่งรองรับเฉพาะอุปกรณ์ Nexus 9000 บางรุ่น [3]
1.5 CVE-2026-76465 ( CVSS v3.1: 9.8 ) เป็นช่องโหว่ในฟังก์ชัน MPLS OAM เกิดจากการตรวจสอบ MPLS Echo-Request Packets ไม่เหมาะสม ผู้โจมตีอาจส่งแพ็กเก็ตที่สร้างขึ้นเป็นพิเศษไปยัง IP Address ของอุปกรณ์เพื่อโจมตีระบบ โดยต้องเปิดใช้งาน MPLS OAM ซึ่งถูกปิดใช้งานเป็นค่าเริ่มต้น [4]
2. ระบบที่ได้รับผลกระทบ
2.1 อุปกรณ์ Cisco Nexus 3000 Series ที่ใช้งานระบบปฏิบัติการ Cisco NX-OS ในโหมด Standalone และมีการเปิดใช้งานฟังก์ชันที่เกี่ยวข้องกับช่องโหว่
2.2 อุปกรณ์ Cisco Nexus 9000 Series ที่ใช้งานระบบปฏิบัติการ Cisco NX-OS ในโหมด Standalone และมีการเปิดใช้งานฟังก์ชัน NX-API, NGOAM หรือ MPLS OAM ตามเงื่อนไขของแต่ละช่องโหว่
2.3 ระบบ Cisco NX-OS เวอร์ชันที่ยังไม่ได้รับการแก้ไขช่องโหว่ โดยผู้ดูแลระบบสามารถตรวจสอบเวอร์ชันที่ได้รับผลกระทบและเวอร์ชันที่แก้ไขแล้วผ่าน Cisco Software Checker
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจสามารถสั่งรันคำสั่งที่เป็นอันตรายบนอุปกรณ์ Cisco Nexus ด้วยสิทธิ์สูงสุดของระบบ (Root Privileges)
3.2 อาจทำให้ผู้โจมตีเข้าควบคุมอุปกรณ์เครือข่ายและแก้ไขการตั้งค่าหรือการทำงานของระบบโดยไม่ได้รับอนุญาต
3.3 อาจทำให้กระบวนการทำงานของระบบขัดข้องหรืออุปกรณ์ต้องเริ่มต้นระบบใหม่ ส่งผลให้เกิดการปฏิเสธการให้บริการ (DoS)
3.4 อาจส่งผลกระทบต่อการเชื่อมต่อเครือข่ายและความพร้อมใช้งานของระบบภายในศูนย์ข้อมูล (Data Center)
4. แนวทางการแก้ไขและลดความเสี่ยง
4.1 ตรวจสอบอุปกรณ์ Cisco Nexus 3000 และ Nexus 9000 Series ภายในหน่วยงาน ว่าใช้งาน Cisco NX-OS เวอร์ชันที่ได้รับผลกระทบหรือไม่ และตรวจสอบสถานะการเปิดใช้งาน NX-API, NGOAM และ MPLS OAM
4.2 อัปเดตระบบปฏิบัติการ Cisco NX-OS เป็นเวอร์ชันที่แก้ไขช่องโหว่แล้ว โดยตรวจสอบเวอร์ชันที่เหมาะสมผ่าน Cisco Software Checker และคำแนะนำด้านความปลอดภัยจาก Cisco
4.3 ปิดใช้งานฟังก์ชัน NX-API, NGOAM และ MPLS OAM หากไม่มีความจำเป็นในการใช้งาน เพื่อลดช่องทางที่ผู้โจมตีอาจใช้ประโยชน์จากช่องโหว่
4.4 สำหรับอุปกรณ์ที่ยังไม่สามารถอัปเดตได้ ให้พิจารณาใช้มาตรการป้องกันชั่วคราว Cisco Live Protect Shields ตามคำแนะนำของผู้ผลิต
4.5 จำกัดการเข้าถึง Management Interface และบริการที่เกี่ยวข้องกับอุปกรณ์เครือข่าย โดยอนุญาตเฉพาะ IP Address และผู้ดูแลระบบที่ได้รับอนุญาต
4.6 ตรวจสอบ System Logs, NX-API Access Logs และเหตุการณ์ผิดปกติของอุปกรณ์ เช่น การเริ่มต้นระบบใหม่โดยไม่ทราบสาเหตุการหยุดทำงานของกระบวนการ หรือการรับแพ็กเก็ตผิดปกติ
4.7 สำรองข้อมูลการตั้งค่าอุปกรณ์เครือข่าย (Configuration Backup) และเตรียมแผนกู้คืนระบบเพื่อรองรับกรณีอุปกรณ์ขัดข้องหรือได้รับผลกระทบจากการโจมตี
แหล่งอ้างอิง
[1] https://dg.th/jct2mfhlz8
[2] https://dg.th/y9um2ot01j
[3] https://dg.th/t260klauei
[4] https://dg.th/431aenjqkh