ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยใน Ivanti Connect Secure (ICS) ซึ่งเป็นระบบ VPN สำหรับเชื่อมต่อเครือข่ายองค์กร โดยพบผู้โจมตีใช้ช่องโหว่หลายจุดร่วมกันเพื่อข้ามการยืนยันตัวตน สั่งให้ระบบประมวลผลคำสั่งที่ไม่ได้รับอนุญาต และยกระดับสิทธิ์เป็น Root ส่งผลให้สามารถควบคุมอุปกรณ์และเข้าถึงข้อมูลสำคัญได้ ช่องโหว่ส่วนข้ามการยืนยันตัวตนและการประมวลผลคำสั่งถูกติดตามภายใต้หมายเลข CVE-2026-104935 [1]
1. รายละเอียดช่องโหว่
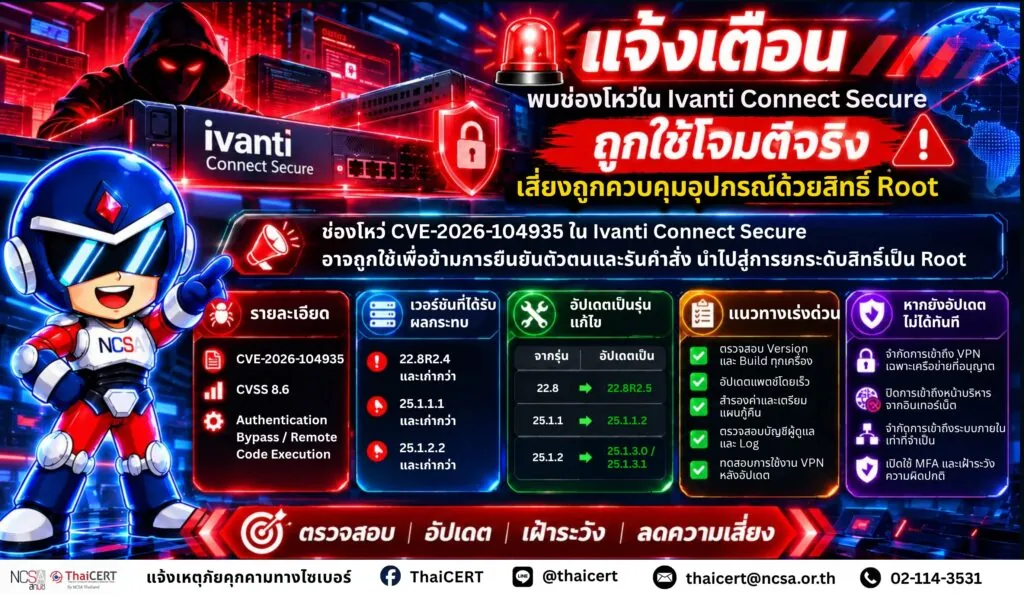
CVE-2026-104935 (CVSS v3.1: 8.6)[2] – Authentication Bypass / Remote Code Execution ผู้โจมตีจากภายนอกที่ไม่มีบัญชีผู้ใช้สามารถเข้าถึงฟังก์ชันที่ควรถูกจำกัดสิทธิ์ และสั่งให้ระบบประมวลผลคำสั่งที่ผู้โจมตีกำหนดบนอุปกรณ์ได้
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ [3]
ช่องโหว่ส่งผลกระทบต่อ Ivanti Connect Secure ในเวอร์ชันต่อไปนี้
– Ivanti Connect Secure 22.8 ตั้งแต่ version 22.8R2.4 ลงมา
– Ivanti Connect Secure 25.1.1 ตั้งแต่ version 25.1.1.1 ลงมา
– Ivanti Connect Secure 25.1.2 ตั้งแต่ version 25.1.2.2 ลงมา
3. แนวทางการแก้ไข
3.1 ตรวจสอบ Version และ Build ของ Ivanti Connect Secure ทุกเครื่องภายในหน่วยงาน รวมถึงอุปกรณ์สำรองและอุปกรณ์ที่ทำงานร่วมกันแบบ High Availability
3.2 เร่งอัปเดต Ivanti Connect Secure เป็นรุ่นที่ได้รับการแก้ไขสำหรับ CVE-2026-104935 ดังนี้
– สำหรับ version 22.8 ที่ยังไม่ได้รับการแก้ไข ให้อัปเดตเป็น version 22.8R2.5
– สำหรับ version 25.1.1 ที่ยังไม่ได้รับการแก้ไข ให้อัปเดตเป็น version 25.1.1.2
– สำหรับ version 25.1.2 ที่ยังไม่ได้รับการแก้ไข ให้อัปเดตเป็น version 25.1.3.0 หรือ version 25.1.3.1
3.3 ติดตามประกาศและติดตั้งแพตช์สำหรับช่องโหว่ยกระดับสิทธิ์เพิ่มเติมเมื่อผู้ผลิตเผยแพร่
3.4 สำรองค่าการตั้งค่าที่สำคัญและเตรียมแผนกู้คืนบริการก่อนอัปเดต หากสงสัยว่าอุปกรณ์ถูกบุกรุก ควรประสานทีมตอบสนองเหตุการณ์เพื่อเก็บหลักฐานก่อนดำเนินการที่อาจทำให้หลักฐานสูญหาย
3.5 หลังอัปเดต ให้ตรวจสอบหมายเลขเวอร์ชันและสถานะอุปกรณ์ พร้อมทดสอบการเชื่อมต่อ VPN การยืนยันตัวตน และการเข้าถึงบริการสำคัญภายในองค์กร
3.6 ตรวจสอบบัญชีผู้ดูแลระบบ บัญชีบริการ และค่าการตั้งค่า หากพบการเพิ่มบัญชี การเปลี่ยนสิทธิ์ หรือการแก้ไขระบบโดยไม่ได้รับอนุญาต ให้ดำเนินการตรวจสอบทันที
3.7 ตรวจสอบ Log และการเชื่อมต่อจากอุปกรณ์ VPN ไปยังระบบภายใน เพื่อค้นหาการเข้าถึงผิดปกติ พร้อมจัดเก็บ Log บนระบบส่วนกลางเพื่อรองรับการตรวจสอบย้อนหลัง
3.8 ไม่ควรใช้ผลตรวจจาก Integrity Checker Tool เพียงอย่างเดียวเพื่อยืนยันว่าอุปกรณ์ปลอดภัย เนื่องจากรูปแบบการบุกรุกที่พบอาจไม่ถูกตรวจจับด้วยเครื่องมือนี้ หากพบข้อสงสัยควรตรวจพิสูจน์ข้อมูลเครือข่ายและหน่วยความจำเพิ่มเติม
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที
4.1 จำกัดการเข้าถึงบริการ VPN ให้เฉพาะ IP Address หรือเครือข่ายที่ได้รับอนุญาตเท่าที่สามารถดำเนินการได้ หากไม่สามารถจำกัดการเข้าถึงอย่างเหมาะสม ควรพิจารณาระงับบริการบนอุปกรณ์ที่ได้รับผลกระทบชั่วคราว และใช้ช่องทางสำรองที่ปลอดภัย
4.2 ปิดการเข้าถึงหน้าบริหารจัดการจากอินเทอร์เน็ตโดยตรง และอนุญาตเฉพาะเครือข่ายสำหรับผู้ดูแลระบบที่เชื่อถือได้ ทั้งนี้ การจำกัดเฉพาะหน้าบริหารจัดการไม่ครอบคลุมความเสี่ยงของบริการ VPN ที่ยังเปิดให้เข้าถึง
4.3 จำกัดการเชื่อมต่อจากอุปกรณ์ VPN ไปยังระบบภายในให้เหลือเฉพาะปลายทางและพอร์ตที่จำเป็น เพื่อลดผลกระทบหากอุปกรณ์ถูกบุกรุก
4.4 ทบทวนสิทธิ์ของบัญชีบริการที่ใช้เชื่อมต่อกับ Active Directory และ LDAP โดยไม่ให้สิทธิ์เกินความจำเป็น และหลีกเลี่ยงการใช้บัญชีผู้ดูแลระบบระดับสูงสำหรับงานทั่วไป
4.5 เปิดใช้งานการยืนยันตัวตนหลายปัจจัยสำหรับบัญชีที่รองรับ และปิดบัญชีที่ไม่มีความจำเป็น โดยมาตรการนี้ไม่สามารถป้องกันช่องโหว่ข้ามการยืนยันตัวตนได้โดยตรง
4.6 เพิ่มการเฝ้าระวังการยืนยันตัวตนล้มเหลวจำนวนมาก การสแกนระบบภายใน การเข้าถึงข้อมูลสำคัญ และการเปลี่ยนแปลงหรือลบ Log ที่ผิดปกติ
4.7 หากพบพฤติกรรมน่าสงสัย ให้จำกัดหรือแยกการเชื่อมต่ออุปกรณ์ตามแผนตอบสนองเหตุการณ์ เก็บรักษาหลักฐาน และตรวจสอบระบบภายในที่อุปกรณ์สามารถเข้าถึงได้ หากพบข้อมูลรับรองรั่วไหล ให้เปลี่ยนข้อมูลรับรองที่เกี่ยวข้องจากระบบที่เชื่อถือได้
ทั้งนี้ มาตรการข้างต้นเป็นเพียงมาตรการลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการติดตั้งแพตช์ได้ และการอัปเดตเพียงอย่างเดียวไม่สามารถยืนยันว่าระบบที่เคยถูกบุกรุกกลับมาปลอดภัยแล้ว
แหล่งอ้างอิง
[1] https://dg.th/c9napjkzyi
[2] https://dg.th/tjwr0ymlao
[3] https://dg.th/2mqzsge46c