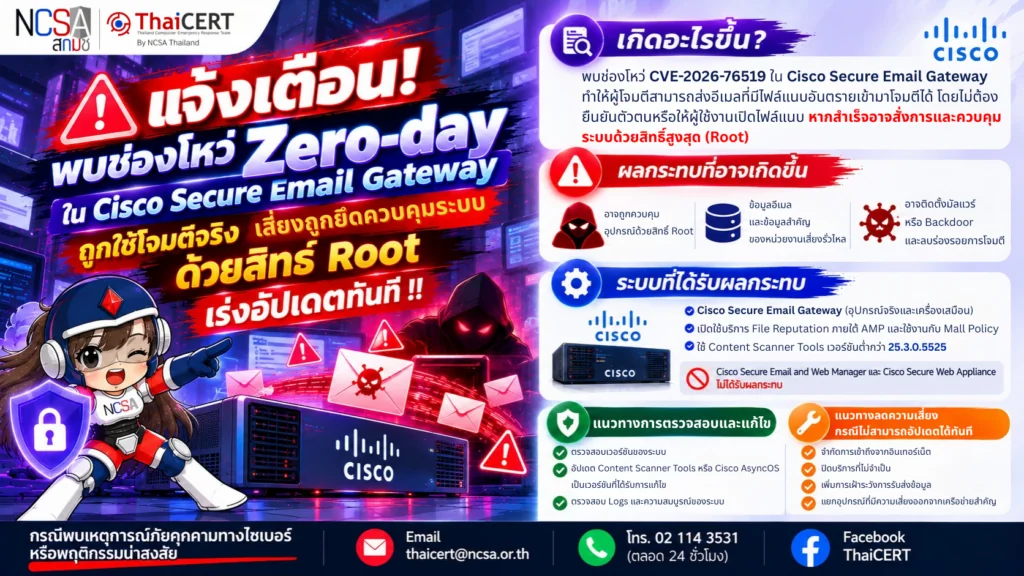
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่หมายเลข CVE-2026-76519 ในผลิตภัณฑ์ Cisco Secure Email Gateway ซึ่งเป็นระบบรักษาความปลอดภัยอีเมลของหน่วยงาน ทำให้ผู้โจมตีสามารถส่งอีเมลที่มีไฟล์แนบอันตรายผ่านอุปกรณ์ที่มีช่องโหว่ โดยไม่จำเป็นต้องยืนยันตัวตนหรือให้ผู้ใช้งานเปิดไฟล์แนบ หากโจมตีสำเร็จสามารถสั่งการและเข้าควบคุมระบบด้วยสิทธิ์สูงสุด (Root) ส่งผลกระทบต่อความปลอดภัยของข้อมูลและระบบอีเมลภายในหน่วยงาน ทั้งนี้ Cisco ได้เผยแพร่การอัปเดตเพื่อแก้ไขช่องโหว่ดังกล่าวแล้วเมื่อวันที่ 14 ตุลาคม 2569 [1]
1. รายละเอียดช่องโหว่[2]
CVE-2026-76519 (CVSS v3.1:9.8) เป็นช่องโหว่ในฟังก์ชัน Advanced Malware Protection (AMP) ของ Cisco Secure Email Gateway เกิดจากการจัดการไฟล์แนบอีเมลที่ไม่เหมาะสม ทำให้ผู้โจมตีสามารถส่งอีเมลที่มีไฟล์แนบอันตรายเพื่อเขียนไฟล์และสั่งประมวลผลคำสั่งบนระบบด้วยสิทธิ์ Root ได้ และช่องโหว่นี้จัดอยู่ในประเภท Relative Path Traversal (CWE-23) ซึ่งอาจเปิดโอกาสให้ผู้โจมตีเขียนไฟล์ลงในตำแหน่งที่ไม่ได้รับอนุญาต และนำไปสู่การควบคุมระบบ โดยไม่จำเป็นต้องมีบัญชีผู้ใช้งาน
2. ผลกระทบที่อาจเกิดขึ้น
2.1 ผู้โจมตีอาจเข้าควบคุมอุปกรณ์ด้วยสิทธิ์สูงสุด (Root) และแก้ไขการตั้งค่าหรือไฟล์สำคัญของระบบโดยไม่ได้รับอนุญาต
2.2 ข้อมูลอีเมลและข้อมูลสำคัญของหน่วยงานที่ผ่านระบบอาจเสี่ยงต่อการถูกเข้าถึง แก้ไข หรือเปิดเผย รวมถึงอาจส่งผลกระทบต่อการให้บริการอีเมล
2.3 ผู้โจมตีอาจติดตั้งโปรแกรมอันตรายหรือช่องทางเข้าถึงระบบโดยไม่ได้รับอนุญาต (Backdoor) และลบร่องรอยการโจมตี ทำให้ตรวจสอบเหตุการณ์ย้อนหลังได้ยากขึ้น
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ
ช่องโหว่นี้ส่งผลกระทบต่อ Cisco Secure Email Gateway ทั้งแบบอุปกรณ์จริง (Physical Appliance) และเครื่องเสมือน (Virtual Appliance) ที่ใช้ Cisco AsyncOS เวอร์ชันที่มีช่องโหว่ ดังต่อไปนี้
3.1 เปิดใช้งานบริการ File Reputation ภายใต้ Advanced Malware Protection (AMP) และกำหนดให้ทำงานร่วมกับนโยบายอีเมล (Mail Policy)
3.2 ใช้งาน Content Scanner Tools เวอร์ชันต่ำกว่า 25.3.0.5525
ทั้งนี้ Cisco ยืนยันว่าผลิตภัณฑ์ Cisco Secure Email and Web Manager และ Cisco Secure Web Appliance ไม่ได้รับผลกระทบจากช่องโหว่นี้
4.แนวทางการตรวจสอบและแก้ไข[3]
4.1 ตรวจสอบเวอร์ชันของระบบ ตรวจสอบ Cisco Secure Email Gateway ที่ใช้งานอยู่ และเปรียบเทียบกับเวอร์ชันที่ได้รับผลกระทบตามประกาศของ Cisco เพื่อประเมินความเสี่ยงและดำเนินการแก้ไข
4.2 อัปเดตระบบเพื่อปิดช่องโหว่ อัปเดต Content Scanner Tools เป็นเวอร์ชัน 25.3.0.5525 หรือใหม่กว่า หรืออัปเกรด Cisco AsyncOS เป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว ตามคำแนะนำของ Cisco
4.3 ตรวจสอบบันทึกเหตุการณ์ย้อนหลัง ตรวจสอบ Logs ของอุปกรณ์ เพื่อค้นหาความพยายามเข้าถึงระบบโดยไม่ได้รับอนุญาต การเชื่อมต่อที่น่าสงสัย หรือพฤติกรรมผิดปกติที่อาจเกี่ยวข้องกับการโจมตี
4.4 ตรวจสอบความปลอดภัยของระบบ ตรวจสอบไฟล์สำคัญและการตั้งค่าของอุปกรณ์ เพื่อค้นหาการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต รวมถึงโปรแกรมหรือไฟล์ต้องสงสัยที่อาจถูกติดตั้งเพิ่มเติม
5. แนวทางลดความเสี่ยงกรณีไม่สามารถอัปเดตได้ทันที
5.1 จำกัดการเข้าถึงระบบ จำกัดการเข้าถึงส่วนบริหารจัดการอุปกรณ์จากอินเทอร์เน็ต โดยอนุญาตเฉพาะ IP Address หรือผู้ดูแลระบบที่ได้รับอนุญาต
5.2 ปิดบริการที่ไม่จำเป็น ปิดการใช้งานบริการหรือช่องทางเชื่อมต่อที่ไม่จำเป็น เพื่อลดโอกาสถูกโจมตีจากภายนอก
5.3 เพิ่มการเฝ้าระวัง ตรวจสอบการรับส่งข้อมูลเข้าและออกจากอุปกรณ์อย่างต่อเนื่อง เพื่อค้นหาการเชื่อมต่อหรือกิจกรรมที่ผิดปกติ
5.4 แยกอุปกรณ์ที่มีความเสี่ยง หากไม่สามารถอัปเดตได้ทันที ให้พิจารณาจำกัดการเชื่อมต่อหรือแยกอุปกรณ์ออกจากเครือข่ายสำคัญขององค์กรชั่วคราว โดยคำนึงถึงผลกระทบต่อการให้บริการอีเมล
📢 ThaiCERT แนะนำให้หน่วยงานและผู้ดูแลระบบที่ใช้งาน Cisco Secure Email Gateway เร่งตรวจสอบเวอร์ชัน และอัปเดตระบบโดยทันที
แหล่งอ้างอิง
[1] https://dg.th/05a8pdoi2t
[2] https://dg.th/putx8i6217
[3] https://dg.th/cud37gi4mt