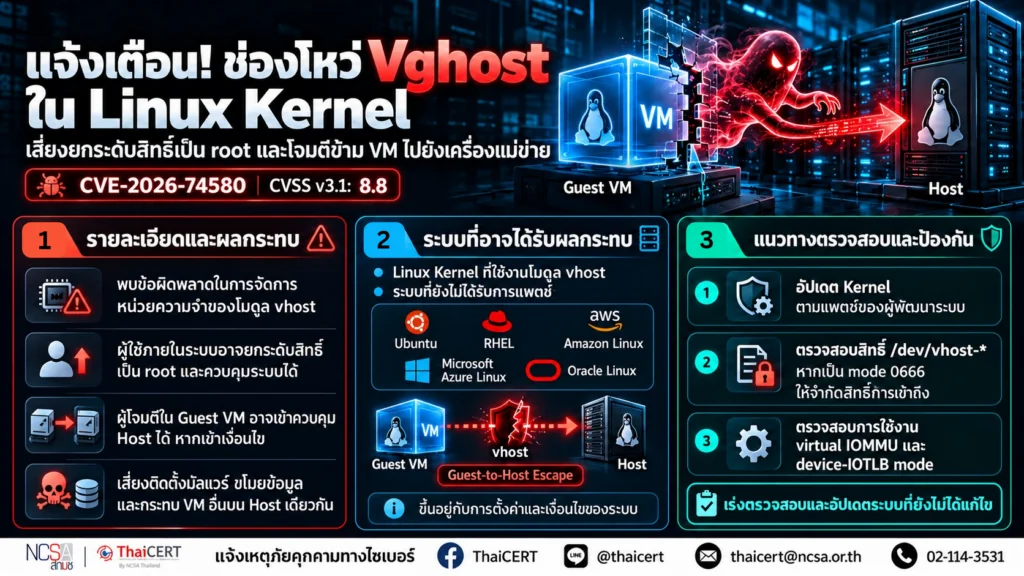
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ร้ายแรงใน Linux Kernel ที่ถูกเรียกว่า Vghost ซึ่งส่งผลกระทบต่อระบบปฏิบัติการ Linux ตั้งแต่เวอร์ชัน 4.11 ถึง 7.2-rc4 ช่องโหว่นี้เปิดโอกาสให้ผู้ใช้ภายในระบบ (Local User) สามารถอ่านและเขียนหน่วยความจำของ Kernel ได้โดยตรง ส่งผลให้สามารถยกระดับสิทธิ์เป็น root ได้ และในบางสภาพแวดล้อมการเสมือนจริง (Virtualization) ยังสามารถทำให้ Guest VM หลุดออกมาควบคุม Host ได้
1. รายละเอียดภัยคุกคาม [1][2]
ช่องโหว่ CVE-2026-74580 (CVSS v3.1: 8.8) หรือ Vghost พบในโมดูล vhost ของ Linux Kernel ซึ่งใช้เพิ่มประสิทธิภาพการรับส่งข้อมูลของเครื่องเสมือน (Virtual Machine) โดยมีสาเหตุจากข้อผิดพลาดในการจัดการหน่วยความจำ (Memory Corruption) ทำให้ระบบอาจอ่านหรือเขียนข้อมูลในตำแหน่งหน่วยความจำที่ไม่ถูกต้อง โดยช่องโหว่ดังกล่าวอาจส่งผลกระทบต่อระบบใน 2 ลักษณะ ดังนี้
1.1 การยกระดับสิทธิ์ (Privilege Escalation): ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบและสามารถใช้งานอุปกรณ์ vhost ที่ได้รับผลกระทบ อาจใช้ช่องโหว่เพื่อเข้าถึงหน่วยความจำของ Kernel และยกระดับสิทธิ์เป็น root ซึ่งเป็นสิทธิ์สูงสุดของระบบ Linux ได้
1.2 การโจมตีข้ามเครื่องเสมือน (VM Escape): ในระบบ Virtualization ที่มีการตั้งค่าบางรูปแบบ ผู้โจมตีที่ควบคุมเครื่องเสมือน (Guest VM) อาจใช้ประโยชน์จากช่องโหว่เพื่อโจมตีข้ามไปยังเครื่องแม่ข่าย (Host) และเข้าควบคุมกระบวนการ QEMU บนเครื่องแม่ข่าย ซึ่งอาจนำไปสู่การเข้าถึงข้อมูลหรือควบคุมทรัพยากรนอกเหนือจากเครื่องเสมือนที่ตนมีสิทธิ์ใช้งานได้
2. ระบบที่อาจได้รับผลกระทบ
2.1 ระบบปฏิบัติการ Linux Kernel ที่ใช้งานโมดูล vhost
2.2 อุปกรณ์หรือเซิร์ฟเวอร์ที่ติดตั้ง Ubuntu , RHEL, Amazon Linux, Microsoft Azure Linux, และ Oracle Linux ที่ยังไม่ได้รับการแพตช์
2.3 สภาพแวดล้อม Virtualization ที่ใช้งาน QEMU/KVM ร่วมกับ vhost-net หรือ vhost-vsock โดยเฉพาะเมื่อเปิดใช้งาน virtual IOMMU และ device-IOTLB mode
3. ผลกระทบที่อาจเกิดขึ้น
หากถูกโจมตีสำเร็จ ผู้โจมตีที่เป็น Local User สามารถยกระดับสิทธิ์เป็น root ได้ทันที ซึ่งทำให้สามารถควบคุมระบบทั้งหมดได้ รวมถึงการติดตั้งมัลแวร์, ขโมยข้อมูล, หรือทำลายระบบ ในกรณีของ Virtualization ผู้โจมตีใน Guest VM สามารถหลุดออกมาควบคุม Host ได้ (Guest-to-Host Escape) ซึ่งถือเป็นภัยคุกคามร้ายแรงต่อโครงสร้างพื้นฐานคลาวด์และเซิร์ฟเวอร์เสมือน เนื่องจากผู้โจมตีสามารถเข้าถึงข้อมูลและทรัพยากรของ Host และ Guest อื่นๆ ที่รันอยู่บน Host เดียวกันได้
4. แนวทางการตรวจสอบและป้องกัน
4.1 ตรวจสอบเวอร์ชัน Linux Kernel ที่ใช้งานอยู่ หากเป็นเวอร์ชันที่ได้รับผลกระทบตั้งแต่ 4.11 ถึง 7.2-rc4 ให้ดำเนินการอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว โดยตรวจสอบรายละเอียดได้ที่ https://dg.th/207pc3ayis [3]
4.2 สำหรับ Ubuntu ให้ตรวจสอบสถานะการแก้ไขช่องโหว่ของเวอร์ชัน 24.04 และ 26.04 และดำเนินการติดตั้งแพตช์ตามคำแนะนำของผู้พัฒนา ผ่าน https://dg.th/px6uwn8yc7 [4]
4.3 สำหรับ Red Hat Enterprise Linux ให้ตรวจสอบสถานะการแก้ไขช่องโหว่และติดตั้งแพตช์ผ่าน https://dg.th/jzgov0fwsl [5]
4.4 สำหรับ Amazon Linux ให้ตรวจสอบสถานะการแก้ไขช่องโหว่และติดตั้งแพตช์ผ่าน https://dg.th/hoj05klzq9 [6]
4.5 สำหรับ Oracle Linux ให้ตรวจสอบสถานะการแก้ไขช่องโหว่และติดตั้งแพตช์ผ่าน https://dg.th/86k5v7gop2 [7]
4.3 ตรวจสอบสิทธิ์การเข้าถึง device nodes /dev/vhost-net และ /dev/vhost-vsock ว่ามีสิทธิ์ world-readable (mode 0666) หรือไม่ หากมี ให้จำกัดสิทธิ์ทันที
4.4 ตรวจสอบว่าระบบมีการใช้งาน virtual IOMMU และ device-IOTLB mode หรือไม่ หากมีการใช้งานในสภาพแวดล้อมที่ไว้วางใจ Guest ไม่เพียงพอ ให้พิจารณาปิดใช้งานฟีเจอร์ดังกล่าวชั่วคราวจนกว่าจะอัปเดต Kernel
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 จำกัดการเข้าถึง device nodes /dev/vhost-net และ /dev/vhost-vsock โดยลบสิทธิ์ world access และจำกัดกลุ่มผู้ครอบครอง (owning group) ให้เฉพาะบริการ virtualization ที่ไว้วางใจเท่านั้น
5.2 พิจารณาการปิดใช้งาน vhost-net หรือ vhost-vsock ชั่วคราว หากไม่จำเป็นสำหรับการใช้งานในระหว่างที่ยังไม่สามารถอัปเดต Kernel ได้
5.3 สำหรับสภาพแวดล้อม Virtualization ที่ไม่สามารถอัปเดต Host Kernel ได้ทันที ให้พิจารณาการแยก Guest VM ออกจาก Host หรือใช้มาตรการควบคุมการเข้าถึงเครือข่ายภายใน Guest เพื่อลดโอกาสการโจมตีข้ามขอบเขต
ThaiCERT เห็นว่าช่องโหว่นี้มีความรุนแรงสูงเนื่องจากส่งผลต่อความมั่นคงปลอดภัยของระบบ Linux ในวงกว้าง ทั้งในระดับ Local Privilege Escalation และ Guest-to-Host Escape จึงขอแนะนำให้หน่วยงานภาครัฐและภาคเอกชนเร่งตรวจสอบและดำเนินการอัปเดต Kernel หรือใช้มาตรการลดความเสี่ยงตามคำแนะนำโดยเร็วที่สุด เพื่อป้องกันไม่ให้เกิดการถูกโจมตีที่อาจนำไปสู่การสูญเสียข้อมูลหรือการหยุดชะงักของระบบบริการ
แหล่งอ้างอิง
[1] https://dg.th/1nubxsh075
[2] https://dg.th/wxk2l8u3qr
[3] https://dg.th/207pc3ayis
[4] https://dg.th/px6uwn8yc7
[5] https://dg.th/jzgov0fwsl
[6] https://dg.th/hoj05klzq9
[7] https://dg.th/86k5v7gop2