
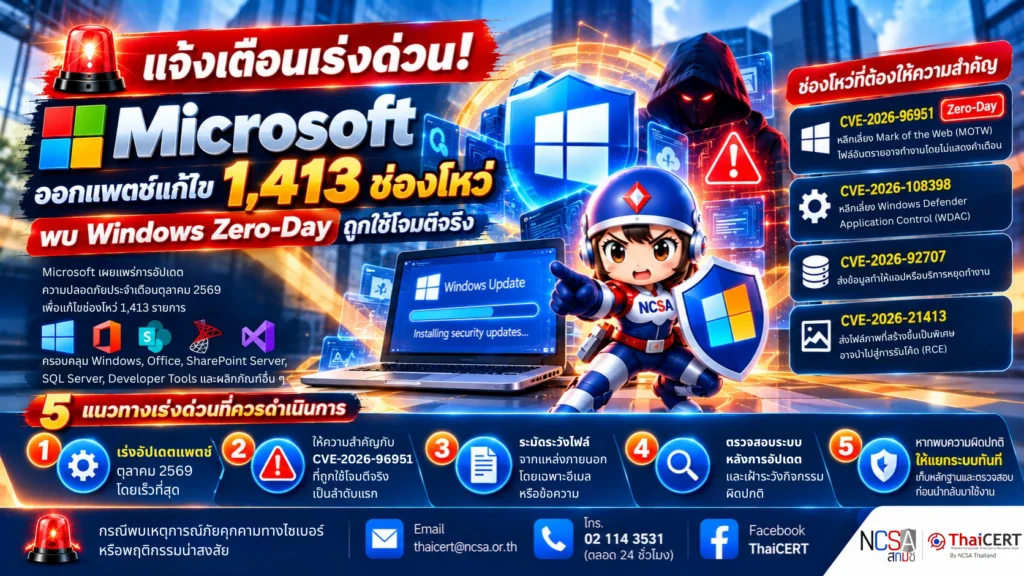
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า Microsoft เผยแพร่การอัปเดตความปลอดภัยประจำเดือนตุลาคม 2569 (October 2026 Patch Tuesday) เพื่อแก้ไขช่องโหว่จำนวน 1,413 รายการ ครอบคลุม Windows, Office, Developer Tools, SharePoint Server, SQL Server และผลิตภัณฑ์อื่น ๆ โดยพบ ช่องโหว่ Zero-Day ที่ถูกนำไปใช้โจมตีจริง 1 รายการ และมีช่องโหว่อีก 2 รายการที่ถูกเปิดเผยต่อสาธารณะก่อนมีการออกแพตช์ [1]
ช่องโหว่ที่ควรให้ความสำคัญคือ CVE-2026-96951 ใน Windows Shell โดยผู้โจมตีสามารถใช้ไฟล์ที่สร้างขึ้นเป็นพิเศษเพื่อหลีกเลี่ยงกลไกป้องกันไฟล์จากอินเทอร์เน็ตของ Windows หรือ Mark of the Web (MOTW) ซึ่งอาจทำให้ไฟล์อันตรายทำงานโดยไม่แสดงคำเตือนตามปกติ
1. รายละเอียดช่องโหว่ที่สำคัญ
1.1 CVE-2026-96951 (CVSS v3.1: 8.8)
เป็นช่องโหว่ที่ทำให้ผู้โจมตีสามารถหลีกเลี่ยงกลไกป้องกัน Mark of the Web (MOTW) ได้ โดยอาศัยไฟล์ที่สร้างขึ้นเป็นพิเศษและหลอกให้ผู้ใช้งานเปิดไฟล์ผ่านอีเมลหรือข้อความ เมื่อโจมตีสำเร็จ ไฟล์อันตรายอาจทำงานโดยไม่ผ่านการเตือนหรือข้อจำกัดด้านความปลอดภัยตามปกติ[2]
1.2 CVE-2026-108398 (CVSS v3.1: 8.8)
เป็นช่องโหว่ที่อาจทำให้ผู้โจมตีที่มีสิทธิ์เข้าถึงเครื่องอยู่แล้ว สามารถหลีกเลี่ยงกลไก Windows Defender Application Control (WDAC) และเรียกใช้โปรแกรมที่ไม่ได้รับอนุญาตบนระบบได้[3]
1.3 CVE-2026-92707 (CVSS v3.1: 5.3)
เป็นช่องโหว่ที่อาจทำให้ผู้โจมตีส่งข้อมูลที่สร้างขึ้นเป็นพิเศษ เพื่อใช้หน่วยความจำของระบบในปริมาณมากจนแอปพลิเคชันหรือบริการหยุดทำงานหรือให้บริการได้ไม่ปกติ[4]
1.4 CVE-2026-21413 (CVSS v3.1: 9.8)
เป็นช่องโหว่ที่อาจทำให้ผู้โจมตีส่งไฟล์ภาพที่สร้างขึ้นเป็นพิเศษ เพื่อสั่งให้ระบบประมวลผลข้อมูลที่เป็นอันตรายและอาจนำไปสู่การ รันโค้ด (Remote Code Execution: RCE) ได้[5]
2. หากไม่ได้รับการแก้ไข ผลกระทบที่อาจเกิดขึ้น ดังนี้
2.1 หลีกเลี่ยงกลไกป้องกันความปลอดภัยของ Windows
2.2 เรียกใช้โปรแกรมหรือโค้ดที่ไม่ได้รับอนุญาต
2.3 ทำให้แอปพลิเคชันหรือบริการหยุดทำงาน
2.4 ควบคุมเครื่องที่ได้รับผลกระทบในกรณีของช่องโหว่ที่นำไปสู่ RCE
2.5 ใช้เครื่องที่ถูกโจมตีเป็นจุดเริ่มต้นในการโจมตีระบบอื่นภายในหน่วยงาน
3. ผลิตภัณฑ์และระบบที่ควรตรวจสอบ[6]
3.1 ระบบปฏิบัติการ Windows ที่ใช้งาน Windows Shell และเปิดใช้งานการป้องกัน Mark of the Web (MOTW)
3.2 ระบบที่ใช้งาน .NET Framework และเปิดใช้งาน Windows Defender Application Control (WDAC)
3.3 ระบบที่ใช้งาน MessagePack-CSharp
3.4 ระบบที่ใช้งาน Raw Image Extension ใน Windows
3.5 ผลิตภัณฑ์ Microsoft Office, SharePoint Server, SQL Server, และ Developer Tools ที่ได้รับผลกระทบจากช่องโหว่เพิ่มเติมในชุดอัปเดตครั้งนี้
4. แนวทางการป้องกันและรับมือ
4.1 เร่งอัปเดตแพตช์ ตรวจสอบ Windows Update หรือระบบบริหารจัดการแพตช์ของหน่วยงาน และติดตั้งอัปเดตความปลอดภัยประจำเดือนตุลาคม 2569 โดยเร็วที่สุด
4.2 ให้ความสำคัญกับ CVE-2026-96951 เป็นลำดับแรก เนื่องจากมีการยืนยันว่าถูกนำไปใช้โจมตีจริง ควรเร่งดำเนินการแก้ไขโดยไม่รอรอบการบำรุงรักษาปกติ
4.3 ระมัดระวังไฟล์จากแหล่งภายนอก หลีกเลี่ยงการเปิดไฟล์แนบหรือลิงก์จากแหล่งที่ไม่ทราบที่มา โดยเฉพาะไฟล์ที่ได้รับทางอีเมลหรือข้อความ
4.4 ตรวจสอบระบบหลังการอัปเดต การเข้าสู่ระบบ การเปิดไฟล์ การติดตั้งโปรแกรม และกิจกรรมที่ผิดปกติ โดยเฉพาะเครื่องที่เคยเปิดไฟล์จากแหล่งภายนอก
4.5 หากพบความผิดปกติ ให้แยกระบบทันที โดยตัดการเชื่อมต่อเครือข่าย เก็บหลักฐานและ Log ที่เกี่ยวข้อง และดำเนินการตรวจสอบก่อนนำระบบกลับมาใช้งาน
5. แนวทางลดความเสี่ยงชั่วคราว กรณียังไม่สามารถติดตั้งแพตช์ได้ ให้ดำเนินการดังนี้
5.1 หลีกเลี่ยงการเปิดไฟล์ที่ไม่ทราบแหล่งที่มา โดยเฉพาะไฟล์แนบและไฟล์ที่ดาวน์โหลดจากอินเทอร์เน็ต
5.2 เปิดใช้งานระบบป้องกันของ Windows ต่อเนื่อง และไม่ควรปิด Mark of the Web (MOTW) หรือระบบป้องกันอื่นโดยไม่จำเป็น
5.3 จำกัดสิทธิ์ผู้ใช้งาน ให้เท่าที่จำเป็น และหลีกเลี่ยงการใช้บัญชีผู้ดูแลระบบโดยไม่จำเป็น
5.4 เฝ้าระวังการทำงานที่ผิดปกติ เช่น การเปิดไฟล์ การติดตั้งโปรแกรม หรือการเข้าสู่ระบบที่ไม่คุ้นเคย
5.5 เร่งติดตั้งแพตช์โดยเร็วที่สุด และไม่ควรใช้มาตรการชั่วคราวแทนการอัปเดตความปลอดภัย
แหล่งอ้างอิง
[1] https://dg.th/e2nlyqu95c
[2] https://dg.th/b90drtu71x
[3] https://dg.th/otju9va1hm
[4] https://dg.th/ra20pwn9ex
[5] https://dg.th/9xrhgeptwk
[6] https://dg.th/d6kawuf8c9