
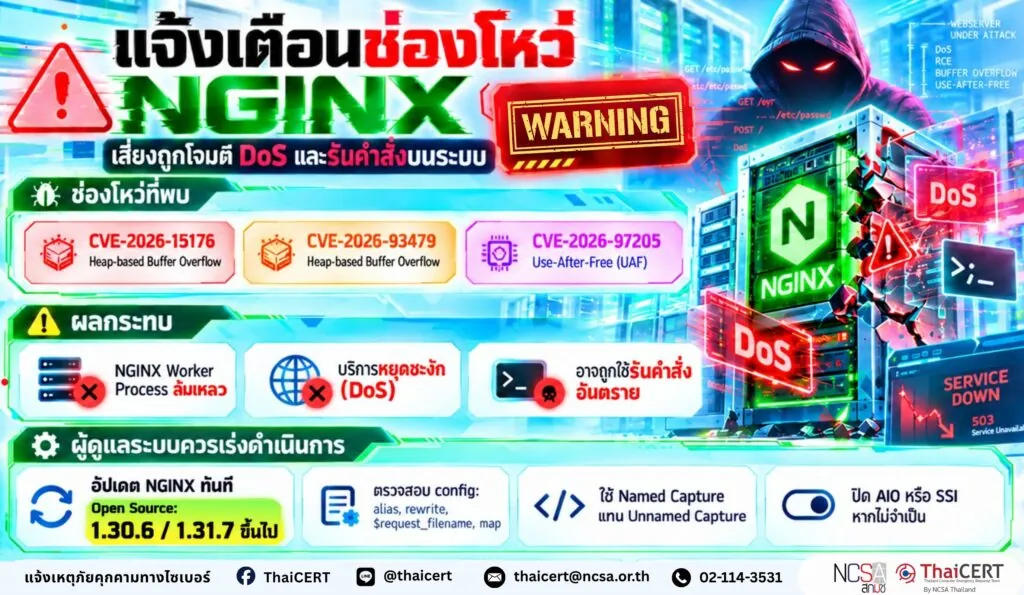
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ NGINX หลัง F5 เผยแพร่การอัปเดตความมั่นคงปลอดภัยแบบ Out-of-Band เพื่อแก้ไขช่องโหว่จำนวน 3 รายการ ได้แก่ CVE-2026-15176, CVE-2026-93479 และ CVE-2026-97205 โดยผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนอาจสามารถส่ง HTTP Request ที่ถูกสร้างขึ้นเป็นพิเศษเพื่อทำให้ NGINX Worker Process เกิดหน่วยความจำเสียหายหรือหยุดทำงาน ส่งผลให้เกิด Denial-of-Service (DoS) และภายใต้เงื่อนไขบางประการอาจนำไปสู่การรันคำสั่งที่เป็นอันตรายบนระบบได้ [1]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-15176 (CVSS v3.1: 8.1) [2] เป็นช่องโหว่ประเภท Heap-based Buffer Overflow ใน ngx_http_core_module เกิดขึ้นเมื่อ NGINX มีการตั้งค่า location ที่ใช้ alias ร่วมกับ rewrite และมีการใช้คำสั่ง set หรือ return ที่อ้างอิงตัวแปร $request_filename รวมถึงกรณีที่นำตัวแปรดังกล่าวไปใช้ใน log_format สำหรับ Access Log ซึ่งอาจทำให้เกิดการเขียนข้อมูลเกินขอบเขตหน่วยความจำที่จัดสรรไว้ [3]
1.2 CVE-2026-93479 (CVSS v3.1: 8.1) [4] เป็นช่องโหว่ประเภท Heap-based Buffer Overflow ใน NGINX เกิดขึ้นเมื่อมีการใช้คำสั่ง map ร่วมกับ Regular Expression และมีการอ้างอิง Regex Capture Variables ผ่านคำสั่ง root หรือ log_format ก่อนการอ้างอิงค่าผลลัพธ์จากตัวแปร map รวมถึงบางกรณีที่มีการใช้ Non-cacheable Variable ภายใน String Expression ซึ่งอาจทำให้การจัดการหน่วยความจำผิดพลาด [5]
1.3 CVE-2026-97205 (CVSS v3.1: 8.1) [6] เป็นช่องโหว่ประเภท Use-After-Free (UAF) ใน ngx_http_core_module เกิดขึ้นเมื่อ NGINX เปิดใช้งาน Asynchronous File I/O (AIO) ร่วมกับการประมวลผล Server Side Includes (SSI) ที่มีคำสั่ง include virtual ซึ่งอาจทำให้ระบบเข้าถึงหน่วยความจำที่ถูกคืนไปแล้ว [7]
2. ผลกระทบจากช่องโหว่
ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถส่ง HTTP Request ที่สร้างขึ้นเป็นพิเศษเพื่อใช้ประโยชน์จากช่องโหว่ดังกล่าวในระบบที่มีการตั้งค่าเข้าเงื่อนไข ส่งผลให้เกิด Heap-based Buffer Overflow หรือ Use-After-Free ใน NGINX Worker Process ซึ่งอาจทำให้กระบวนการหยุดทำงานหรือเริ่มต้นใหม่ ส่งผลให้บริการไม่สามารถใช้งานได้ตามปกติ (Denial-of-Service: DoS) และภายใต้เงื่อนไขบางประการอาจนำไปสู่การรันคำสั่งที่เป็นอันตรายบนระบบได้ โดยเฉพาะกรณีที่ระบบปิดใช้งาน Address Space Layout Randomization (ASLR) หรือผู้โจมตีสามารถหลบเลี่ยงมาตรการดังกล่าวได้ อย่างไรก็ตาม ยังไม่มีรายงานยืนยันจาก F5 ว่าช่องโหว่ทั้ง 3 รายการถูกนำไปใช้โจมตีจริง
3. ผลิตภัณฑ์ที่ได้รับผลกระทบและแนวทางการแก้ไข
ช่องโหว่ดังกล่าวส่งผลกระทบต่อผลิตภัณฑ์ NGINX Open Source, NGINX Plus และผลิตภัณฑ์ที่เกี่ยวข้อง ได้แก่ NGINX Ingress Controller, NGINX Gateway Fabric และ NGINX Instance Manager โดย F5 ได้เผยแพร่การอัปเดตด้านความมั่นคงปลอดภัยเพื่อแก้ไขช่องโหว่แล้ว ผู้ดูแลระบบควรเร่งตรวจสอบและอัปเดต NGINX Open Source เป็นเวอร์ชัน 1.30.6 (Stable) หรือ 1.31.7 (Mainline) ขึ้นไป ส่วนผลิตภัณฑ์อื่นควรอัปเดตเป็นเวอร์ชันที่ F5 กำหนด หากยังไม่สามารถอัปเดตได้ทันที ควรใช้มาตรการลดความเสี่ยงชั่วคราว (Workaround) โดยตรวจสอบและปรับการตั้งค่าที่เกี่ยวข้องกับ alias, rewrite, $request_filename และ map รวมถึงปรับการใช้งาน Regular Expression ให้ใช้ Named Capture แทน Unnamed Capture และพิจารณาปิดการใช้งาน Asynchronous File I/O (AIO) หรือ Server Side Includes (SSI) หากไม่จำเป็น ทั้งนี้ มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการติดตั้ง Security Update ได้
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม
4.1 เฝ้าระวังและตรวจสอบ Log โดยเฉพาะ Access Log และ Error Log เพื่อค้นหา HTTP Request ที่ผิดปกติ รวมถึงเหตุการณ์ Worker Process หยุดทำงานหรือเริ่มต้นใหม่โดยไม่ทราบสาเหตุ
4.2 ตรวจสอบพฤติกรรมผิดปกติของระบบ เช่น การสร้าง Process ที่ไม่คาดคิด การเชื่อมต่อไปยัง IP ภายนอกที่น่าสงสัย หรือการเปลี่ยนแปลงไฟล์สำคัญโดยไม่ได้รับอนุญาต
4.3 เสริมมาตรการป้องกันระดับระบบปฏิบัติการ โดยเปิดใช้งาน ASLR และมาตรการป้องกันการโจมตีหน่วยความจำ เพื่อลดความเสี่ยงจากการนำช่องโหว่ไปใช้รันโค้ดอันตราย
4.4 เตรียมความพร้อมในการรับมือเหตุการณ์ หากพบหลักฐานการโจมตีหรือการบุกรุกระบบ ควรจำกัดการเข้าถึงระบบที่ได้รับผลกระทบ เก็บรักษาหลักฐาน และดำเนินการตามกระบวนการ Incident Response ของหน่วยงาน
แหล่งอ้างอิง
[1] https://dg.th/bvuk37onsl
[2] https://dg.th/x7t234yous
[3] https://dg.th/b9lq36eaiw
[4] https://dg.th/a2vs0g89pk
[5] https://dg.th/5jvnom8thy
[6] https://dg.th/ve1wam0zsg
[7] https://dg.th/82ad79h4os