
579/69 (IT) ประจำวันพฤหัสบดีที่ 22 ตุลาคม 2569
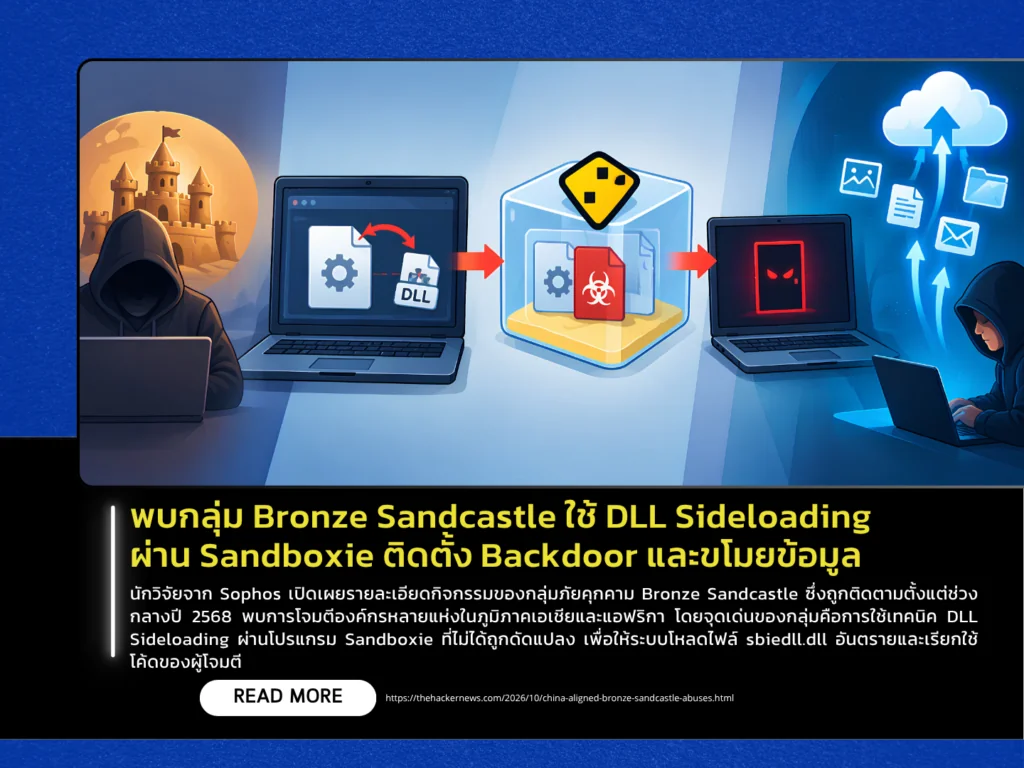
นักวิจัยจาก Sophos เปิดเผยรายละเอียดกิจกรรมของกลุ่มภัยคุกคาม Bronze Sandcastle ซึ่งถูกติดตามตั้งแต่ช่วงกลางปี 2568 พบการโจมตีองค์กรหลายแห่งในภูมิภาคเอเชียและแอฟริกา โดยจุดเด่นของกลุ่มคือการใช้เทคนิค DLL Sideloading ผ่านโปรแกรม Sandboxie ที่ไม่ได้ถูกดัดแปลง เพื่อให้ระบบโหลดไฟล์ sbiedll.dll อันตรายและเรียกใช้โค้ดของผู้โจมตี นอกจากนี้ ยังพบการใช้โปรแกรมอื่น เช่น Java, Krita, NVDA และเครื่องมือ Sysinternals ในลักษณะเดียวกัน โดยSophos ประเมินว่ากิจกรรมดังกล่าวมีลักษณะสอดคล้องกับปฏิบัติการจารกรรมไซเบอร์ แต่ยังไม่สามารถระบุความเชื่อมโยงกับกลุ่มภัยคุกคามที่เป็นที่รู้จักได้อย่างชัดเจน
เมื่อ DLL อันตรายถูกโหลด ระบบจะถอดข้อมูล Payload ที่เก็บอยู่ในไฟล์ config.ini และเรียกใช้งานจากหน่วยความจำ เพื่อลดโอกาสถูกตรวจพบจากการสแกนไฟล์แบบทั่วไป โดย Payload มีลักษณะเป็น Backdoor ที่มีโครสร้างคล้าย Meterpreter และสามารถรวบรวมข้อมูลของระบบและบัญชีผู้ใช้ ตรวจสอบ Process และข้อมูลเครือข่าย บันทึกการกดแป้นพิมพ์ จับภาพหน้าจอ รวมถึงรับคำสั่งเพิ่มเติมผ่านระบบ Command-and-Control (C2) นักวิจัยพบว่า Payload บางเวอร์ชันติดต่อ GitHub และบริการออนไลน์ที่ใช้งานทั่วไปเพื่อดาวน์โหลดไฟล์ Configuration ที่ถูกปกปิดเพิ่มเติม
ผู้ดูแลระบบควรตรวจสอบการเรียกใช้โปรแกรมที่เชื่อถือได้ในลักษณะที่ผิดปกติร่วมกับ DLL ที่ไม่รู้จัก โดยเฉพาะ Sandboxie และโปรแกรมอื่นที่ระบุในรายงาน รวมถึงเฝ้าระวังพฤติกรรมที่ DLL อ่านไฟล์ภายในเครื่องก่อนเรียกใช้ Payload จากหน่วยความจำ เนื่องจาก Bronze Sandcastle ใช้ Payload และ Configuration ที่ถูกปกปิด ทำให้การตรวจจับจาก Signature หรือการสแกนไฟล์เพียงอย่างเดียวอาจไม่เพียงพอ จึงควรตรวจสอบข้อมูลจาก Endpoint และ Memory Monitoring ร่วมกับ IoCs ที่ Sophos เผยแพร่ เพื่อช่วยระบุพฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี
แหล่งข่าว : https://thehackernews.com/2026/10/china-aligned-bronze-sandcastle-abuses.html