
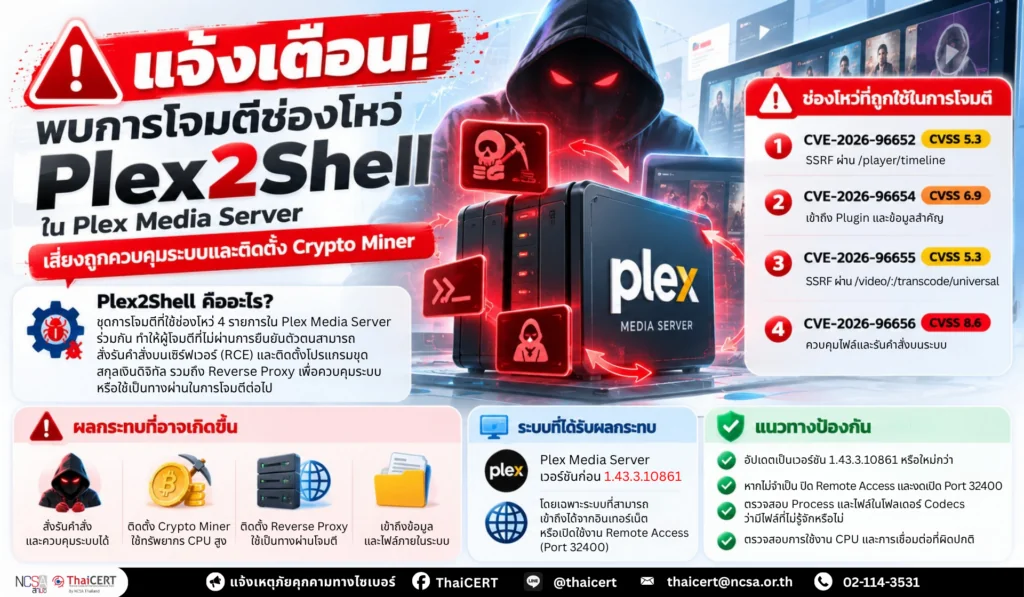
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการโจมตีช่องโหว่ใน Plex Media Server จำนวน 4 รายการ ได้แก่ CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 และ CVE-2026-96656 ซึ่งเมื่อถูกนำมาใช้ร่วมกันเป็นชุดการโจมตีที่เรียกว่า Plex2Shell สามารถเปิดโอกาสให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถสั่งรันคำสั่ง (Unauthenticated Remote Code Execution: RCE) บนเซิร์ฟเวอร์ที่มีช่องโหว่ได้ โดยผู้โจมตีติดตั้งโปรแกรมขุดสกุลเงินดิจิทัล (Cryptocurrency Miner) และซอฟต์แวร์ Reverse Proxy บนระบบของเหยื่อ ซึ่งอาจทำให้อุปกรณ์ที่ถูกบุกรุกถูกนำไปใช้เป็นโครงสร้างพื้นฐานสำหรับการโจมตีหรือปกปิดแหล่งที่มาของทราฟฟิกที่เป็นอันตราย [1]
1. รายละเอียดภัยคุกคาม [2]
Plex2Shell เป็นชุดการโจมตีที่อาศัยช่องโหว่ 4 รายการใน Plex Media Server ร่วมกัน เพื่อยกระดับจากการส่งคำขอจากภายนอกไปสู่การสั่งรันคำสั่งบนระบบโดยไม่จำเป็นต้องมีบัญชีผู้ใช้งาน ประกอบด้วย
1.1 CVE-2026-96652 ( CVSS v4.0: 5.3 ) [3] เป็นช่องโหว่ประเภท Server-Side Request Forgery (SSRF) ใน Endpoint /player/timeline ซึ่งเกิดจากการตรวจสอบค่า protocol ที่ไม่เพียงพอ ทำให้ผู้โจมตีสามารถบังคับให้ Plex Media Server ส่งคำขอ HTTP POST ไปยังปลายทางที่ผู้โจมตีกำหนด รวมถึงบริการภายในระบบได้
1.2 CVE-2026-96654 ( CVSS v4.0: 6.9 ) [4] เป็นช่องโหว่จากการจัดการค่า URL ใน searchOne Endpoint ที่ไม่เหมาะสม ทำให้ผู้โจมตีสามารถเรียกใช้ฟังก์ชันของ Plugin ภายใน Plex และกำหนด Parameter บางส่วนเพื่อเข้าถึงข้อมูลหรือสิทธิ์ที่ไม่ควรได้รับ ซึ่งเป็นส่วนสำคัญของกระบวนการเข้าถึง Admin Token ของเจ้าของเซิร์ฟเวอร์
1.3 CVE-2026-96655 ( CVSS v4.0: 5.3) [5] เป็นช่องโหว่ SSRF ที่สามารถนำสิทธิ์หรือ Token ที่ได้จากขั้นตอนก่อนหน้ามาใช้ เพื่อบังคับให้ Plex Media Server ติดต่อไปยัง URL ภายในหรือภายนอกที่ผู้โจมตีกำหนด ผ่านเส้นทาง /video/:/transcode/universal ซึ่งอาจถูกนำไปใช้ดาวน์โหลดไฟล์อันตรายเข้าสู่เซิร์ฟเวอร์
1.4 CVE-2026-96656 ( CVSS v4.0: 8.6 ) [6] เป็นช่องโหว่ด้านการควบคุมชื่อไฟล์หรือ Path ที่ไม่เหมาะสม ทำให้ผู้โจมตีสามารถนำไฟล์ Shared Object ที่เป็นอันตรายไปไว้ในไดเรกทอรี Codecs ของ Plex และทำให้ไฟล์ดังกล่าวถูกโหลดและทำงานบนระบบได้
2. ระบบที่อาจได้รับผลกระทบ [7]
2.1 Plex Media Server เวอร์ชัน ก่อน 1.43.3.10861
2.2 เซิร์ฟเวอร์ Plex Media Server ที่สามารถเข้าถึงได้จากอินเทอร์เน็ต โดยเฉพาะระบบที่เปิดใช้งาน Remote Access หรือมีการ Forward Port 32400 จากอินเทอร์เน็ตโดยตรง
3. ผลกระทบที่อาจเกิดขึ้น
หากผู้โจมตีสามารถใช้ Plex2Shell ได้สำเร็จ อาจส่งผลให้สามารถสั่งรันคำสั่งบนเซิร์ฟเวอร์ และเข้าควบคุมทรัพยากรที่ Plex Media Server Process สามารถเข้าถึงได้ จากการโจมตีที่ตรวจพบจริง พบการติดตั้งโปรแกรม XMRig Cryptocurrency Miner เพื่อใช้ทรัพยากร CPU ของเครื่องเหยื่อในการขุดสกุลเงินดิจิทัล รวมถึงโปรแกรมชื่อ myawesomeproxy ซึ่งทำหน้าที่เป็น Linux Backdoor และ Reverse Proxy เพื่อให้บุคคลภายนอกสามารถนำการเชื่อมต่ออินเทอร์เน็ตของเครื่องเหยื่อไปใช้เป็น Proxy ได้ นอกจากนี้ ผู้โจมตีอาจเข้าถึง Shared Folder, Mounted Drive, Credentials หรือข้อมูลอื่นที่บัญชีผู้ใช้งานของ Plex Media Server มีสิทธิ์เข้าถึง และอาจใช้ระบบที่ถูกบุกรุกเป็นจุดเริ่มต้นในการโจมตีระบบอื่นภายในเครือข่ายต่อไป
4. แนวทางการตรวจสอบและป้องกัน
4.1 ตรวจสอบเวอร์ชัน Plex Media Server ที่ใช้งานอยู่ทันที โดยไปที่ Settings → General และตรวจสอบให้แน่ใจว่าเป็นเวอร์ชัน 1.43.3.10861 หรือใหม่กว่า
4.2 หากใช้งานเวอร์ชันก่อน 1.43.3.10861 ให้ดำเนินการอัปเดตเป็นเวอร์ชันล่าสุดโดยเร็วที่สุด
4.3 ตรวจสอบ Process ที่ถูกเรียกใช้งานโดย Plex Media Server โดยเฉพาะ Process หรือไฟล์ที่ไม่รู้จัก
4.4 ตรวจสอบไดเรกทอรี Codecs ของ Plex Media Server ว่ามีไฟล์ .so หรือ .dll ที่ไม่รู้จักหรือถูกสร้างขึ้นโดยผิดปกติหรือไม่
4.5 ตรวจสอบ Network Logs, Firewall Logs และ SIEM เพื่อค้นหาการเชื่อมต่อออกไปยัง Domain หรือ IP Address ที่เกี่ยวข้องกับการโจมตี รวมถึงการเชื่อมต่อที่ผิดปกติจาก Plex Media Server
4.6 ตรวจสอบการใช้งาน CPU ที่สูงผิดปกติในช่วงที่ไม่มีการ Streaming หรือ Transcoding เนื่องจากอาจเป็นสัญญาณของการทำงานของ Cryptocurrency Miner
4.7 ตรวจสอบไฟล์ Preferences.xml เพื่อค้นหาการเปลี่ยนแปลงค่า Transcoder หรือการตั้งค่าที่ผู้ดูแลระบบไม่ได้เป็นผู้กำหนด
5. แนวทางลดความเสี่ยงและการรับมือกรณีพบการบุกรุก
5.1 หากไม่มีความจำเป็นต้องใช้งาน Plex จากภายนอก ให้ปิด Remote Access ที่ Settings → Remote Access
5.2 หลีกเลี่ยงการเปิดหรือ Forward Port 32400 จากอินเทอร์เน็ตโดยตรง หากไม่มีความจำเป็น
5.3 จำกัดการเข้าถึง Plex Media Server จากอินเทอร์เน็ตด้วย Firewall, VPN หรือ IP Allowlist ตามความเหมาะสม
5.4 หากพบหลักฐานการบุกรุก หรือไม่สามารถยืนยันได้ว่าระบบปลอดภัย Plex แนะนำให้ติดตั้งระบบใหม่จากแหล่งที่เชื่อถือได้ แทนการนำ Plex Data Directory เดิมกลับมาใช้งานทั้งหมด
5.5 ลบและตรวจสอบไฟล์ทั้งหมดภายในไดเรกทอรี Codecs รวมถึงตรวจสอบ Preferences.xml เพื่อค้นหาการตั้งค่าที่ถูกแก้ไขโดยไม่ได้รับอนุญาต
5.6 Sign out อุปกรณ์ทั้งหมดออกจากบัญชี Plex และเปลี่ยนรหัสผ่านบัญชี Plex โดยเร็วที่สุด
5.7 ตรวจสอบระบบหรือข้อมูลทั้งหมดที่ Plex Service Account สามารถเข้าถึงได้ เช่น Network Share, Mounted Storage และ Credentials ที่จัดเก็บอยู่บนเครื่อง เนื่องจากข้อมูลดังกล่าวอาจถูกเข้าถึงโดยผู้โจมตี
แหล่งอ้างอิง
[1] https://dg.th/b72d5r0xan
[2] https://dg.th/15ipys3qh6
[3] https://dg.th/oky4dr6avf
[4] https://dg.th/omyrz96ul4
[5] https://dg.th/oshxpw2dc3
[6] https://dg.th/57qo0l3vuh
[7] https://dg.th/kz0ldq734a