
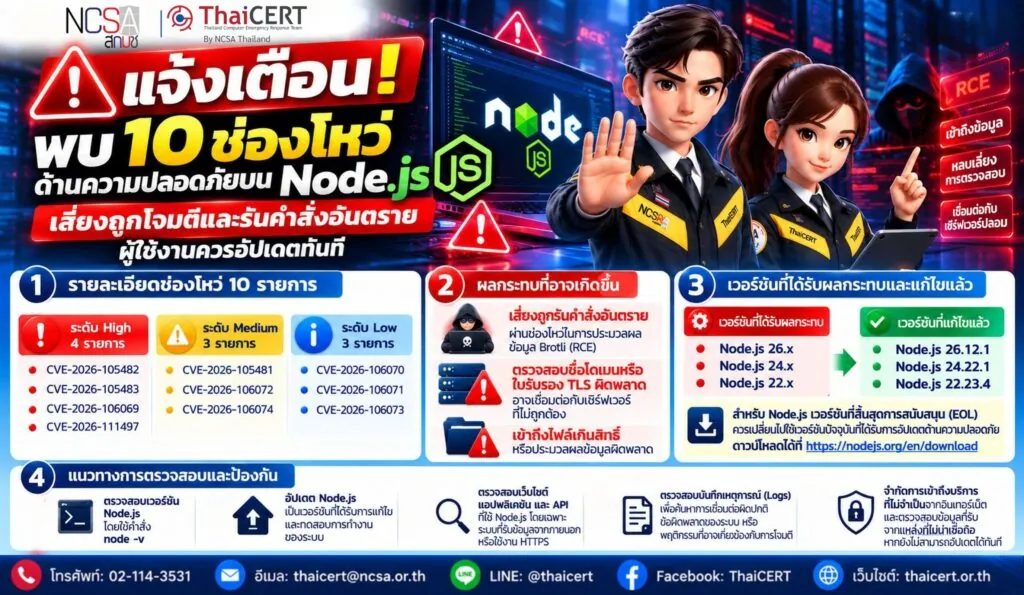
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า Node.js ได้เผยแพร่การอัปเดตด้านความปลอดภัย เพื่อแก้ไขช่องโหว่ จำนวน 10 รายการ ในสภาพแวดล้อมการรันโปรแกรม Node.js โดยมีช่องโหว่ระดับสูงที่ผู้ไม่หวังดีสามารถแอบลักลอบรันคำสั่งอันตราย และหลบเลี่ยงการตรวจสอบตัวตนได้ เหตุการณ์นี้ส่งผลกระทบโดยตรงต่อระบบและแอปพลิเคชันที่ใช้งาน Node.js เวอร์ชัน 22.x, 24.x และ 26.x จึงขอให้ผู้ดูแลระบบเร่งอัปเดตซอฟต์แวร์เป็นเวอร์ชันล่าสุดทันที เพื่อป้องกันความเสี่ยงจากการถูกนำไปใช้โจมตีระบบ
1. รายละเอียดช่องโหว่ จำนวน 10 รายการ แบ่งเป็นระดับความรุนแรงดังนี้ [1]
1.1 ระดับ High จำนวน 4 รายการ ดังนี้
1.1.1 CVE-2026-105482 – ช่องโหว่ในการตรวจสอบชื่อโดเมนผ่าน DNS เมื่อชื่อโดเมนมีอักขระพิเศษ NUL อาจทำให้ระบบตรวจสอบปลายทางผิดพลาดและหลีกเลี่ยงข้อจำกัดการเข้าถึงได้
1.1.2 CVE-2026-105483 เป็นช่องโหว่ในการตรวจสอบใบรับรอง TLS เมื่อใช้หมายเลข IP รูปแบบ Unicode อาจทำให้ระบบยอมรับใบรับรองของเซิร์ฟเวอร์ที่ไม่ถูกต้อง
1.1.3 CVE-2026-106069 เป็นช่องโหว่ในการตรวจสอบชื่อปลายทางของใบรับรอง TLS เมื่อใช้ IP Address รูปแบบที่ไม่เป็นมาตรฐาน อาจทำให้ผู้โจมตีหลีกเลี่ยงการตรวจสอบตัวตนของเซิร์ฟเวอร์ได้
1.1.4 CVE-2026-111497 เป็นช่องโหว่ในระบบถอดรหัสข้อมูลบีบอัด (Brotli) ทำให้ผู้โจมตีสามารถส่งข้อมูลที่ผิดปกติเข้ามาเพื่อเขียนข้อมูลทับลงในหน่วยความจำ (Out-of-bounds Write) และสั่งรันคำสั่งอันตราย (RCE) บนเซิร์ฟเวอร์เป้าหมายได้
1.2 ระดับ Medium จำนวน 3 รายการ ดังนี้
1.2.1 CVE-2026-105481 เป็นช่องโหว่ในการจัดการ HTTP Keep-Alive อาจทำให้ระบบนำข้อมูลตอบกลับที่ไม่ถูกต้องไปประมวลผล
1.2.2 CVE-2026-106072 เป็นช่องโหว่ในการตรวจสอบใบรับรอง TLS สำหรับ IP Address รูปแบบที่ไม่เป็นมาตรฐาน อาจทำให้ระบบยอมรับใบรับรองของปลายทางที่ไม่ถูกต้อง
1.2.3 CVE-2026-106074 เป็นช่องโหว่ในการสร้างค่าสุ่มของ Node.js อาจทำให้โปรแกรมที่เริ่มทำงานจาก Startup Snapshot หรือ SEA สร้างค่าสุ่มซ้ำกัน ส่งผลกระทบต่อความปลอดภัยของข้อมูลที่ใช้ค่าสุ่มดังกล่าว
1.3 ระดับ Low จำนวน 3 รายการ ดังนี้
1.3.1 CVE-2026-106070 เป็นช่องโหว่ในการตรวจสอบไฟล์ ZIP อาจทำให้ระบบส่งคืนข้อมูลที่ผู้โจมตีควบคุมได้ แม้ไฟล์จะไม่ผ่านการตรวจสอบ
1.3.2 CVE-2026-106071 เป็นช่องโหว่ในการตรวจสอบสิทธิ์เข้าถึงไฟล์ อาจทำให้โปรแกรมได้รับสิทธิ์เข้าถึงไฟล์หรือโฟลเดอร์มากกว่าที่กำหนด
1.3.3 CVE-2026-106073 เป็นช่องโหว่ในระบบจำกัดสิทธิ์การเข้าถึงไฟล์ อาจทำให้โปรแกรมหลีกเลี่ยงข้อจำกัดและเข้าถึงข้อมูลเส้นทางไฟล์ที่ไม่ได้รับอนุญาต
2. ผลกระทบที่อาจเกิดขึ้น
2.1 ผู้โจมตีอาจรันคำสั่งอันตรายผ่านช่องโหว่ในการประมวลผลข้อมูล Brotli
2.2 ระบบอาจตรวจสอบชื่อโดเมนหรือใบรับรอง TLS ผิดพลาด ทำให้เชื่อมต่อกับเซิร์ฟเวอร์ที่ไม่ถูกต้อง
2.3 โปรแกรมอาจเข้าถึงไฟล์เกินสิทธิ์ที่กำหนด หรือประมวลผลข้อมูลผิดพลาด
ทั้งนี้ ผลกระทบขึ้นอยู่กับเวอร์ชันและลักษณะการใช้งาน Node.js ของแต่ละระบบ
3. ผลิตภัณฑ์ที่ได้รับผลกระทบและแก้ไขแล้ว
Node.js ได้เผยแพร่เวอร์ชันแก้ไขช่องโหว่แล้วเมื่อวันที่ 21 ตุลาคม 2569 โดยผู้ดูแลระบบต้องดำเนินการอัปเดต Node.js เป็นเวอร์ชันล่าสุดที่ได้รับการแก้ไขแล้วโดยทันที ได้แก่
3.1 ผู้ใช้สาย 26.x ให้อัปเดตเป็นเวอร์ชัน 26.12.1
3.2 ผู้ใช้สาย 24.x ให้อัปเดตเป็นเวอร์ชัน 24.22.1
3.3 ผู้ใช้สาย 22.x ให้อัปเดตเป็นเวอร์ชัน 22.23.4
ทั้งนี้ สำหรับ Node.js เวอร์ชันที่สิ้นสุดการสนับสนุน (End of Life: EOL) ควรเปลี่ยนไปใช้เวอร์ชันปัจจุบันที่ได้รับการอัปเดตด้านความปลอดภัย โดยดาวน์โหลดได้ที่ https://nodejs.org/en/download
4.แนวทางการตรวจสอบและป้องกัน [2]
4.1 ตรวจสอบเวอร์ชัน Node.js โดยเปิด Command Prompt หรือ Terminal และใช้คำสั่ง node -v เพื่อดูเวอร์ชันที่ใช้งานอยู่
4.2 อัปเดต Node.js เป็นเวอร์ชันที่ได้รับการแก้ไขและทดสอบการทำงานของระบบหลังอัปเดต
4.3 ตรวจสอบเว็บไซต์ แอปพลิเคชัน และ API ที่ใช้ Node.js โดยเฉพาะระบบที่รับข้อมูลจากภายนอกหรือใช้งานการเชื่อมต่อ HTTPS
4.4 ตรวจสอบบันทึกเหตุการณ์ (Logs) เพื่อค้นหาการเชื่อมต่อผิดปกติ ข้อผิดพลาดของระบบ หรือพฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี
4.5 จำกัดการเข้าถึงบริการที่ไม่จำเป็น จากอินเทอร์เน็ต และตรวจสอบข้อมูลที่รับจากแหล่งที่ไม่น่าเชื่อถือ หากยังไม่สามารถอัปเดตได้ทันที
🚨 ThaiCERT ย้ำผู้ดูแลระบบที่ใช้งาน Node.js ควรเร่งตรวจสอบและอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขทันที เพื่อลดความเสี่ยงจากการถูกโจมตี การเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต และการรันคำสั่งอันตราย
แหล่งอ้างอิง
[1] https://dg.th/03w6iel89q
[2] https://dg.th/t10bkjsed2