
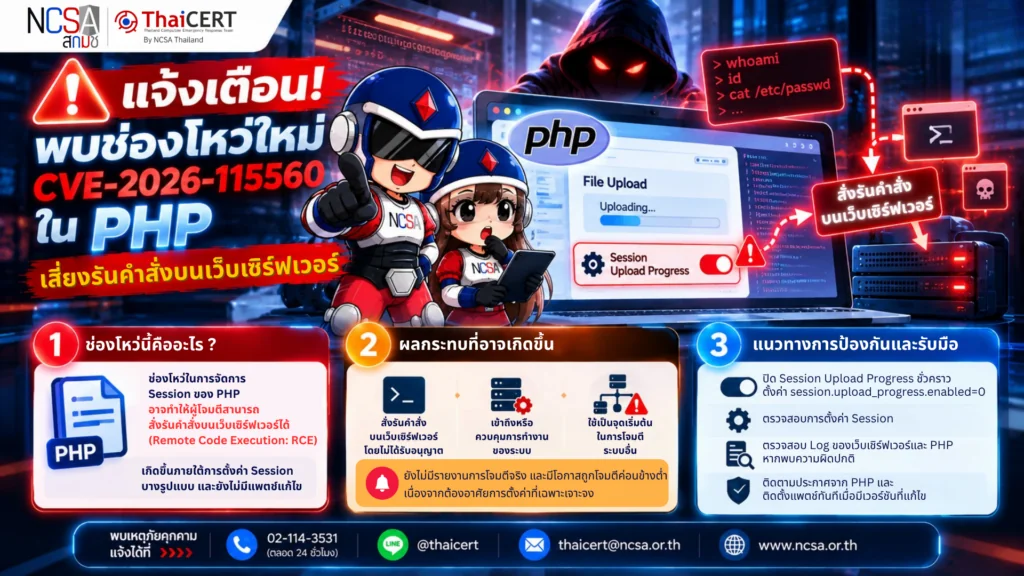
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงาน ช่องโหว่ใหม่ CVE-2026-115560 ใน PHP ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสามารถสั่งรันคำสั่งบนเว็บเซิร์ฟเวอร์ได้ (Remote Code Execution: RCE) โดยช่องโหว่เกิดขึ้นภายใต้เงื่อนไขการตั้งค่า Session บางรูปแบบ และยังไม่มีแพตช์แก้ไข[1]
1. รายละเอียดช่องโหว่
CVE-2026-115560 เป็นช่องโหว่ที่เกี่ยวข้องกับการจัดการ Session ของ PHP และอาจนำไปสู่ Remote Code Execution (RCE) ทำให้ผู้โจมตีสามารถสั่งรันคำสั่งบนเว็บเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต[2]
ช่องโหว่เกิดขึ้นเมื่อระบบมีการตั้งค่า Session ในรูปแบบเฉพาะ และยังเปิดใช้งาน Session Upload Progress อยู่ โดยยังไม่มีแพตช์แก้ไขในขณะนี้ PHP ระบุว่าจะเผยแพร่รายละเอียดฉบับเต็มและการแก้ไขพร้อม Bugfix Release รอบปกติครั้งถัดไป
2. ระบบที่ควรตรวจสอบ
2.1 ใช้งาน PHP สำหรับเว็บไซต์หรือ Web Application
2.2 เปิดใช้งาน Session Upload Progress
2.3 เปิดให้บริการผ่านอินเทอร์เน็ต
2.4 ใช้ PHP เวอร์ชันที่ยังไม่ได้รับการอัปเดตด้านความปลอดภัย
3. ผลกระทบที่อาจเกิดขึ้น
3.1 หากระบบเข้าข่ายเงื่อนไขของช่องโหว่ ผู้โจมตีสามารถสั่งรันคำสั่งบนเว็บเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต
3.2 เข้าถึงหรือควบคุมการทำงานของระบบตามสิทธิ์ของ PHP
3.3 ใช้ระบบที่ถูกโจมตีเป็นจุดเริ่มต้นในการโจมตีระบบอื่น
ทั้งนี้ ยังไม่พบรายงานการนำ CVE-2026-115560 ไปใช้โจมตีจริง และ PHP ประเมินว่าช่องโหว่มีโอกาสถูกโจมตีค่อนข้างต่ำ เนื่องจากต้องอาศัยการตั้งค่าที่เฉพาะเจาะจง
4. แนวทางการป้องกันและรับมือ
4.1 ปิด Session Upload Progress ชั่วคราว โดยตั้งค่า session.upload_progress.enabled=0
4.2 ตรวจสอบการตั้งค่า Session และหลีกเลี่ยงการเปลี่ยนแปลงการตั้งค่า Session ระหว่างการทำงาน หากไม่มีความจำเป็น
4.3 ติดตามการประกาศจาก PHP และ เร่งติดตั้งแพตช์ทันทีเมื่อมีเวอร์ชันที่แก้ไข CVE-2026-115560
4.4 ตรวจสอบ Log ของเว็บเซิร์ฟเวอร์และ PHP หากพบการทำงานหรือคำขอที่ผิดปกติ
4.5 หากพบหลักฐานการโจมตี ให้แยกระบบออกจากเครือข่ายและดำเนินการตรวจสอบเพิ่มเติม
📢 ThaiCERT เน้นย้ำให้หน่วยงานที่ใช้งาน PHP ตรวจสอบการตั้งค่า Session และปิด Session Upload Progress ชั่วคราว จนกว่าจะมีแพตช์สำหรับ CVE-2026-115560
แหล่งอ้างอิง
[1] https://dg.th/cpmvhtw2un
[2] https://dg.th/hijrkqac04