
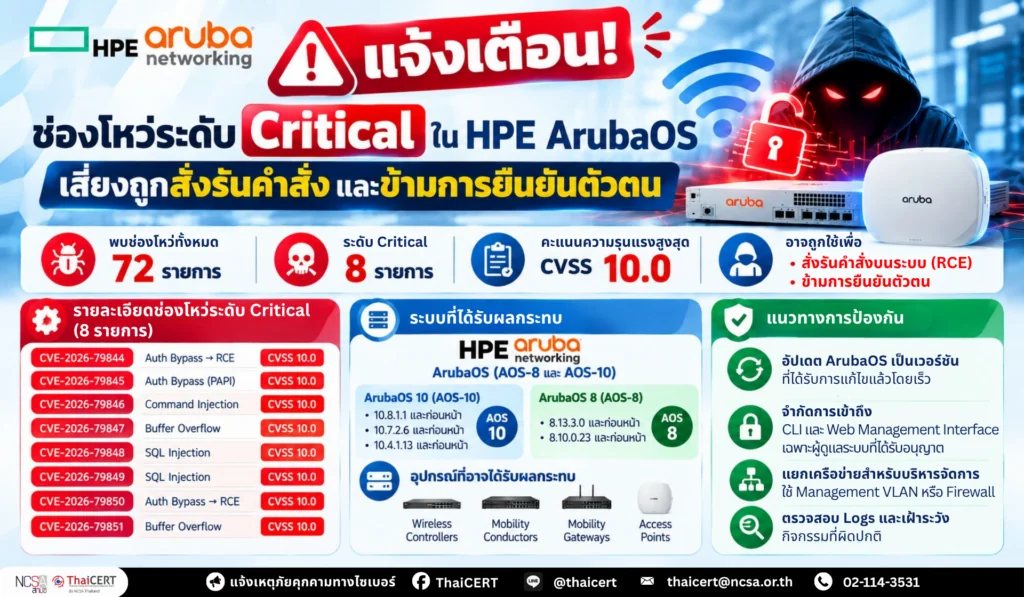
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในระบบปฏิบัติการ Aruba Operating System (ArubaOS หรือ AOS) ของบริษัท Hewlett Packard Enterprise (HPE) ซึ่งใช้สำหรับบริหารจัดการโครงสร้างพื้นฐานเครือข่ายไร้สายระดับองค์กร โดย HPE ได้เผยแพร่การอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ทั้งหมด 72 รายการ ในจำนวนนี้มีช่องโหว่ระดับ Critical จำนวน 8 รายการ มีคะแนน CVSS 10.0 ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสามารถข้ามกระบวนการยืนยันตัวตน (Authentication Bypass) หรือสั่งรันคำสั่งบนระบบ (Remote Code Execution: RCE) ได้โดยไม่จำเป็นต้องมีสิทธิ์เข้าถึงระบบหรือการโต้ตอบจากผู้ใช้งาน [1]
1. รายละเอียดภัยคุกคาม
1.1 CVE-2026-79844 – Authentication Bypass Leading to RCE ใน AOS-10 (CVSS 10.0) ช่องโหว่การข้ามกระบวนการยืนยันตัวตน ซึ่งอาจเปิดโอกาสให้ผู้โจมตีเข้าถึงฟังก์ชันที่จำกัดสิทธิ์ และนำไปสู่การสั่งรันคำสั่งบนระบบโดยไม่ได้รับอนุญาต
1.2 CVE-2026-79845 – Authentication Bypass ใน PAPI Protocol ของ AOS-10 (CVSS 10.0) ช่องโหว่ในโปรโตคอล PAPI (Process Application Programming Interface) ซึ่งอาจทำให้ผู้โจมตีสามารถข้ามกระบวนการยืนยันตัวตน และเข้าถึงการทำงานบางส่วนของระบบโดยไม่ได้รับอนุญาต
1.3 CVE-2026-79846 – Unauthenticated Command Injection ใน AOS-8 (CVSS 10.0) ช่องโหว่ประเภท Command Injection ที่อาจเปิดโอกาสให้ผู้โจมตีส่งข้อมูลที่สร้างขึ้นเป็นพิเศษ เพื่อแทรกและสั่งรันคำสั่งบนระบบโดยไม่จำเป็นต้องผ่านการยืนยันตัวตน
1.4 CVE-2026-79847 – Unauthenticated Buffer Overflow ใน AOS-10 (CVSS 10.0) ช่องโหว่ประเภท Buffer Overflow ซึ่งเกิดจากการจัดการหน่วยความจำที่ไม่ปลอดภัย อาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากช่องโหว่เพื่อสั่งรันคำสั่งบนระบบ
1.5 CVE-2026-79848 – Unauthenticated SQL Injection ใน AOS-8 (CVSS 10.0) ช่องโหว่ประเภท SQL Injection ที่อาจทำให้ผู้โจมตีสามารถแทรกคำสั่ง SQL โดยไม่ต้องยืนยันตัวตน และนำไปสู่การสั่งรันคำสั่งบนระบบ
1.6 CVE-2026-79849 – Unauthenticated SQL Injection ใน AOS-8 (CVSS 10.0) ช่องโหว่ประเภท SQL Injection อีกหนึ่งรายการ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากการประมวลผลคำสั่งฐานข้อมูลที่ไม่ปลอดภัย และนำไปสู่การสั่งรันคำสั่งบนระบบได้
1.7 CVE-2026-79850 – Authentication Bypass Leading to RCE ใน AOS-8 (CVSS 10.0) ช่องโหว่การข้ามกระบวนการยืนยันตัวตน ซึ่งอาจทำให้ผู้โจมตีสามารถเข้าถึงฟังก์ชันที่ต้องใช้สิทธิ์ และสั่งรันคำสั่งบนระบบโดยไม่ได้รับอนุญาต
1.8 CVE-2026-79851 – Unauthenticated Buffer Overflow ใน AOS-10 (CVSS 10.0) ช่องโหว่ประเภท Buffer Overflow ที่อาจถูกใช้โจมตีโดยไม่ต้องยืนยันตัวตน และนำไปสู่การสั่งรันคำสั่งบนระบบที่ได้รับผลกระทบ
2. ระบบที่ได้รับผลกระทบ [2]
ช่องโหว่ดังกล่าวส่งผลกระทบต่อระบบปฏิบัติการ HPE Aruba Networking ArubaOS (AOS-8 และ AOS-10) โดยมีเวอร์ชันที่ได้รับผลกระทบ ดังนี้
2.1 ArubaOS 10 (AOS-10)
– เวอร์ชัน 10.8.1.1 และก่อนหน้า
– เวอร์ชัน 10.7.2.6 และก่อนหน้า
– เวอร์ชัน 10.4.1.13 และก่อนหน้า
2.2 ArubaOS 8 (AOS-8)
– เวอร์ชัน 8.13.3.0 และก่อนหน้า
– เวอร์ชัน 8.10.0.23 และก่อนหน้า
2.3 อุปกรณ์ที่อาจได้รับผลกระทบ ได้แก่ Wireless Controllers, Mobility Conductors, Mobility Gateways และ Access Points ที่ใช้งาน ArubaOS เวอร์ชันดังกล่าว
3. ผลกระทบที่อาจเกิดขึ้น
3.1 สามารถสั่งรันคำสั่งบนระบบที่ได้รับผลกระทบ เข้าถึงหรือแก้ไขการตั้งค่า ติดตั้งมัลแวร์หรือ Backdoor รวมถึงใช้ระบบที่ถูกบุกรุกเป็นจุดเริ่มต้นในการโจมตีระบบอื่นภายในเครือข่าย
3.2 อาจเข้าถึงฟังก์ชันหรือบริการที่จำกัดสิทธิ์โดยไม่ต้องใช้ข้อมูลบัญชีผู้ใช้งานที่ถูกต้อง ส่งผลให้การควบคุมการเข้าถึงระบบขาดประสิทธิภาพ
3.3 อาจนำไปสู่การเข้าถึงข้อมูลการตั้งค่าเครือข่าย ข้อมูลบัญชีผู้ใช้งาน หรือข้อมูลสำคัญอื่นที่ระบบสามารถเข้าถึงได้
3.4 อาจส่งผลให้ระบบบริหารจัดการอุปกรณ์เครือข่ายทำงานผิดปกติ หรือทำให้บริการเครือข่ายไร้สายภายในองค์กรหยุดชะงัก ส่งผลกระทบต่อความต่อเนื่องในการดำเนินงาน
4. แนวทางการตรวจสอบและป้องกัน
4.1 ตรวจสอบเวอร์ชันของ ArubaOS บนอุปกรณ์และระบบบริหารจัดการเครือข่ายทั้งหมด โดยเฉพาะ AOS-8 และ AOS-10 พร้อมเปรียบเทียบกับรายการเวอร์ชันที่ได้รับผลกระทบตามประกาศความปลอดภัยของ HPE
4.2 เร่งดำเนินการอัปเดต ArubaOS เป็นเวอร์ชันที่ได้รับการแก้ไขช่องโหว่แล้ว ตามคำแนะนำของ HPE โดยให้ความสำคัญกับอุปกรณ์ที่สามารถเข้าถึงได้จากอินเทอร์เน็ตหรือเครือข่ายที่ไม่น่าเชื่อถือ
4.3 จำกัดการเข้าถึงช่องทางบริหารจัดการระบบ ทั้ง Command Line Interface (CLI) และ Web Management Interface โดยอนุญาตเฉพาะผู้ดูแลระบบและเครือข่ายที่ได้รับอนุญาต
4.4 แยกเครือข่ายสำหรับบริหารจัดการอุปกรณ์ออกจากเครือข่ายผู้ใช้งานทั่วไป โดยใช้ Management VLAN หรือเครือข่ายเฉพาะสำหรับการบริหารจัดการ และกำหนดนโยบาย Firewall เพื่อควบคุมการเข้าถึง
4.5 ตรวจสอบ Logs ของอุปกรณ์ ArubaOS, Firewall และระบบ SIEM เพื่อค้นหาความพยายามเข้าถึงระบบโดยไม่ได้รับอนุญาต การเปลี่ยนแปลงการตั้งค่าที่ผิดปกติ และกิจกรรมต้องสงสัยที่อาจเกี่ยวข้องกับการโจมตี
4.6 สำรองข้อมูลการตั้งค่าของอุปกรณ์ก่อนดำเนินการอัปเดต พร้อมตรวจสอบความพร้อมของระบบและทดสอบการทำงานหลังติดตั้งแพตช์ เพื่อป้องกันผลกระทบต่อการให้บริการเครือข่าย
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 จำกัดการเข้าถึง Management Interface ของ ArubaOS โดยใช้ Firewall หรือ Access Control List (ACL) อนุญาตเฉพาะ IP Address ของผู้ดูแลระบบที่ได้รับอนุญาตเท่านั้น
5.2 แยก Management Interface ให้อยู่ใน VLAN หรือเครือข่ายเฉพาะที่ไม่สามารถเข้าถึงได้โดยตรงจากอินเทอร์เน็ตหรือเครือข่ายผู้ใช้งานทั่วไป
5.3 เพิ่มการเฝ้าระวังและบันทึกกิจกรรมการเข้าถึงระบบบริหารจัดการ รวมถึงตรวจสอบความผิดปกติของบัญชีผู้ใช้งานและการเปลี่ยนแปลงการตั้งค่าอุปกรณ์อย่างต่อเนื่อง
5.4 วางแผนอัปเดตแพตช์ความปลอดภัยโดยเร็วที่สุด เนื่องจากมาตรการจำกัดการเข้าถึงเป็นเพียงการลดความเสี่ยงชั่วคราว และไม่สามารถทดแทนการแก้ไขช่องโหว่ได้อย่างสมบูรณ์
แหล่งอ้างอิง
[1] https://dg.th/2k85erhstq
[2] https://dg.th/a6frjwpntg