
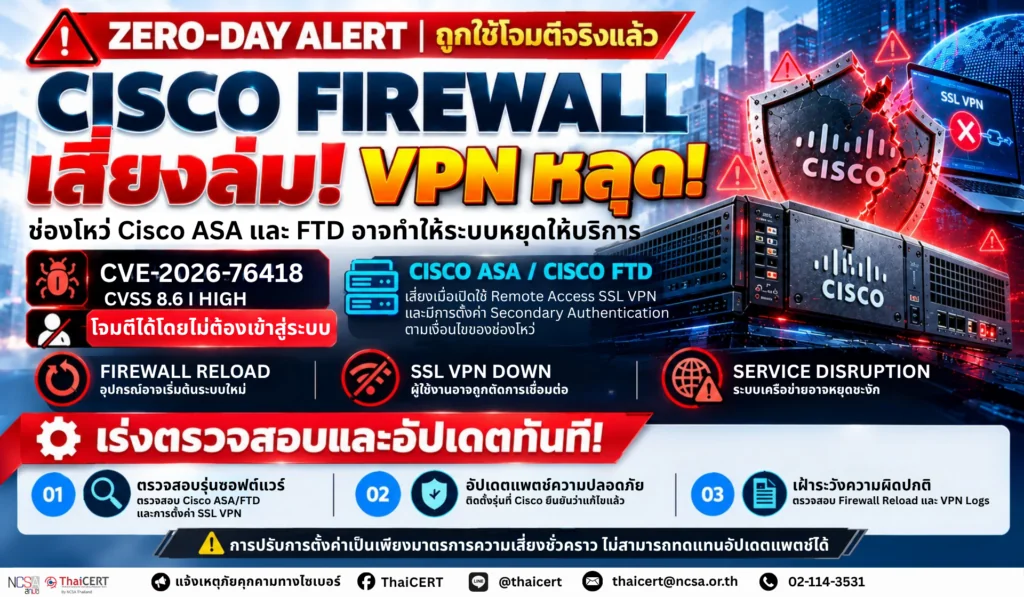
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ Zero-day หมายเลข CVE-2026-76418 (CVSS v3.1: 8.6) ในซอฟต์แวร์ Cisco Secure Firewall Adaptive Security Appliance (ASA) และ Cisco Secure Firewall Threat Defense (FTD) ซึ่งมีรายงานว่าถูกใช้โจมตีจริงแล้ว โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีสามารถส่งคำขอที่สร้างขึ้นเป็นพิเศษผ่านบริการ SSL VPN เพื่อทำให้อุปกรณ์ Firewall เริ่มต้นระบบใหม่ ส่งผลให้บริการเครือข่ายและการเชื่อมต่อ VPN หยุดชะงัก (Denial of Service: DoS) โดยไม่จำเป็นต้องยืนยันตัวตน [1]
1. รายละเอียดภัยคุกคาม
CVE-2026-76418 (CVSS v3.1: 8.6) [2] เป็นช่องโหว่ประเภท Denial of Service (DoS) ที่เกิดจากข้อผิดพลาดในการประมวลผลตรรกะของระบบ (Logic Error) ในบริการ Remote Access SSL VPN ของ Cisco ASA และ Cisco FTD โดยเฉพาะกรณีที่มีการกำหนดค่าการยืนยันตัวตนขั้นที่สอง (Secondary Authentication) ภายใน Tunnel Group ซึ่งอาจทำให้ระบบประมวลผลคำขอเชื่อมต่อ VPN ที่ผิดปกติได้ไม่ถูกต้อง ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่นี้โดยส่งคำขอที่สร้างขึ้นเป็นพิเศษไปยังบริการ SSL VPN ที่เปิดให้เข้าถึงจากเครือข่ายภายนอก โดยไม่จำเป็นต้องมีบัญชีผู้ใช้งานหรือเข้าสู่ระบบ VPN สำเร็จ หากโจมตีสำเร็จอาจทำให้อุปกรณ์ Firewall เริ่มต้นระบบใหม่โดยไม่คาดคิด (Unexpected Reload) และส่งผลให้บริการหยุดชะงัก
2. ระบบที่ได้รับผลกระทบ [3]
ช่องโหว่ดังกล่าว ส่งผลกระทบต่ออุปกรณ์ Cisco Firewall ที่ใช้ซอฟต์แวร์รุ่นที่มีช่องโหว่ ดังนี้
2.1 Cisco Secure Firewall ASA Software
– เวอร์ชัน 9.16 และเก่ากว่า
– เวอร์ชัน 9.18, 9.20, 9.22, 9.23 และ 9.24 ที่ยังไม่ได้อัปเดตแพตช์ความปลอดภัย
2.2 Cisco Secure Firewall FTD Software
– เวอร์ชัน 7.0 และเก่ากว่า
– เวอร์ชัน 7.2, 7.4, 7.6, 7.7, 10.0 และ 10.1 ที่ยังไม่ได้อัปเดตแพตช์ความปลอดภัย
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจทำให้อุปกรณ์ Cisco Firewall เริ่มต้นระบบใหม่โดยไม่คาดคิด ส่งผลให้บริการ SSL VPN และการเชื่อมต่อของผู้ใช้งานหยุดให้บริการ
3.2 ผู้ใช้งานที่เชื่อมต่อระบบหน่วยงานผ่าน Remote Access VPN อาจถูกตัดการเชื่อมต่อ และไม่สามารถเข้าถึงระบบสารสนเทศภายในได้ชั่วคราว
3.3 หากอุปกรณ์ Firewall ที่ได้รับผลกระทบทำหน้าที่ควบคุมการเชื่อมต่อเครือข่ายหลัก อาจส่งผลกระทบต่อความต่อเนื่องในการให้บริการของระบบสารสนเทศและการดำเนินงานของหน่วยงาน
3.4 การโจมตีซ้ำอาจทำให้บริการหยุดชะงักต่อเนื่องหรือเกิดขึ้นหลายครั้ง ทั้งนี้ ช่องโหว่ดังกล่าวเป็นช่องโหว่ด้านความพร้อมใช้งานของระบบ (Availability) โดยไม่มีการระบุว่าช่องโหว่นี้ทำให้ผู้โจมตีสามารถขโมยข้อมูลหรือสั่งรันคำสั่งบนอุปกรณ์ได้โดยตรง
4. แนวทางการตรวจสอบและป้องกัน
4.1 ตรวจสอบอุปกรณ์ Cisco ASA และ Cisco FTD ที่ใช้งานภายในหน่วยงาน โดยเฉพาะอุปกรณ์ที่เปิดให้เชื่อมต่อ Remote Access SSL VPN จากอินเทอร์เน็ต พร้อมตรวจสอบรุ่นซอฟต์แวร์และเปรียบเทียบกับประกาศความปลอดภัยของ Cisco
4.2 ตรวจสอบการตั้งค่า SSL VPN และ Tunnel Group ว่ามีการเปิดใช้งาน Secondary Authentication หรือไม่ โดยเฉพาะ Tunnel Group ที่กำหนดค่า secondary-authentication-server-group รวมถึงกลุ่มเริ่มต้น DefaultWEBVPNGroup
4.3 เร่งอัปเดต Cisco ASA และ Cisco FTD เป็นรุ่นใหม่กว่าที่ Cisco ยืนยันว่าแก้ไขช่องโหว่แล้ว โดยควรสำรองการตั้งค่าและวางแผนช่วงเวลาบำรุงรักษาก่อนดำเนินการอัปเดต
4.4 ตรวจสอบ Logs และเหตุการณ์ผิดปกติของอุปกรณ์ Firewall โดยเฉพาะการเริ่มต้นระบบใหม่โดยไม่ทราบสาเหตุ การเชื่อมต่อ SSL VPN ที่ผิดปกติ และการหยุดชะงักของบริการ VPN พร้อมตรวจสอบข้อมูลจากระบบ Monitoring หรือ SIEM เพื่อค้นหาพฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี
4.5 เฝ้าระวังสถานะการทำงานของอุปกรณ์ Firewall และบริการ SSL VPN อย่างต่อเนื่อง รวมถึงตรวจสอบประกาศความปลอดภัยจาก Cisco เพื่อรับทราบข้อมูลช่องโหว่และการอัปเดตเพิ่มเติม
5. แนวทางลดความเสี่ยงชั่วคราว
5.1 หากยังไม่สามารถอัปเดตซอฟต์แวร์ได้ทันที ให้พิจารณาปิดการใช้งาน Secondary Authentication ใน Tunnel Group ที่ได้รับผลกระทบตามคำแนะนำของ Cisco โดยต้องประเมินผลกระทบด้านความปลอดภัยก่อนดำเนินการ เนื่องจากการปิดการยืนยันตัวตนขั้นที่สองอาจทำให้ระดับความปลอดภัยของการเข้าถึง VPN ลดลง
5.2 หาก DefaultWEBVPNGroup ไม่ได้ใช้ Secondary Authentication สามารถพิจารณาปิดการแสดงรายการ Tunnel Group ด้วยคำสั่ง no tunnel-group-list enable ตามเงื่อนไขที่ Cisco ระบุ ทั้งนี้ ผู้ใช้งานจะต้องทราบชื่อ Connection Profile ที่ต้องการเชื่อมต่อด้วยตนเอง
5.3 หาก DefaultWEBVPNGroup ใช้งาน Secondary Authentication ให้พิจารณานำการตั้งค่าดังกล่าวออกด้วยคำสั่ง no secondary-authentication-server-group ตามคำแนะนำของ Cisco โดยต้องประเมินความเสี่ยงและจัดให้มีมาตรการควบคุมทดแทนตามความเหมาะสม
5.4 มาตรการข้างต้นเป็นเพียงแนวทางลดความเสี่ยงชั่วคราว ไม่ใช่การแก้ไขช่องโหว่โดยสมบูรณ์ Cisco ยืนยันว่าไม่มีวิธีแก้ไขชั่วคราว (Workaround) ที่สามารถแก้ไขช่องโหว่นี้ได้โดยตรง จึงควรเร่งอัปเดตซอฟต์แวร์เป็นรุ่นที่ได้รับการแก้ไขโดยเร็วที่สุด
แหล่งอ้างอิง
[1] https://dg.th/nu38h2tkf1
[2] https://dg.th/68csorbtai
[3] https://dg.th/1ksbvzjih2