
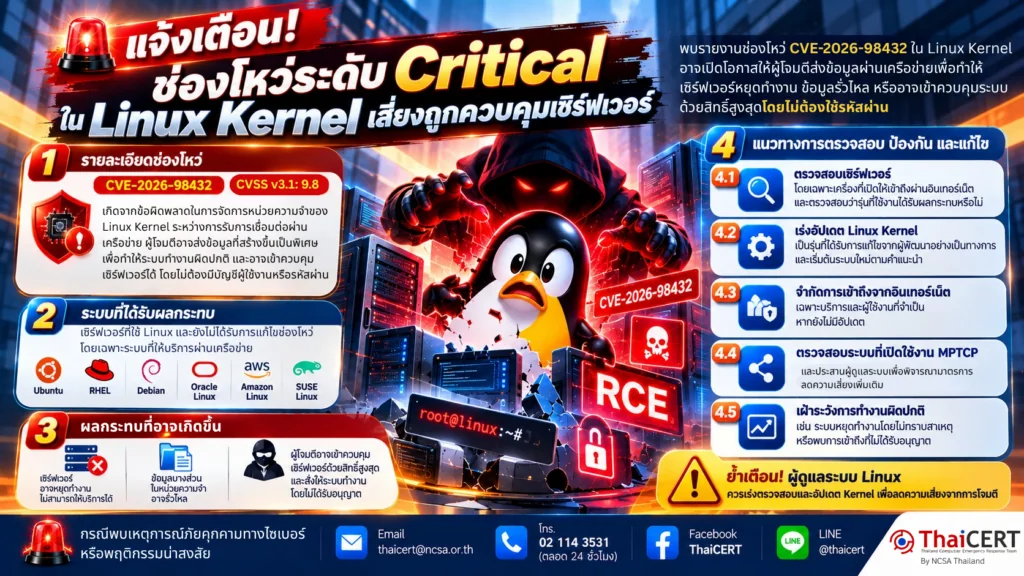
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่หมายเลข CVE-2026-98432 ใน Linux Kernel ซึ่งเป็นส่วนสำคัญของระบบปฏิบัติการ Linux ที่ใช้ในเซิร์ฟเวอร์และระบบสารสนเทศ โดยช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีส่งข้อมูลผ่านเครือข่ายเพื่อทำให้เซิร์ฟเวอร์หยุดทำงาน ข้อมูลรั่วไหล หรืออาจเข้าควบคุมระบบด้วยสิทธิ์สูงสุดโดยไม่ต้องใช้รหัสผ่าน[1]
1. รายละเอียดช่องโหว่
ช่องโหว่ CVE-2026-98432(CVSS v3.1: 9.8) เกิดจากข้อผิดพลาดในการจัดการหน่วยความจำของ Linux Kernel ระหว่างการรับการเชื่อมต่อผ่านเครือข่าย ทำให้ผู้โจมตีอาจส่งข้อมูลที่สร้างขึ้นเป็นพิเศษเพื่อทำให้ระบบทำงานผิดปกติ นอกจากนี้ Anthropic ยังรายงานว่าสามารถสาธิตการเข้าควบคุมเซิร์ฟเวอร์ Linux ที่เปิดใช้งาน MPTCP ได้ โดยไม่ต้องมีบัญชีผู้ใช้งานหรือรหัสผ่าน[2]
2. ระบบที่ได้รับผลกระทบ เซิร์ฟเวอร์ที่ใช้ระบบปฏิบัติการ Linux และยังไม่ได้รับการแก้ไขช่องโหว่ โดยเฉพาะระบบที่ให้บริการผ่านเครือข่าย ได้แก่
– Ubuntu
– Red Hat Enterprise Linux (RHEL)
– Debian
– Oracle Linux
– Amazon Linux
– SUSE Linux
3. ผลกระทบที่อาจเกิดขึ้น[3]
3.1 เซิร์ฟเวอร์อาจหยุดทำงาน ส่งผลให้เว็บไซต์หรือระบบงานไม่สามารถให้บริการได้
3.2 ข้อมูลบางส่วนในหน่วยความจำของระบบอาจรั่วไหล
3.3 ผู้โจมตีอาจเข้าควบคุมเซิร์ฟเวอร์ด้วยสิทธิ์สูงสุด และสั่งให้ระบบทำงานโดยไม่ได้รับอนุญาต โดยมีการสาธิตการโจมตีลักษณะนี้สำเร็จแล้วในระบบที่เปิดใช้งาน MPTCP
4.แนวทางการตรวจสอบ ป้องกัน และแก้ไข[4]
4.1 ตรวจสอบเซิร์ฟเวอร์ที่ใช้ระบบปฏิบัติการ Linux โดยเฉพาะเครื่องที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต และตรวจสอบว่ารุ่นที่ใช้งานได้รับผลกระทบจากช่องโหว่หรือไม่
4.2 เร่งอัปเดต Linux Kernel เป็นรุ่นที่ได้รับการแก้ไขจากผู้พัฒนาอย่างเป็นทางการ และเริ่มต้นระบบใหม่ตามคำแนะนำเพื่อให้การอัปเดตมีผล
4.3 หากยังไม่มีอัปเดต ควรจำกัดการเข้าถึงเซิร์ฟเวอร์จากอินเทอร์เน็ตเฉพาะบริการและผู้ใช้งานที่จำเป็น เพื่อลดความเสี่ยงระหว่างรอการแก้ไข
4.4 ตรวจสอบระบบที่เปิดใช้งาน Multipath TCP (MPTCP) และประสานผู้ดูแลระบบเพื่อพิจารณามาตรการลดความเสี่ยงเพิ่มเติม โดยการปิด MPTCP เพียงอย่างเดียวไม่สามารถป้องกันช่องโหว่นี้ได้ทั้งหมด
4.5 เฝ้าระวังการทำงานผิดปกติของเซิร์ฟเวอร์ เช่น ระบบหยุดทำงานโดยไม่ทราบสาเหตุ หรือพบการเข้าถึงที่ไม่ได้รับอนุญาต และเร่งตรวจสอบหากพบพฤติกรรมน่าสงสัย
🚨 ThaiCERT ย้ำเตือน! ผู้ดูแลระบบ Linux ควรเร่งตรวจสอบและอัปเดต Kernel เพื่อลดความเสี่ยงจากการโจมตี
แหล่งอ้างอิง
[1] https://dg.th/0zdbps792f
[2] https://dg.th/b63dtxsrj2
[3] https://dg.th/to1j0ud6fn
[4] https://dg.th/4ekmsj01r7