
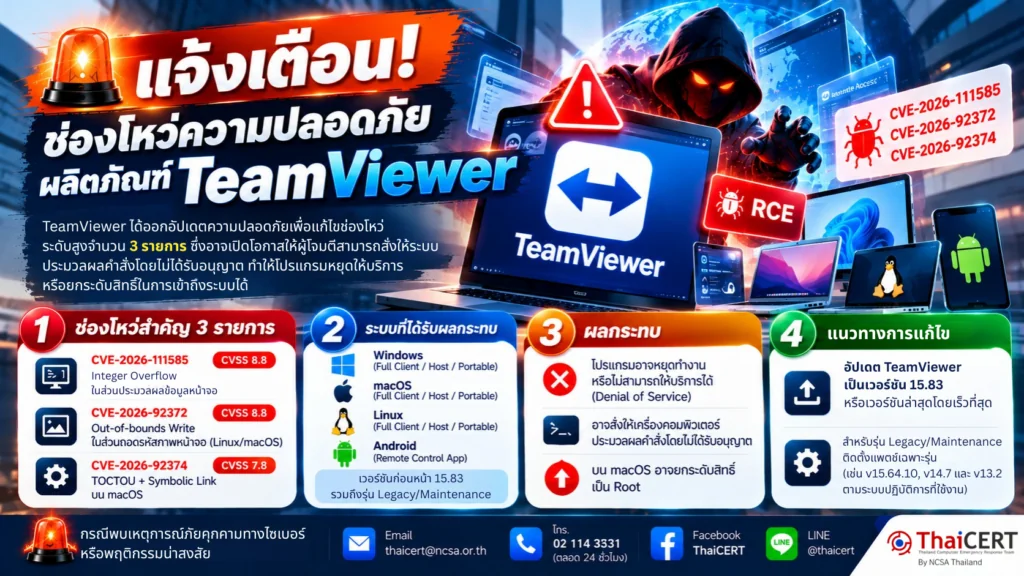
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า TeamViewer ได้ออกอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ระดับสูงจำนวน 3 รายการ ในโปรแกรม TeamViewer ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสามารถสั่งให้ระบบประมวลผลคำสั่งโดยไม่ได้รับอนุญาต ทำให้โปรแกรมหยุดให้บริการ หรือยกระดับสิทธิ์ในการเข้าถึงระบบได้ [1]
1.รายละเอียดช่องโหว่
1.1 CVE-2026-111585 (CVSS v3.1: 8.8 ) [2] เป็นช่องโหว่ประเภท Integer Overflow ในส่วนประมวลผลข้อมูลหน้าจอ (Screen Decompression) ซึ่งเกิดจากการคำนวณขนาดหน่วยความจำผิดพลาดเมื่อได้รับข้อมูลหน้าจอที่ถูกปรับแต่งเป็นพิเศษ ส่งผลให้เกิดภาวะหน่วยความจำล้น (Heap-based Buffer Overflow)
1.2 CVE-2026-92372 (CVSS v3.1: 8.8) [3] เป็นช่องโหว่ประเภท Out-of-bounds Write ในส่วนถอดรหัสภาพหน้าจอ (Screen-Image Decoder) ของ TeamViewer บนระบบปฏิบัติการ Linux และ macOS เนื่องจากไม่มีการตรวจสอบขอบเขตหน่วยความจำอย่างเหมาะสม ทำให้ผู้โจมตีสามารถส่งข้อมูลภาพที่ถูกปรับแต่งเพื่อสั่งให้ระบบประมวลผลคำสั่งโดยไม่ได้รับอนุญาต
1.3 CVE-2026-92374 (CVSS v3.1: 7.8) [4] เป็นช่องโหว่ประเภท Time-of-check Time-of-use (TOCTOU) ร่วมกับการจัดการ Symbolic Link ที่ไม่ปลอดภัยในส่วนประกอบของ TeamViewer บนระบบปฏิบัติการ macOS ทำให้ผู้โจมตีที่มีสิทธิ์ระดับต่ำสามารถข้ามกระบวนการตรวจสอบแพ็กเกจติดตั้ง และอาจยกระดับสิทธิ์เป็น Root ได้
2. ลักษณะการโจมตี
2.1 CVE-2026-111585 ผู้โจมตีอาจอาศัยอุปกรณ์ปลายทางที่ถูกควบคุมหรือถูกบุกรุก ส่งข้อมูลหน้าจอที่ถูกปรับแต่งเป็นพิเศษมายังเครื่องของผู้ใช้งานที่เชื่อมต่อผ่าน TeamViewer ส่งผลให้เกิดข้อผิดพลาดในการจัดการหน่วยความจำ และอาจนำไปสู่การหยุดให้บริการหรือการประมวลผลคำสั่งโดยไม่ได้รับอนุญาตบนเครื่องที่เชื่อมต่อ
2.2 CVE-2026-92372 ผู้โจมตีสามารถส่งข้อมูลภาพหน้าจอที่ถูกปรับแต่งระหว่างการเชื่อมต่อระยะไกล หรือหลอกล่อให้ผู้ใช้งานเปิดไฟล์บันทึกเซสชัน TeamViewer (.tvs) ที่เป็นอันตราย เพื่อใช้ประโยชน์จากช่องโหว่ในการประมวลผลข้อมูลภาพหน้าจอ
2.3 CVE-2026-92374 ผู้โจมตีที่มีสิทธิ์ระดับต่ำบนระบบ macOS อาจใช้ประโยชน์จากข้อผิดพลาดในการตรวจสอบแพ็กเกจและการจัดการ Symbolic Link เพื่อแทรกแซงกระบวนการติดตั้ง ทำให้ระบบติดตั้งแพ็กเกจที่เป็นอันตรายและนำไปสู่การยกระดับสิทธิ์
3. ผลกระทบ
3.1 ผู้โจมตีอาจทำให้โปรแกรม TeamViewer หยุดทำงานหรือไม่สามารถให้บริการได้ตามปกติ (Denial of Service)
3.2 ผู้โจมตีอาจสามารถสั่งให้เครื่องคอมพิวเตอร์ของผู้ใช้งานประมวลผลคำสั่งโดยไม่ได้รับอนุญาต ภายใต้ระดับสิทธิ์ของกระบวนการ TeamViewer ที่ได้รับผลกระทบ
3.3 ผู้โจมตีที่มีสิทธิ์ระดับต่ำบนระบบปฏิบัติการ macOS อาจสามารถยกระดับสิทธิ์เป็น Root ส่งผลให้สามารถเข้าถึงหรือเปลี่ยนแปลงข้อมูลและการตั้งค่าของระบบโดยไม่ได้รับอนุญาต
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ
4.1 TeamViewer Full Client, Host และ Portable เวอร์ชันก่อนหน้า 15.83 (รวมถึงรุ่น Legacy/Maintenance เช่น v15.64 บน Windows 7/8, v14.7 และ v13.2 บน Windows, Linux และ macOS)
4.2 TeamViewer Remote Control App (บน Android) เวอร์ชันก่อนหน้า 15.83
5. แนวทางการแก้ไข [5]
5.1 ดำเนินการอัปเดตโปรแกรม TeamViewer เป็น เวอร์ชัน 15.83 หรือเวอร์ชันล่าสุดโดยเร็วที่สุด
5.2 สำหรับรุ่น Legacy/Maintenance ติดตั้งแพตช์แก้ไขเฉพาะรุ่นที่ทางผู้ผลิตจัดเตรียมไว้ (เช่น v15.64.10 สำหรับ Windows 7/8 หรืออัปเดตเวอร์ชัน v14.7 และ v13.2 ตามระบบปฏิบัติการที่ใช้งาน)
แหล่งอ้างอิง
[1] https://dg.th/e7gtkzpn3m
[2] https://dg.th/evpyr8no1f
[3] https://dg.th/rzmtdf2qsb
[4] https://dg.th/yjohriw7fa
[5] https://dg.th/2mg8vw16uf