
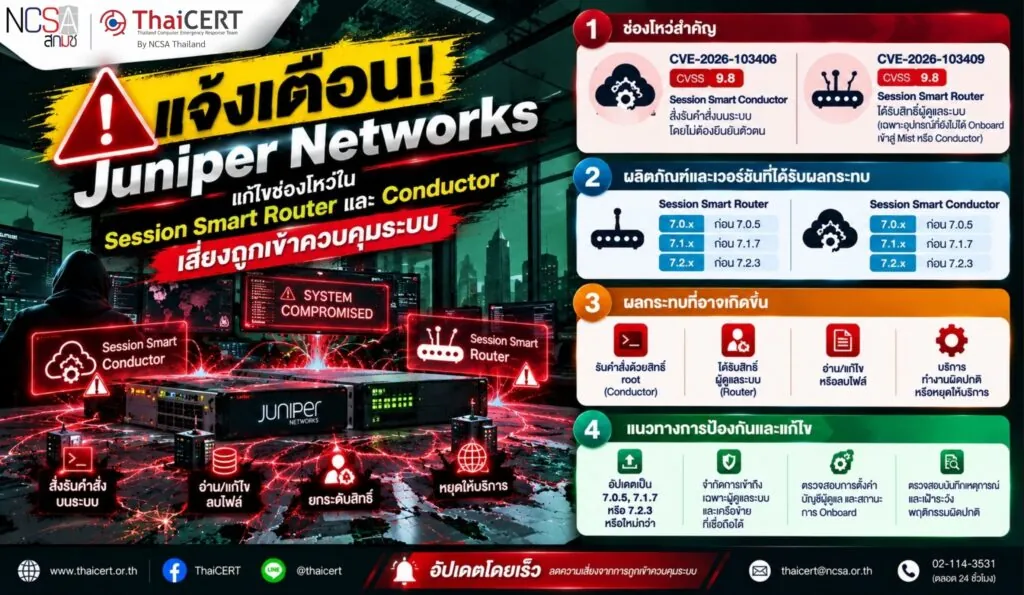
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการเผยแพร่อัปเดตความปลอดภัยของ Juniper Networks เพื่อแก้ไขช่องโหว่ ในผลิตภัณฑ์ Session Smart Router และ Session Smart Conductor โดยมีช่องโหว่ระดับวิกฤติ 2 รายการ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสั่งรันคำสั่งหรือได้รับสิทธิ์ผู้ดูแลระบบโดยไม่ต้องยืนยันตัวตน[1]
1. รายละเอียดช่องโหว่[2]
Juniper Networks เปิดเผยช่องโหว่ความปลอดภัยจำนวน 18 รายการ แบ่งเป็นระดับ Critical 2 รายการ High 8 รายการ Medium 7 รายการ และ Low 1 รายการ โดยช่องโหว่ระดับ Critical ประกอบด้วย
1.1 CVE-2026-103406 (CVSS v3.1: 9.8) เป็นช่องโหว่ใน Session Smart Conductor ที่อาจเปิดโอกาสให้ผู้โจมตีสั่งรันคำสั่งบนระบบผ่านกระบวนการจัดการ Key โดยไม่ต้องยืนยันตัวตน
1.2 CVE-2026-103409 (CVSS v3.1: 9.8) เป็นช่องโหว่ใน Session Smart Router ที่อาจเปิดโอกาสให้ผู้โจมตีได้รับสิทธิ์ผู้ดูแลระบบผ่าน Endpoint ภายในที่ไม่มีการตรวจสอบการยืนยันตัวตน ทั้งนี้ ช่องโหว่ดังกล่าวมีผลเฉพาะอุปกรณ์ที่ยังไม่ได้ Onboard เข้าสู่ Mist หรือ Conductor และไม่สามารถใช้ประโยชน์ได้หลังจาก Onboard แล้ว
นอกจากนี้ ยังพบช่องโหว่ระดับ High ที่อาจนำไปสู่การอ่าน แก้ไข หรือลบไฟล์โดยไม่ได้รับอนุญาต การสั่งรันคำสั่ง การยกระดับสิทธิ์ และอาจส่งผลให้บริการไม่สามารถใช้งานได้ตามปกติ เช่น CVE-2026-103401, CVE-2026-103402, CVE-2026-103403, CVE-2026-103407 และ CVE-2026-103408 โดยช่องโหว่ทั้งหมดถูกค้นพบจากการตรวจสอบความปลอดภัยภายในของ Juniper และยังไม่มีรายงานยืนยันการนำไปใช้โจมตีจริง
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ
ผลิตภัณฑ์ Session Smart Router และ Session Smart Conductor
2.1 เวอร์ชัน 7.0.x ก่อน 7.0.5
2.2 เวอร์ชัน 7.1.x ก่อน 7.1.7
2.3 เวอร์ชัน 7.2.x ก่อน 7.2.3
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตนอาจรันคำสั่งบน Session Smart Conductor ด้วยสิทธิ์ระดับ root
3.2 ผู้โจมตีอาจได้รับสิทธิ์ผู้ดูแลระบบบน Session Smart Router ที่ยังไม่ได้ Onboard เข้าสู่ Mist หรือ Conductor
3.3 ช่องโหว่บางรายการอาจทำให้ผู้โจมตีอ่าน เขียน หรือลบไฟล์ รวมถึงรันคำสั่งหรือยกระดับสิทธิ์บนระบบได้ตามเงื่อนไขของแต่ละช่องโหว่
3.4 อุปกรณ์หรือบริการเครือข่ายอาจทำงานผิดปกติหรือหยุดให้บริการ ส่งผลกระทบต่อความมั่นคงปลอดภัยและความต่อเนื่องในการให้บริการขององค์กร
4. แนวทางการป้องกันและแก้ไข
4.1 ตรวจสอบเวอร์ชันของ Session Smart Router และ Session Smart Conductor ที่ใช้งาน และอัปเดตเป็นเวอร์ชัน 7.0.5, 7.1.7 หรือ 7.2.3 หรือใหม่กว่า ตามสายเวอร์ชันที่ใช้งาน
4.2 จำกัดการเข้าถึงระบบบริหารจัดการให้เฉพาะผู้ดูแลระบบและเครือข่ายที่เชื่อถือได้ หลีกเลี่ยงการเปิดให้เข้าถึงจากอินเทอร์เน็ตโดยตรง และใช้ VPN สำหรับการเข้าถึงจากภายนอกเมื่อจำเป็น
4.3 ตรวจสอบการตั้งค่าและสิทธิ์การเข้าถึงระบบ โดยเฉพาะบัญชีผู้ดูแลระบบ การจัดการ Key และ PKI รวมถึงตรวจสอบสถานะการนำอุปกรณ์เข้าสู่การจัดการของ Mist หรือ Conductor
4.4 ตรวจสอบบันทึกเหตุการณ์และเฝ้าระวังพฤติกรรมผิดปกติ เช่น การเข้าสู่ระบบที่ไม่ได้รับอนุญาต การเปลี่ยนแปลงการตั้งค่า การแก้ไขไฟล์สำคัญ หรือการหยุดทำงานของบริการเครือข่ายโดยไม่ทราบสาเหตุ
4.5 หากยังไม่สามารถอัปเดตได้ทันที ควรจำกัดการเข้าถึงจากเครือข่ายที่ไม่จำเป็น เพิ่มการเฝ้าระวัง และวางแผนอัปเดตโดยเร็ว ทั้งนี้ Juniper ระบุว่ายังไม่มีมาตรการแก้ไขชั่วคราวที่สามารถป้องกันช่องโหว่ทั้งหมดในประกาศนี้ได้
แหล่งอ้างอิง
[1] https://dg.th/12fpwqh68j
[2] https://dg.th/qhf6s3it8r