
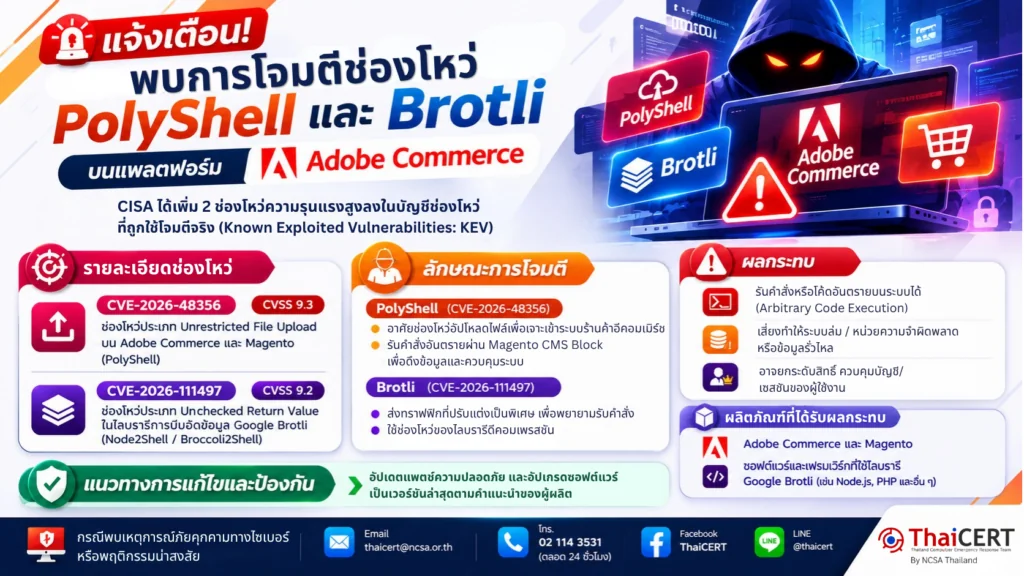
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบว่าหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) ได้เพิ่มช่องโหว่ความรุนแรงสูง 2 รายการลงในบัญชีรายชื่อช่องโหว่ที่ถูกนำมาใช้โจมตีจริง (Known Exploited Vulnerabilities) [1]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-48356 (คะแนน CVSS3.1: 9.3) [2] ช่องโหว่ประเภท Unrestricted File Upload (การอัปโหลดไฟล์อันตรายโดยไม่มีการจำกัดสิทธิ์) บน Adobe Commerce และ Magento
1.2 CVE-2026-111497 (คะแนน CVSS3.1: 9.2) [3] ช่องโหว่ประเภท Unchecked Return Value ในไลบรารีการบีบอัดข้อมูล Google Brotli (รู้จักกันในชื่อ Node2Shell / Broccoli2Shell) ซึ่งกระทบต่อแอปพลิเคชันและแพลตฟอร์มหลากหลายประเภท
2. ลักษณะการโจมตี
2.1 การโจมตี PolyShell (CVE-2026-48356) แฮกเกอร์อาศัยช่องโหว่อัปโหลดไฟล์เพื่อเจาะเข้าระบบร้านค้าอีคอมเมิร์ซ พร้อมรันคำสั่งอันตรายผ่าน Magento CMS Block เพื่อดึงข้อมูลและรัน Payload ควบคุมระบบจากภายนอก
2.2 การโจมตีผ่าน Brotli Decoder (CVE-2026-111497) ส่งทราฟฟิกโจมตีด้วยสตรีม Brotli ที่ปรับแต่งเป็นพิเศษ เพื่อพยายามรันคำสั่งระยะไกล (Remote Code Execution) และโจมตีเป้าหมายในวงกว้างผ่านช่องโหว่ของไลบรารีดีคอมเพรสชัน
3. ผลกระทบ
3.1 เปิดทางให้ผู้โจมตีที่ไม่มีสิทธิ์สามารถรันคำสั่งหรือโค้ดอันตรายบนระบบได้ (Arbitrary Code Execution)
3.2 เสี่ยงต่อการทำให้ระบบล่ม (Denial of Service), เกิดความเสียหายต่อหน่วยความจำ หรือข้อมูลรั่วไหลจากหน่วยความจำของกระบวนการทำงาน (Process Memory Leak)
3.3 ผู้โจมตีอาจยกระดับสิทธิ์เพื่อเข้าควบคุมบัญชีหรือเซสชันของผู้ใช้งานในระบบเป้าหมาย
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ
4.1 Adobe Commerce และ Magento
4.2 ซอฟต์แวร์และเฟรมเวิร์กที่ใช้งานไลบรารีถอดรหัส Google Brotli (รวมถึง Node.js, PHP และแพลตฟอร์มอื่น ๆ ที่ได้รับผลกระทบ)
5. แนวทางการแก้ไขและป้องกัน
อัปเดตแพตช์ความปลอดภัยและอัปเกรดซอฟต์แวร์เวอร์ชันที่ได้รับผลกระทบเป็นเวอร์ชันล่าสุดตามคำแนะนำของผู้ผลิต
แหล่งอ้างอิง
[1] https://dg.th/5dtfmrauxq
[2] https://dg.th/74c13gtp8w
[3] https://dg.th/nx0lh7gfy4