
599/69 (IT) ประจำวันอังคารที่ 3 พฤศจิกายน 2569
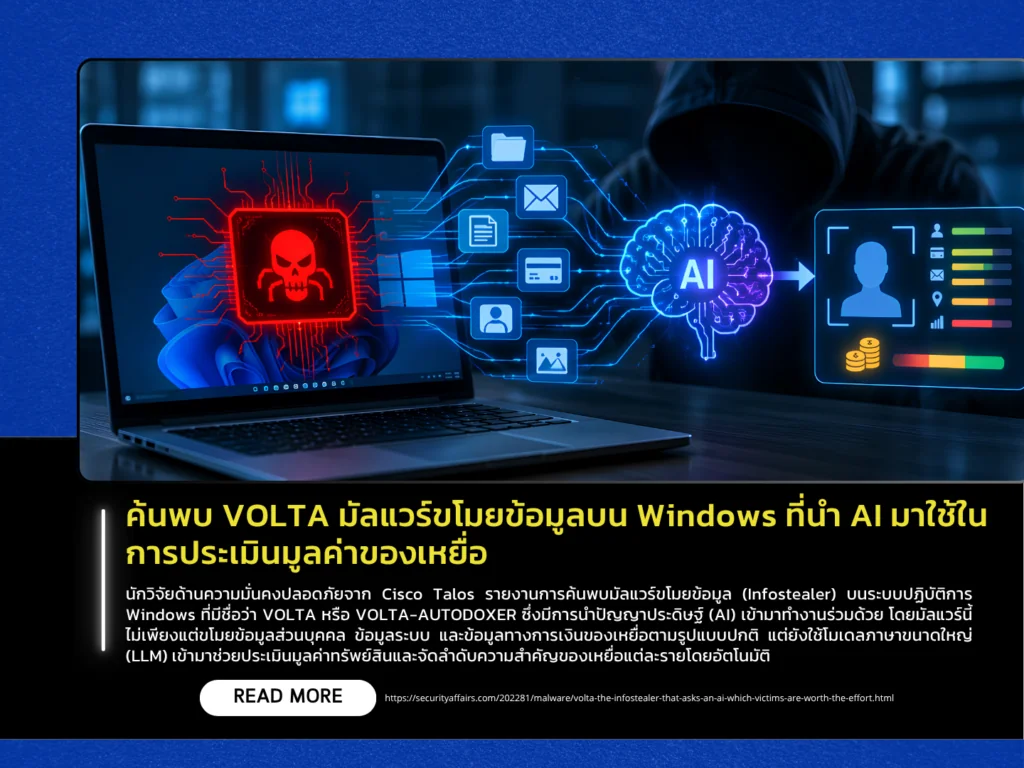
นักวิจัยด้านความมั่นคงปลอดภัยจาก Cisco Talos รายงานการค้นพบมัลแวร์ขโมยข้อมูล (Infostealer) บนระบบปฏิบัติการ Windows ที่มีชื่อว่า VOLTA หรือ VOLTA-AUTODOXER ซึ่งมีการนำปัญญาประดิษฐ์ (AI) เข้ามาทำงานร่วมด้วย โดยมัลแวร์นี้ไม่เพียงแต่ขโมยข้อมูลส่วนบุคคล ข้อมูลระบบ และข้อมูลทางการเงินของเหยื่อตามรูปแบบปกติ แต่ยังใช้โมเดลภาษาขนาดใหญ่ (LLM) เข้ามาช่วยประเมินมูลค่าทรัพย์สินและจัดลำดับความสำคัญของเหยื่อแต่ละรายโดยอัตโนมัติ การทำงานในลักษณะนี้สะท้อนให้เห็นถึงแนวทางใหม่ของอาชญากรไซเบอร์ที่นำ AI มาช่วยลดภาระงานด้านการวิเคราะห์ข้อมูลแทนมนุษย์ ส่งผลให้ผู้โจมตีสามารถคัดกรองเป้าหมายที่สามารถสร้างผลกำไรสูงสุดได้อย่างรวดเร็วและเป็นระบบมากยิ่งขึ้น
โดย VOLTA มีกระบวนการโจมตี 4 ขั้นตอนหลัก เริ่มจากการรวบรวมข้อมูลสำคัญของเหยื่อ เช่น ข้อมูลระบุตัวตนและข้อมูลทางการเงิน จากนั้นจะนำข้อมูลมาจัดระเบียบและส่งให้ระบบ AI ทำการวิเคราะห์เพื่อสร้างเป็นรายงานสรุปข้อมูลส่วนบุคคล โดยระบบจะสั่งการให้ AI ทำหน้าที่เสมือนนักวิเคราะห์ข้อมูลเพื่อประเมินมูลค่าของเหยื่อและตรวจสอบพฤติกรรมการรักษาความปลอดภัย (OPSEC) ของเหยื่อรายนั้น ๆ ในกระบวนการนี้มัลแวร์จะเรียกใช้งานโมเดล Claude Opus 4.6 เป็นหลัก แต่หากพบข้อผิดพลาด ระบบได้เตรียมทางเลือกสำรองไว้ โดยสามารถสลับไปใช้งานโมเดล Kimi K2 และ Gemini 2.5 Flash ซึ่งกระบวนการวิเคราะห์เหล่านี้จะทำงานบนเครื่องของเหยื่อโดยอาศัยอินเทอร์เน็ตของเหยื่อเอง ก่อนที่จะรวมไฟล์ข้อมูลที่ถูกขโมยและรายงานการวิเคราะห์ส่งออกไปยังผู้โจมตีผ่านช่องทาง Telegram นอกจากนี้ มัลแวร์ยังถูกออกแบบมาให้สามารถหลบเลี่ยงกลไกการเข้ารหัส App-Bound ของเบราว์เซอร์ Chrome ได้อีกด้วย
ผู้ดูแลระบบควรพิจารณาปรับใช้นโยบายควบคุมแอปพลิเคชัน เพื่อจำกัดหรือแจ้งเตือนเมื่อพบกระบวนการที่ไม่รู้จักพยายามเรียกใช้งานเบราว์เซอร์ Chrome หากผู้ใช้งานสงสัยว่าเครื่องคอมพิวเตอร์อาจถูกโจมตี สามารถตรวจสอบเบื้องต้นได้จากการค้นหาไฟล์ volta_debug.txt ในตำแหน่ง %APPDATA% ซึ่งเป็นไฟล์บันทึกการทำงานของมัลแวร์ ในกรณีที่พบว่าตกเป็นเป้าหมาย ผู้ใช้งานควรดำเนินการยกเลิกโทเคนการเข้าถึงทั้งหมดและเปลี่ยนรหัสผ่านทันที สำหรับผู้ที่มีกระเป๋าเงินดิจิทัลและรหัสผ่านถูกเก็บไว้ในเครื่อง ควรเร่งย้ายสินทรัพย์ไปยังกระเป๋าเงินใหม่ที่สร้างบนอุปกรณ์ที่ไม่ได้เชื่อมต่อเครือข่าย ตลอดจนแนะนำให้เปลี่ยนไปจัดเก็บข้อมูลยืนยันตัวตนในระบบจัดการที่อิงกับฮาร์ดแวร์เพื่อความปลอดภัยในระยะยาว