
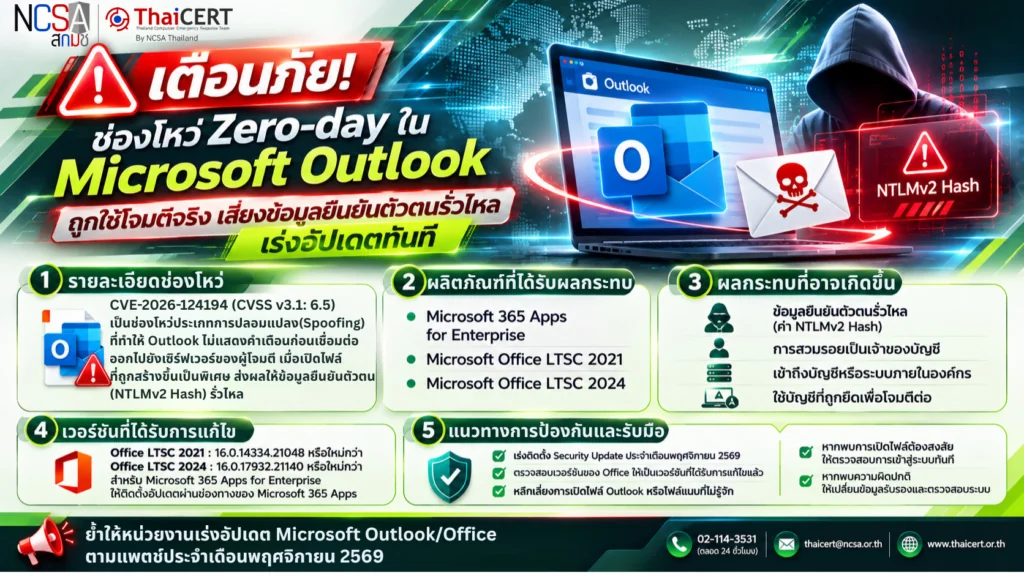
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ Zero-day หมายเลข CVE-2026-124194 ในโปรแกรม Microsoft Outlook ซึ่งถูกนำไปใช้โจมตีจริงแล้ว โดยช่องโหว่นี้ทำให้โปรแกรมเชื่อมต่อออกไปยังเซิร์ฟเวอร์ภายนอกของผู้โจมตีโดยไม่แสดงหน้าต่างแจ้งเตือนความปลอดภัย เมื่อผู้ใช้งานเปิดไฟล์ข้อความที่ถูกสร้างขึ้นเป็นพิเศษ ส่งผลให้ข้อมูลยืนยันตัวตนของบัญชี Windows (NTLMv2 Hash) รั่วไหลและเสี่ยงต่อการถูกสวมรอยเข้าถึงระบบภายในได้ หน่วยงานที่ใช้ Microsoft 365 Apps for Enterprise, Office LTSC 2021 และ Office LTSC 2024 จำเป็นต้องดำเนินการติดตั้งอัปเดตความปลอดภัยประจำเดือนพฤศจิกายน 2569 ทันที [1]
1. รายละเอียดช่องโหว่
CVE-2026-124194 (CVSS v3.1: 6.5 เป็นช่องโหว่ประเภทการปลอมแปลง (Spoofing) ที่เกิดจากข้อผิดพลาดของส่วนติดต่อผู้ใช้ที่ไม่แสดงคำเตือนก่อนดำเนินการที่อาจเป็นอันตราย (Product UI does not Warn User of Unsafe Actions) ในโปรแกรม Microsoft Outlook ซึ่งในสถานการณ์ปกติ เมื่อไฟล์ใน Outlook พยายามดึงเนื้อหาหรือเชื่อมต่อออกไปยังเครือข่ายภายนอก ระบบจะแสดงหน้าต่างแจ้งเตือนเพื่อให้ผู้ใช้งานยืนยันก่อน แต่ผู้โจมตีที่ไม่จำเป็นต้องมีสิทธิ์ในระบบ สามารถส่งไฟล์ข้อความที่ดัดแปลงเป็นพิเศษมาทางอีเมล เมื่อเหยื่อคลิกเปิดไฟล์ดังกล่าว โปรแกรม Outlook จะข้ามขั้นตอนการแจ้งเตือนและแอบเชื่อมต่อออกไปยังเซิร์ฟเวอร์ที่ผู้โจมตีควบคุมอยู่โดยอัตโนมัติ ทำให้ระบบปฏิบัติการ Windows ส่งข้อมูลรหัสผ่านที่เข้ารหัสไว้ หรือที่เรียกว่า ค่าแฮชสำหรับการยืนยันตัวตน (NTLMv2 Hash) ออกไปให้ผู้โจมตีทันที ทั้งนี้ การเปิดอ่านผ่านหน้าต่างแสดงตัวอย่าง (Preview Pane) เพียงอย่างเดียวจะไม่กระตุ้นการทำงานของช่องโหว่นี้ [2]
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ ได้แก่[3]
– Microsoft 365 Apps for Enterprise: เวอร์ชันก่อนหน้าอัปเดตความปลอดภัยประจำเดือนพฤศจิกายน 2569
– Microsoft Office LTSC 2021: เวอร์ชันก่อนหน้า Build 16.0.14334.21048
– Microsoft Office LTSC 2024: เวอร์ชันก่อนหน้า Build 16.0.17932.21140
3. ผลกระทบที่อาจเกิดขึ้น หากการโจมตีสำเร็จ ดังนี้
3.1 ข้อมูลยืนยันตัวตนรั่วไหล โดยผู้โจมตีจะได้รับค่า NTLMv2 Hash ของบัญชี Windows ของผู้ใช้งานโดยที่ผู้ใช้งานไม่รู้ตัว
3.2 การสวมรอยเป็นเจ้าของบัญชี โดยการนำข้อมูลดังกล่าวไปใช้เพื่อแอบอ้างเป็นผู้ใช้งาน
3.3 เพิ่มโอกาสในการเข้าถึงบัญชีหรืองระบบอีเมล ระบบไฟล์แชร์ หรือเซิร์ฟเวอร์ภายในหน่วยงานโดยใช้สิทธิ์ของเหยื่อ
3.4 ใช้บัญชีที่ยึดได้เป็นฐานในการโจมตีไปยังเครื่องคอมพิวเตอร์หรือระบบอื่น ๆ ภายในเครือข่ายขององค์กร
4. เวอร์ชันที่ได้รับการแก้ไขสำหรับ Office LTSC ได้แก่
– Office LTSC 2021: 16.0.14334.21048 หรือใหม่กว่า
– Office LTSC 2024: 16.0.17932.21140 หรือใหม่กว่า
สำหรับ Microsoft 365 Apps for Enterprise ให้ติดตั้งการอัปเดตความปลอดภัยล่าสุดผ่านช่องทางการอัปเดตของ Microsoft 365 Apps [4]
5. แนวทางการป้องกันและรับมือ
5.1 ตรวจสอบเครื่องที่ใช้งาน Microsoft 365 Apps หรือ Office LTSC 2021/2024 และเร่งติดตั้ง Security Update ประจำเดือนพฤศจิกายน 2569
5.2 ตรวจสอบเวอร์ชันของ Office ให้แน่ใจว่าเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว
5.3 หลีกเลี่ยงการเปิดไฟล์ Outlook หรือไฟล์แนบที่ไม่ทราบแหล่งที่มา โดยเฉพาะไฟล์ที่ไม่ได้คาดว่าจะได้รับ
5.4 หากพบว่าผู้ใช้งานเปิดไฟล์ต้องสงสัย ควรตรวจสอบการเข้าสู่ระบบและกิจกรรมของบัญชีดังกล่าวโดยเร็ว
5.5 หากพบการเข้าถึงหรือการเชื่อมต่อที่ผิดปกติ ควรเปลี่ยนข้อมูลรับรองของบัญชีที่เกี่ยวข้องและตรวจสอบระบบอื่นที่เชื่อมต่อกับบัญชีดังกล่าว
🚨 ThaiCERT ย้ำให้หน่วยงานเร่งอัปเดต Microsoft Outlook/Office ตามแพตช์ประจำเดือนพฤศจิกายน 2569 และกำชับผู้ใช้งานระมัดระวังไฟล์ที่ได้รับจากแหล่งที่ไม่รู้จัก
แหล่งอ้างอิง
[1] https://dg.th/swiv1ql03a
[2] https://dg.th/csqb8wkz3t
[3] https://dg.th/qch3670n2z
[4] https://dg.th/zfd3jtgrph