
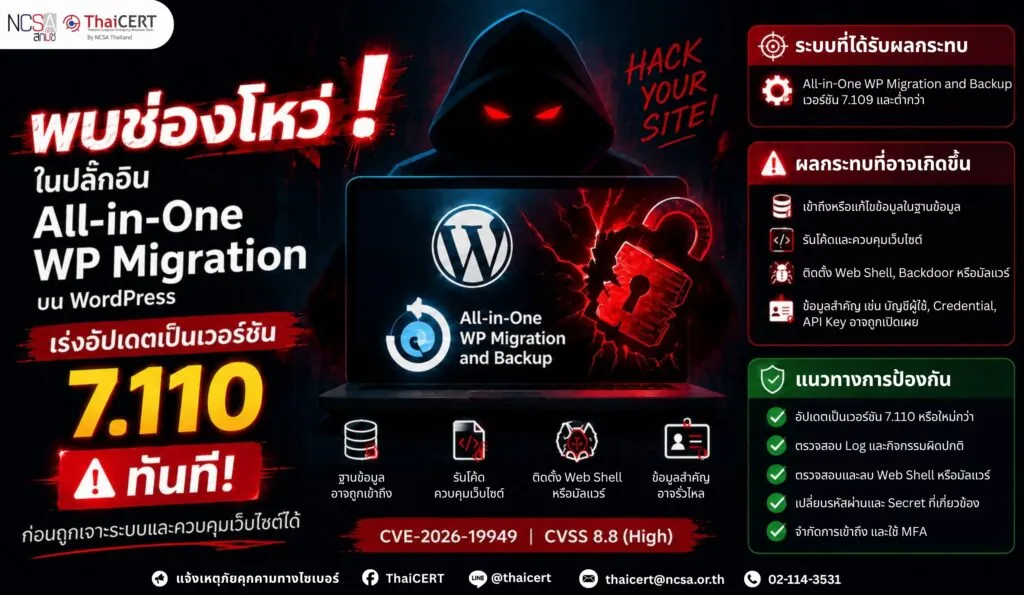
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ในปลั๊กอิน All-in-One WP Migration and Backup บนระบบจัดการเนื้อหา (CMS) ของ WordPress ซึ่งเปิดทางให้ผู้โจมตีเจาะระบบฐานข้อมูลและควบคุมเว็บไซต์ได้อย่างสมบูรณ์ ความเสี่ยงนี้ส่งผลกระทบโดยตรงต่อเว็บไซต์ที่ใช้งานปลั๊กอินเวอร์ชัน 7.109 หรือต่ำกว่า ผู้ดูแลระบบต้องเร่งอัปเดตซอฟต์แวร์เพื่อป้องกันการถูกยึดระบบโครงสร้างพื้นฐานและการรั่วไหลของข้อมูลสำคัญ [1]
1. รายละเอียดช่องโหว่
CVE-2026-19949 (CVSS v3.1: 8.8) [2] เป็นช่องโหว่ที่เกิดจากกระบวนการจัดการข้อมูลที่ผู้ใช้งานส่งเข้ามา (User-supplied Input) มีการตรวจสอบและ Escape ค่าไม่เพียงพอ รวมถึงการสร้างคำสั่ง SQL ที่ไม่ได้ป้องกันอย่างเหมาะสมในกระบวนการ Archive Restore ของปลั๊กอิน ทำให้ผู้โจมตีสามารถแทรกคำสั่ง SQL ที่เป็นอันตรายเข้าสู่ฐานข้อมูลได้ โดยผู้โจมตีสามารถอาศัยฟังก์ชัน WordPress Trackback ส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษไปยังเว็บไซต์เป้าหมาย จากนั้นเมื่อผู้ดูแลระบบดำเนินการสร้างหรือกู้คืนไฟล์สำรองด้วยปลั๊กอินดังกล่าว ข้อมูลที่ถูกแทรกอาจถูกนำไปใช้เพื่อเปิดเผยค่า ai1wm_secret_key ซึ่งเป็นกุญแจสำหรับตรวจสอบการนำเข้าไฟล์สำรอง เมื่อผู้โจมตีได้รับค่า Secret Key ดังกล่าว อาจสามารถนำเข้าไฟล์สำรอง .wpress ที่ถูกสร้างขึ้นมาเป็นพิเศษ ซึ่งภายในอาจมีปลั๊กอินอันตรายหรือ Web Shell ส่งผลให้สามารถรันโค้ดบนเซิร์ฟเวอร์และเข้าควบคุมเว็บไซต์ได้
2. ผลิตภัณฑ์หรือระบบที่ได้รับผลกระทบ
All-in-One WP Migration and Backup เวอร์ชัน 7.109 และต่ำกว่า
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจเข้าถึงหรือแก้ไขข้อมูลภายในฐานข้อมูล WordPress
3.2 ผู้โจมตีอาจรันโค้ดและเข้าควบคุมเว็บไซต์
3.3 เว็บไซต์อาจถูกติดตั้ง Web Shell, Backdoor หรือมัลแวร์ และถูกใช้เป็นฐานในการโจมตีเพิ่มเติม
3.4 ข้อมูลสำคัญ เช่น บัญชีผู้ใช้งาน, Credential, API Key และข้อมูลกำหนดค่าระบบ อาจถูกเปิดเผยหรือถูกนำไปใช้โจมตีต่อ
4. แนวทางการป้องกันและลดความเสี่ยง
4.1 อัปเดต All-in-One WP Migration and Backup เป็นเวอร์ชัน 7.110 หรือใหม่กว่า
4.2 ตรวจสอบเว็บไซต์ WordPress ที่ใช้งานปลั๊กอินดังกล่าว และตรวจสอบ Log เพื่อค้นหากิจกรรมผิดปกติที่อาจเกี่ยวข้องกับการโจมตี
4.3 ตรวจสอบและลบไฟล์ Web Shell, Backdoor หรือมัลแวร์ที่อาจถูกติดตั้งบนระบบ
4.4 เปลี่ยนรหัสผ่านผู้ดูแลระบบ WordPress รวมถึง Credential และ Secret ที่เกี่ยวข้อง หากพบว่าระบบอาจถูกเข้าถึงโดยไม่ได้รับอนุญาต
4.5 จำกัดการเข้าถึงระบบ WordPress และเปิดใช้งานมาตรการความปลอดภัยเพิ่มเติม เช่น Multi-Factor Authentication (MFA)
แหล่งอ้างอิง
[1] https://dg.th/t4odp1bczq
[2] https://dg.th/2if56secto