
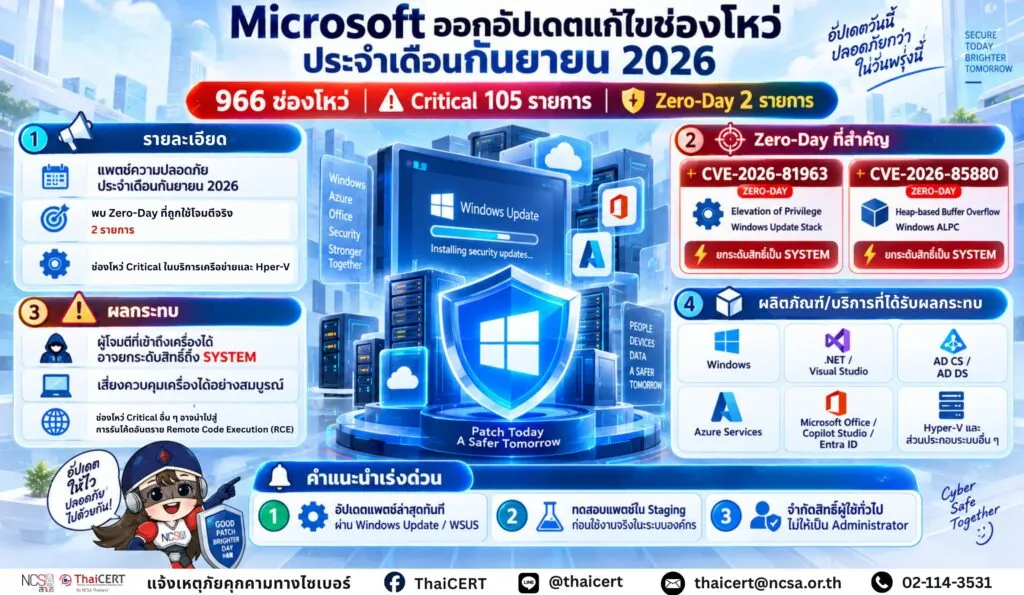
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์กรณีบริษัท Microsoft ออกอัปเดตแก้ไขช่องโหว่ประจำเดือนกันยายน 2569 จำนวน 966 รายการ รวมถึงช่องโหว่ Zero-Day ที่ถูกใช้โจมตีแล้ว [1]
1. รายละเอียดช่องโหว่
Microsoft ได้ออกอัปเดตแพตช์ความปลอดภัยประจำเดือนกันยายน เพื่อแก้ไขช่องโหว่รวมทั้งสิ้น 966 รายการ ซึ่งในการอัปเดตครั้งนี้มีช่องโหว่ระดับวิกฤต (Critical) 105 รายการ และมี ช่องโหว่ Zero-Day จำนวน 2 รายการที่ถูกนำไปใช้ในการโจมตีจริงแล้ว ได้แก่
1.1 CVE-2026-81963 (คะแนน CVSS 7.8) [2] ช่องโหว่ประเภท Elevation of Privilege ใน Windows Update Stack เป็นช่องโหว่บน Windows Update Stack ที่เกิดจากการตรวจสอบ link ไม่ถูกต้องก่อนเข้าถึงไฟล์ (link following) เปิดโอกาสให้ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบอยู่แล้วยกระดับสิทธิ์ในเครื่องขึ้นเป็นระดับ SYSTEM
1.2 CVE-2026-85880 (คะแนน CVSS 7.8) [3] ช่องโหว่ประเภท heap-based buffer overflow บน Windows Advanced Local Procedure Call (ALPC) ที่ให้ผลลัพธ์เดียวกันคือยกระดับสิทธิ์เป็น SYSTEM
1.3 ช่องโหว่ระดับ Critical ในบริการเครือข่ายและระบบเสมือนจริง ช่องโหว่ Remote Code Execution ในบริการหลัก เช่น DNS Server, DHCP Server, Netlogon, Message Queuing, Network File System, SSTP, รวมถึง Microsoft Office และ Windows Hyper-V [4]
2. ผลกระทบ
2.1 ทั้งสองช่องโหว่ Zero-Day (CVE-2026-81963 และ CVE-2026-85880) เปิดโอกาสให้ผู้โจมตีที่เข้าถึงเครื่องได้และสามารถยกระดับสิทธิ์ของตนเองขึ้นไปจนถึงสิทธิ์สูงสุดของระบบ (SYSTEM privileges) ทำให้สามารถเข้าควบคุมเครื่องคอมพิวเตอร์ได้อย่างสมบูรณ์
2.2 ช่องโหว่ระดับ Critical และ RCE อื่นๆ อาจเปิดช่องให้ผู้โจมตีแอบส่งและรันโค้ดอันตรายเพื่อยึดเครื่องเหยื่อจากระยะไกลได้
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ
3.1 ระบบปฏิบัติการ Windows ทุกเวอร์ชันที่รองรับ (รวมถึง Windows Update Stack และระบบประมวลผล Windows ALPC)
3.2 ซอฟต์แวร์และบริการในเครือ Microsoft
– .NET และ Visual Studio
– Active Directory Certificate Services (AD CS) และ Active Directory Domain Services
– Azure Services (เช่น Azure Arc, Azure Cosmos DB, Azure HDInsight)
– Microsoft Office / Copilot Studio / Entra ID
– ไดรเวอร์และส่วนประกอบอื่นๆ ของระบบ Windows (เช่น Graphic Fonts, IP Helper, HID Class Driver, BranchCache)
4. แนวทางการแก้ไขและป้องกัน
4.1 ดำเนินการอัปเดตแพตช์ความปลอดภัยล่าสุดผ่านทาง Windows Update, Windows Server Update Services (WSUS) หรือช่องทางบริหารจัดการแพตช์ขององค์กรโดยด่วน โดยเฉพาะเครื่องที่ใช้งานในระบบสำคัญ
4.2 สำหรับระบบระดับองค์กร แนะนำให้ทำการทดสอบแพตช์ในสภาพแวดล้อมทดสอบ (Staging) ร่วมกับแอปพลิเคชันหลักก่อนปรับใช้จริง เพื่อป้องกันผลกระทบจากการอัปเดต
4.3 จำกัดสิทธิ์การใช้งานของผู้ใช้ทั่วไป ไม่ให้มีสิทธิ์เป็น Administrator เพื่อลดความเสี่ยงจากการยกระดับสิทธิ์หากถูกโจมตีด้วยช่องโหว่ Zero-Day
แหล่งอ้างอิง
[1] https://dg.th/okljidg915
[2] https://dg.th/jr9m6weadv
[3] https://dg.th/tfqohwibu4
[4] https://dg.th/qcixaws3gn