
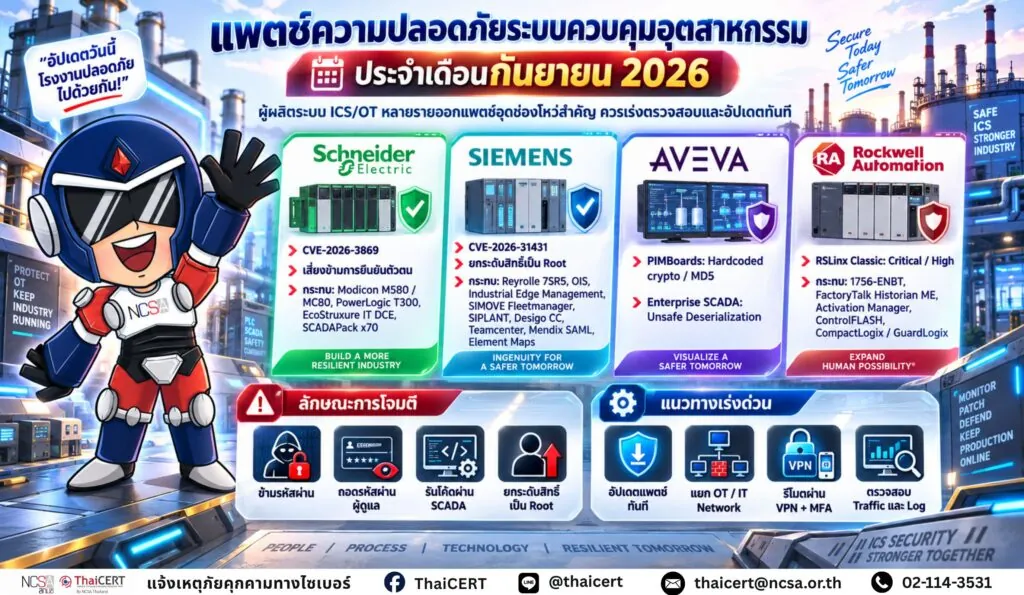
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์กรณีบริษัท Schneider Electric, Siemens, AVEVA และ Rockwell Automation ออกประกาศอัปเดตแพตช์ความปลอดภัยประจำเดือนกันยายน 2026 เพื่อแก้ไขช่องโหว่ระดับวิกฤตและระดับความรุนแรงสูง [1]
1. รายละเอียดช่องโหว่
บริษัทผู้ผลิตระบบควบคุมอุตสาหกรรม (ICS) รายใหญ่ออกประกาศอัปเดตแพตช์ความปลอดภัย ดังนี้
1.1 Schneider Electric
– CVE-2026-3869 (คะแนน CVSS 9.2) เป็นช่องโหว่การใช้งานอัลกอริธึมการตรวจสอบสิทธิ์ที่ไม่ถูกต้อง ทำให้ผู้โจมตีอาจสามารถหลีกเลี่ยงกลไกการตรวจสอบสิทธิ์เพื่อควบคุมระบบโดยไม่ได้รับอนุญาต เปลี่ยนแปลงการกำหนดค่า หรือขัดขวางการทำงานของเทคโนโลยีการปฏิบัติงาน (OT) ที่สำคัญได้
– ช่องโหว่ความรุนแรงสูงในแพลตฟอร์ม PowerLogic T300 และ EcoStruxure IT Data Center Expert
– ช่องโหว่ความรุนแรงปานกลางใน SCADAPack x70
1.2 Siemens
– CVE-2026-31431 (CVSS v3.1: 7.5)[2] เป็นช่องโหว่ความปลอดภัยระดับรุนแรงประเภท Local Privilege Escalation (LPE) ในเคอร์เนลของ Linux (Linux Kernel) ที่ยอมให้ผู้ใช้งานทั่วไปซึ่งไม่มีสิทธิ์พิเศษ สามารถยกระดับสิทธิ์ของตนเองขึ้นเป็นผู้ดูแลระบบสูงสุดหรือ Root ได้อย่างรวดเร็ว
– ช่องโหว่ระดับวิกฤตใน Reyrolle 7SR5, Open Interface Services (OIS), Industrial Edge Management, SIMOVE Fleetmanager และ SIPLANT
– ช่องโหว่ความรุนแรงสูงใน Desigo CC, Teamcenter, Mendix SAML module และ Element Maps
1.3 AVEVA
– ช่องโหว่ความรุนแรงสูง 2 รายการในส่วนประกอบ PIMBoards ของ Pipeline Integrity Monitor (การฝังรหัสเข้ารหัสแบบ Hardcoded และการใช้ฟังก์ชันแฮชรหัสผ่าน MD5)
– ช่องโหว่ความรุนแรงปานกลางประเภท Unsafe Deserialization ใน Enterprise SCADA
1.4 Rockwell Automation
– ช่องโหว่ความรุนแรงระดับวิกฤตและระดับสูงใน RSLinx Classic
– ช่องโหว่ความรุนแรงสูงในโมดูลและซอฟต์แวร์ เช่น 1756-ENBT, FactoryTalk Historian ME, FactoryTalk Activation Manager, Redundancy Module Configuration Tool, ControlFLASH และกลุ่มคอนโทรลเลอร์ CompactLogix / GuardLogix
2. ลักษณะการโจมตี
2.1 ผู้โจมตีสามารถข้ามขั้นตอนการใส่รหัสผ่านเพื่อเข้าถึงระบบควบคุมได้โดยตรง
2.2 ใช้กุญแจเข้ารหัสแบบ Hardcoded และแฮชรหัสผ่านแบบ MD5 ช่วยให้ผู้โจมตีถอดรหัสและย้อนหารหัสผ่านของ Admin
2.3 ผู้โจมตีส่งข้อมูลอันตรายเข้าสู่ระบบ SCADA เพื่อสั่งรันโค้ดควบคุมจากระยะไกล (Remote Code Execution)
2.4 อาศัยช่องโหว่ Copy Fail ในเคอร์เนล Linux เพื่อยกระดับสิทธิ์เป็น Root (สิทธิ์สูงสุด) บนอุปกรณ์ของ Siemens
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ
3.1 Schneider Electric [3]
– Modicon M580 และ Modicon M580 Safety controllers
– PowerLogic T300 platform (เดิมชื่อ Easergy T300 RTU)
– EcoStruxure IT Data Center Expert
– SCADAPack x70
– Modicon MC80 controller
3.2 Siemens [4]
– Reyrolle 7SR5
– Open Interface Services (OIS)
– Industrial Edge Management
– SIMOVE Fleetmanager & SIPLANT
– Desigo CC
– Teamcenter
– Mendix SAML module
– Element Maps
– อุปกรณ์ของ Siemens ที่ใช้เคอร์เนล Linux (ได้รับผลกระทบจากช่องโหว่ Copy Fail)
3.3 AVEVA [5]
– Pipeline Integrity Monitor (คอมโพเนนต์ PIMBoards)
– Enterprise SCADA
3.4 Rockwell Automation [6]
– RSLinx Classic
– 1756-ENBT module
– FactoryTalk Historian Machine Edition (ME)
– FactoryTalk Activation Manager
– Redundancy Module Configuration Tool
– ControlFLASH
– ArmorStart Distributed Motor Controllers
– คอนโทรลเลอร์ CompactLogix (รุ่น 5380/5480/5580) และ GuardLogix (รุ่น 5580, Compact GuardLogix 5380)
4. แนวทางการแก้ไขและป้องกัน
4.1 ดำเนินการอัปเดตเวอร์ชันซอฟต์แวร์และเฟิร์มแวร์ของอุปกรณ์ให้เป็นปัจจุบันตามที่ผู้ผลิตแต่ละรายประกาศแนะนำทันที
4.2 แยกเครือข่ายระบบควบคุมการปฏิบัติงาน (OT Network) ออกจากเครือข่ายไอทีปกติ (IT Network) และปิดการเข้าถึงจากภายนอกที่ไม่จำเป็น
4.3 หากต้องรีโมตเข้ามาควบคุมระบบ ให้ใช้งานผ่าน VPN ที่ปลอดภัยและเปิดใช้ระบบยืนยันตัวตนสองชั้น (MFA)
4.4 ตรวจสอบ Traffic เครือข่ายและ Log การใช้งานในระบบ ICS เพื่อตรวจจับการเชื่อมต่อที่ไม่ได้รับอนุญาต
แหล่งอ้างอิง
[1] https://dg.th/jry1m39g56
[2] https://dg.th/hyb9damwqc
[3] https://dg.th/uopnw2sq37
[4] https://dg.th/i1d3u6s5vy
[5] https://dg.th/9x82trnbjz
[6] https://dg.th/89g1z2ndoc