
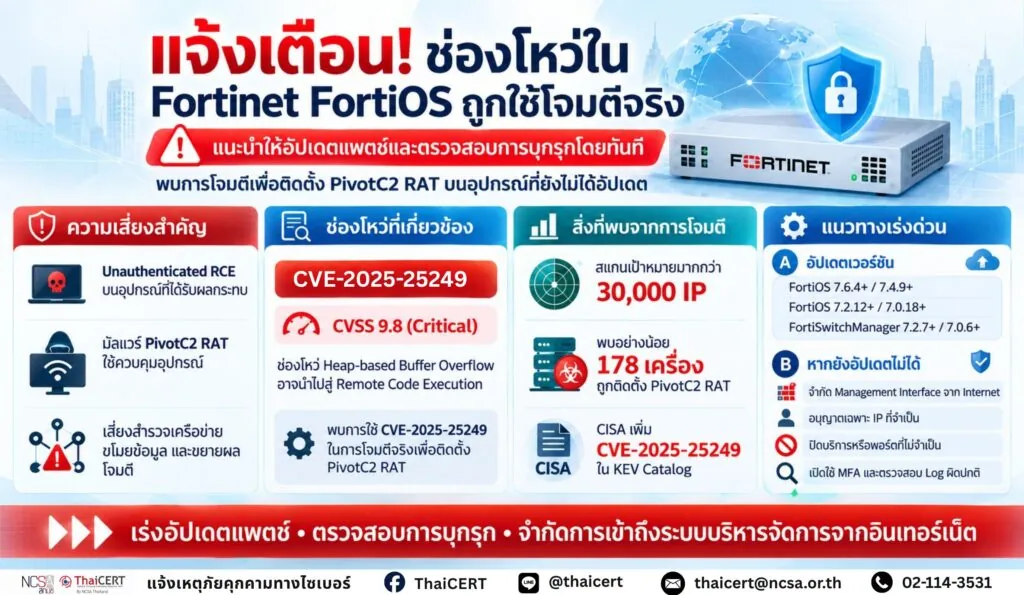
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ของ Fortinet ซึ่งส่งผลให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตน (Unauthenticated Remote Attacker) สามารถเรียกใช้คำสั่งอันตราย (Remote Code Execution: RCE) บนอุปกรณ์ที่ได้รับผลกระทบได้ โดยปัจจุบันพบการนำช่องโหว่ดังกล่าวไปใช้โจมตีจริงเพื่อฝังมัลแวร์ประเภท PivotC2 Remote Access Trojan (RAT) ซึ่งสามารถเปิดช่องทางควบคุมอุปกรณ์ สำรวจเครือข่าย รวบรวมข้อมูลการตั้งค่าระบบ และใช้เป็นจุดเริ่มต้นสำหรับการโจมตีภายในหน่วยงาน ผู้ดูแลระบบที่ใช้งาน Fortinet FortiOS และ FortiSwitchManager ควรเร่งดำเนินการอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขโดยเร็ว เพื่อลดความเสี่ยงจากการถูกโจมตีผ่านช่องโหว่ดังกล่าว [1]
1. รายละเอียดช่องโหว่
ช่องโหว่ CVE-2025-25249 (CVSS v3.1: 9.8) [2] เป็นช่องโหว่ประเภท Heap-based Buffer Overflow ซึ่งเกิดจากการจัดการข้อมูลในหน่วยความจำของระบบไม่ถูกต้อง โดยผู้โจมตีสามารถส่งคำขอ (Request) ที่ถูกสร้างขึ้นเป็นพิเศษไปยังอุปกรณ์เป้าหมาย ส่งผลให้สามารถเรียกใช้คำสั่ง (Remote Code Execution: RCE) เข้าควบคุมอุปกรณ์โดยไม่ได้รับอนุญาต เปลี่ยนแปลงค่าการตั้งค่าของระบบ หรือดำเนินการติดตั้งมัลแวร์และเครื่องมือควบคุมจากระยะไกลบนอุปกรณ์ที่ได้รับผลกระทบได้
2. รูปแบบการโจมตี
จากรายงานของ SOCRadar พบการใช้ช่องโหว่ CVE-2025-25249 เพื่อเข้าถึงอุปกรณ์ Fortinet ที่ยังไม่ได้รับการอัปเดตแพตช์ และดำเนินการติดตั้งมัลแวร์ PivotC2 RAT โดยผู้โจมตีเริ่มจากการส่ง Request ที่ถูกสร้างขึ้นเป็นพิเศษไปยังอุปกรณ์ที่มีช่องโหว่ ส่งผลให้สามารถเรียกใช้คำสั่งบนระบบได้โดยไม่ต้องผ่านการยืนยันตัวตน จากนั้นดำเนินการติดตั้ง Backdoor สำหรับควบคุมอุปกรณ์ ซึ่งมีความสามารถในการเปิดใช้งาน Interactive Shell, สำรวจเครือข่าย (Network Scanning), สร้างช่องทางสื่อสารผ่าน Traffic Tunneling, รวบรวมข้อมูลการตั้งค่าระบบ (Configuration) และใช้เป็นจุดเริ่มต้นในการขยายผลการโจมตีไปยังระบบอื่น นำไปสู่การขโมยข้อมูลหรือการโจมตีต่อเนื่อง โดย SOCRadar ระบุว่าผู้โจมตีได้ดำเนินการสแกนเป้าหมายมากกว่า 30,000 หมายเลข IP Address และพบอุปกรณ์อย่างน้อย 178 เครื่อง ที่ถูกติดตั้ง PivotC2 RAT แล้ว [3]
นอกจากนี้ Cybersecurity and Infrastructure Security Agency (CISA) ได้เพิ่มช่องโหว่ CVE-2025-25249 ไว้ในรายการ Known Exploited Vulnerabilities (KEV) Catalog ซึ่งเป็นรายการช่องโหว่ที่พบหลักฐานว่าถูกนำไปใช้ในการโจมตีจริง สะท้อนให้เห็นว่าช่องโหว่ดังกล่าวมีความเสี่ยงสูงและหน่วยงานที่ใช้งานผลิตภัณฑ์ที่ได้รับผลกระทบควรเร่งดำเนินการอัปเดตแพตช์และตรวจสอบการถูกบุกรุกโดยเร็ว [4]
3. แนวทางการแก้ไข
ผู้ดูแลระบบควรดำเนินการอัปเกรดผลิตภัณฑ์ Fortinet ให้เป็นเวอร์ชันที่ได้รับการแก้ไข หรือใหม่กว่า ดังนี้ [5]
– FortiOS 7.6.4 ขึ้นไป
– FortiOS 7.4.9 ขึ้นไป
– FortiOS 7.2.12 ขึ้นไป
– FortiOS 7.0.18 ขึ้นไป
– FortiSwitchManager 7.2.7 ขึ้นไป
– FortiSwitchManager 7.0.6 ขึ้นไป
หากไม่สามารถดำเนินการอัปเดตได้ทันที แนะนำให้ดำเนินการลดความเสี่ยง ดังนี้
– จำกัดการเข้าถึง Management Interface ของอุปกรณ์ Fortinet จาก Internet
– อนุญาตเฉพาะ IP Address ที่จำเป็นต้องใช้งาน
– ปิดบริการหรือพอร์ตที่ไม่จำเป็น
– ใช้ Firewall Policy จำกัด Traffic ที่เข้าถึงอุปกรณ์
– เปิดใช้งาน Multi-Factor Authentication (MFA) สำหรับผู้ดูแลระบบ
– ตรวจสอบ Log การเชื่อมต่อผิดปกติจากภายนอก
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม
4.1 ดำเนินการเปลี่ยนรหัสผ่านบัญชีผู้ดูแลระบบ ตรวจสอบสิทธิ์ของบัญชีที่มีสิทธิ์ระดับสูง (Privileged Account) ลบบัญชีที่ไม่ได้ใช้งาน และเปิดใช้งานการยืนยันตัวตนหลายปัจจัย (Multi-Factor Authentication: MFA) เพื่อป้องกันการเข้าถึงระบบโดยไม่ได้รับอนุญาต
4.2 จำกัดการเข้าถึงหน้า Management Interface ของอุปกรณ์ Fortinet จากเครือข่ายภายนอก อนุญาตเฉพาะ IP Address หรือเครือข่ายที่มีความจำเป็น ปิดบริการที่ไม่ใช้งาน และกำหนด Firewall Policy เพื่อควบคุมการเชื่อมต่อที่อาจมีความเสี่ยง
4.3 ตรวจสอบความพร้อมของระบบสำรองข้อมูล (Backup) จัดเตรียมแผนรับมือเหตุการณ์ภัยคุกคามทางไซเบอร์ (Incident Response Plan) และเก็บรักษาหลักฐานที่เกี่ยวข้อง เช่น Log และข้อมูลการเชื่อมต่อ เพื่อสนับสนุนการวิเคราะห์และการดำเนินการเมื่อพบเหตุการณ์ผิดปกติ
4.4 ติดตามประกาศแจ้งเตือนจากผู้ผลิต Fortinet และหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์อย่างต่อเนื่อง รวมถึงเร่งดำเนินการอัปเดตแพตช์สำหรับช่องโหว่ที่ถูกนำไปใช้โจมตีจริง (Known Exploited Vulnerability: KEV) เพื่อป้องกันความเสี่ยงจากการถูกโจมตีซ้ำ
แหล่งอ้างอิง
[1] https://dg.th/ga5qcndbjo
[2] https://dg.th/6on14szqbl
[3] https://dg.th/za9evxmc5j
[4] https://dg.th/tbl5nk4yc2
[5] https://dg.th/0tj8pyrvg3