
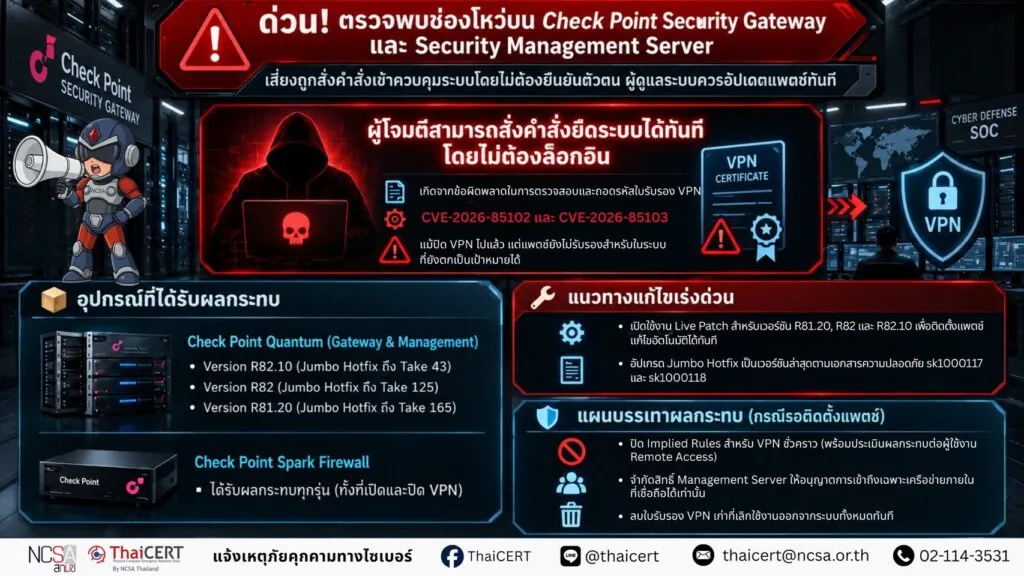
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยพบช่องโหว่ความปลอดภัย 2 รายการ ได้แก่ CVE-2026-85102 (CVSS v3.1: 9.8) [1] และ CVE-2026-85103 (CVSS v3.1: 9.8) [2] ช่องโหว่ดังกล่าวเกี่ยวข้องกับกระบวนการประมวลผลและตรวจสอบใบรับรอง VPN ส่งผลให้ผู้โจมตีสามารถใช้คำสั่งเข้าควบคุมระบบได้โดยไม่ต้องผ่านการยืนยันตัวตน ผู้ใช้งานและผู้ดูแลระบบควรตรวจสอบและแก้ไขอย่างเร่งด่วนที่สุด [3]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-85102 เกิดจากระบบตรวจสอบความถูกต้องของใบรับรอง VPN ล้มเหลวขณะเชื่อมต่อ ทำให้ผู้โจมตีสามารถส่งคำสั่งเข้าควบคุม บน Security Gateway ได้ทันทีโดยไม่ต้องผ่านการยืนยันตัวตน
1.2 CVE-2026-85103 เกิดข้อผิดพลาด ขณะถอดรหัสใบรับรอง VPN ทำให้ผู้โจมตีสามารถส่งไฟล์ดัดแปลงเพื่อสั่งเข้าควบคุมระบบ Quantum Security Gateway และ Security Management Server ได้ โดยระบบยังมีความเสี่ยงหากมีใบรับรองค้างอยู่ในเครื่อง แม้จะปิดการใช้งาน VPN แล้วก็ตาม
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ
2.1 Check Point Quantum Security Gateway และ Security Management:
Version R82.10 (ที่ติดตั้ง Jumbo Hotfix Take 43 หรือต่ำกว่า)
Version R82 (ที่ติดตั้ง Jumbo Hotfix Take 125 หรือต่ำกว่า)
Version R81.20 (ที่ติดตั้ง Jumbo Hotfix Take 165 หรือต่ำกว่า)
2.2 Check Point Spark Firewall: ได้รับผลกระทบทุกรุ่น (ทั้งที่เปิดและไม่ได้เปิดใช้งาน Site-to-Site หรือ Remote Access VPN)
2.3 Check Point Quantum Security Gateway และ Security Management เป็นเวอร์ชันที่ได้รับผลกระทบแต่ยังไม่มีแพตช์ (Jumbo Hotfix หรือ Live Patch) ออกมารองรับโดยตรง
3. แนวทางการแก้ไข
3.1 อัปเดตผ่าน Check Point Live Patch สำหรับผู้ใช้งานเวอร์ชัน R81.20, R82.00 และ R82.10 สามารถเปิดใช้งานระบบ Live Patch เพื่อรับการอัปเดตแก้ไขแบบอัตโนมัติ ซึ่งสามารถติดตั้งทับระดับ Jumbo Hotfix ใดก็ได้ทันที
3.2 ติดตั้ง Jumbo Hotfix เวอร์ชันที่ใช้งานอยู่ให้เป็นเวอร์ชันล่าสุดที่มีการแก้ไขช่องโหว่ตามเอกสารประกาศความปลอดภัย sk1000117 [4]และ sk1000118 [5]
3.3 ตรวจสอบสถานะการติดตั้งและการอัปเดต เพื่อให้มั่นใจว่าระบบได้รับการติดตั้งแพตช์ความปลอดภัยสมบูรณ์แล้ว
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้
4.1 ปิดการใช้งาน Implied Rules สำหรับ VPN ชั่วคราว ตามแนวทางบรรเทาผลกระทบ (Mitigation Guidance) ของ Check Point โดยควรประเมินและวางแผนเพื่อไม่ให้ส่งผลกระทบต่อการทำงานของผู้ใช้งาน Remote Access
4.2 จำกัดการเข้าถึง Security Management Server ควบคุมการเข้าถึงพอร์ตและคอนโซลการจัดการให้อยู่เฉพาะในเครือข่ายภายในที่ได้รับอนุญาตเท่านั้น เพื่อป้องกันการเข้าถึงจากภายนอก
4.3 ตรวจสอบและลบใบรับรอง VPN เก่าที่ไม่ได้ใช้งานออกจากระบบ เพื่อลดความเสี่ยงจากการถูกโจมตีผ่านฟังก์ชันถอดรหัสใบรับรอง
แหล่งอ้างอิง
[1] https://dg.th/r4kiqw13x8
[2] https://dg.th/s76jgkc8eu
[3] https://dg.th/v7ikhymzcl
[4] https://dg.th/3nbmz9ey8i
[5] https://dg.th/0earnzoqch