
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบช่องโหว่ด้านความมั่นคงปลอดภัยที่มีการเปิดเผยและมีแนวทางแก้ไขแล้ว (Known Vulnerabilities) ยังคงถูกผู้ไม่หวังดีนำมาใช้เป็นช่องทางหลักในการโจมตีระบบสารสนเทศขององค์กรอย่างต่อเนื่อง [1]
1. สถานการณ์ภัยคุกคาม
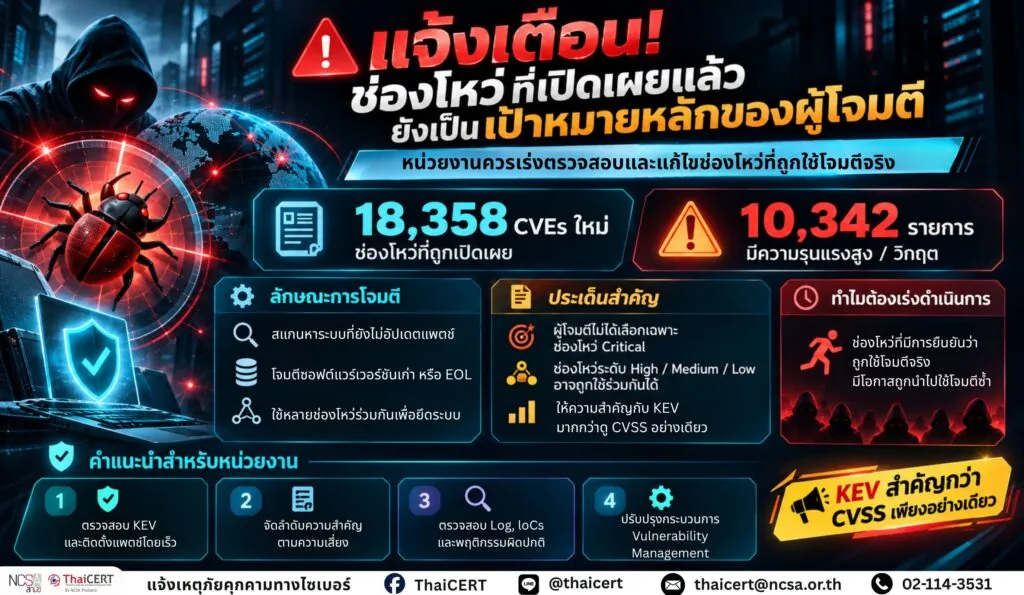
จากรายงานของ Cybersecurity and Infrastructure Security Agency (CISA) พบช่องโหว่ใหม่จำนวน 18,358 รายการ (Common Vulnerabilities and Exposures: CVEs) โดยมีช่องโหว่จำนวน 10,342 รายการ ที่ถูกจัดอยู่ในระดับความรุนแรง สูง (High Severity) หรือวิกฤต (Critical) ส่งผลให้องค์กรจำนวนมากประสบปัญหาในการตรวจสอบ ทดสอบ และติดตั้งแพตช์เพื่อแก้ไขช่องโหว่เหล่านี้ให้ทันต่อสถานการณ์
2. ลักษณะการโจมตี
ผู้โจมตีมักเลือกใช้ช่องโหว่ที่มีการเปิดเผยข้อมูลแล้ว เนื่องจากสามารถค้นหาระบบที่ยังไม่ได้รับการอัปเดตผ่านการสแกนบนอินเทอร์เน็ต และดำเนินการโจมตีได้อย่างรวดเร็ว
ตัวอย่างพฤติกรรมที่พบ เช่น
– การสแกนหาระบบที่ยังไม่ได้ติดตั้ง Security Patch
– การโจมตีระบบที่ใช้งานซอฟต์แวร์เวอร์ชันเก่าหรือหมดระยะการสนับสนุน (End-of-Life)
– การใช้ช่องโหว่หลายรายการร่วมกัน (Vulnerability Chaining) เพื่อเพิ่มสิทธิ์การเข้าถึงระบบ
– การใช้ช่องโหว่ระดับปานกลางหรือระดับสูงร่วมกันเพื่อเข้าควบคุมระบบ แม้ช่องโหว่นั้นอาจไม่ได้ถูกจัดเป็นระดับ Critical
CISA ระบุว่า ผู้โจมตีไม่ได้จำกัดเป้าหมายเฉพาะช่องโหว่ระดับ Critical เท่านั้น แต่สามารถใช้ช่องโหว่ระดับ High, Medium หรือ Low ร่วมกันเพื่อดำเนินการโจมตีได้ โดยในปี 2021 พบกรณีที่ผู้โจมตีใช้ช่องโหว่ระดับ High จำนวน 4 รายการร่วมกันเพื่อโจมตีระบบ Microsoft Exchange Server
3. เหตุผลที่องค์กรควรเร่งดำเนินการ
แม้ว่าจะมีช่องโหว่จำนวนมากที่ได้รับการเผยแพร่พร้อมแพตช์แก้ไขแล้ว แต่ผู้โจมตีสามารถนำช่องโหว่เหล่านี้ไปใช้ประโยชน์ได้อย่างรวดเร็ว
จากข้อมูลของ CISA พบว่า ช่องโหว่ที่มีการยืนยันว่าถูกนำไปใช้โจมตีจริง (Known Exploited Vulnerabilities) มีแนวโน้มถูกนำมาใช้โจมตีหลังจากมีการเปิดเผย ดังนั้น องค์กรควรให้ความสำคัญกับช่องโหว่ที่มีหลักฐานว่าถูกโจมตีจริง มากกว่าการพิจารณาเฉพาะคะแนนความรุนแรงของช่องโหว่ (CVSS Score) เพียงอย่างเดียว
4. คำแนะนำสำหรับหน่วยงาน
เพื่อป้องกันความเสี่ยงจากการถูกโจมตีผ่านช่องโหว่ที่มีการใช้งานจริง หน่วยงานควรดำเนินการดังนี้
4.1 เร่งตรวจสอบและติดตั้งแพตช์
– ตรวจสอบระบบและผลิตภัณฑ์ที่ใช้งานว่ามีช่องโหว่ที่อยู่ในรายการ Known Exploited Vulnerabilities (KEV) หรือไม่
– ติดตั้ง Security Update หรือ Patch จากผู้ผลิตโดยเร็ว
– กำหนดระยะเวลาการแก้ไขช่องโหว่ตามระดับความเสี่ยง
– หลีกเลี่ยงการใช้งานซอฟต์แวร์ที่หมดระยะการสนับสนุน
4.2 จัดลำดับความสำคัญของช่องโหว่
– ให้ความสำคัญกับช่องโหว่ที่พบว่ามีการโจมตีจริง
– ไม่พิจารณาเฉพาะคะแนน CVSS เท่านั้น
– ติดตามข้อมูลภัยคุกคามและคำแนะนำจากหน่วยงานด้านความมั่นคงปลอดภัยอย่างต่อเนื่อง
4.3 ตรวจสอบการถูกบุกรุก
– ตรวจสอบ Log ของระบบและอุปกรณ์เครือข่าย
– ตรวจสอบพฤติกรรมผิดปกติ เช่น การเข้าสู่ระบบที่ผิดปกติ การสร้างบัญชีใหม่ หรือการเปลี่ยนแปลงค่าการตั้งค่า
– ตรวจสอบ Indicators of Compromise (IoCs) ที่เกี่ยวข้องกับช่องโหว่
4.4 ปรับปรุงกระบวนการบริหารจัดการช่องโหว่
– ทบทวนนโยบาย Vulnerability Management
– จัดทำกระบวนการติดตามช่องโหว่ใหม่อย่างสม่ำเสมอ
– กำหนดกระบวนการตอบสนองเร่งด่วนสำหรับช่องโหว่ที่มีการโจมตีจริง
แหล่งอ้างอิง
[1] https://dg.th/q28am39hoj