
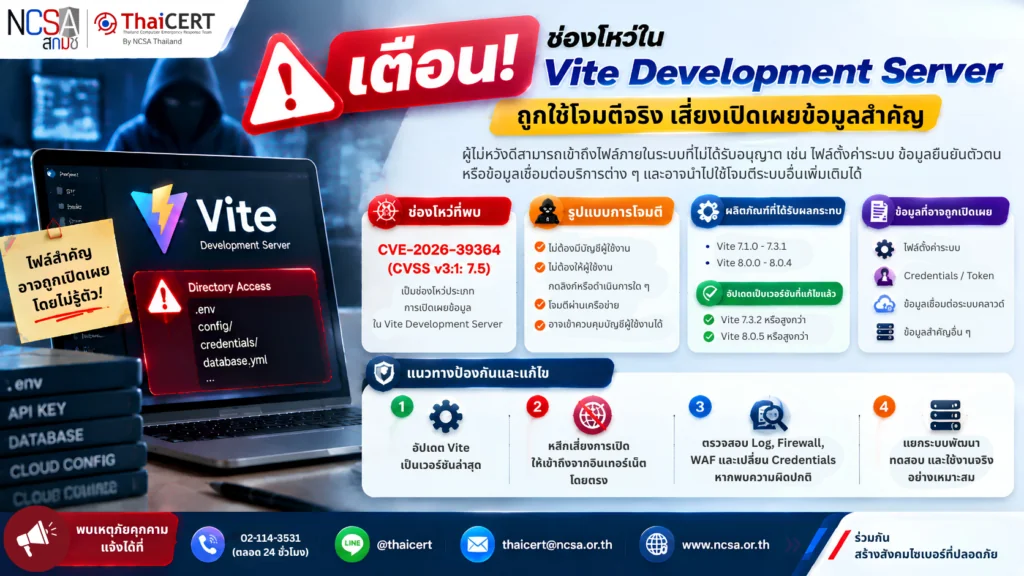
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการใช้ประโยชน์จากช่องโหว่ใน Vite Development Server ซึ่งเป็นเครื่องมือสำหรับพัฒนาเว็บไซต์และแอปพลิเคชัน
โดยผู้ไม่หวังดีสามารถใช้ช่องโหว่ดังกล่าวเพื่อเข้าถึงไฟล์ภายในระบบที่ไม่ได้รับอนุญาต ส่งผลให้ข้อมูลสำคัญ เช่น ข้อมูลการตั้งค่าระบบ ข้อมูลยืนยันตัวตน หรือข้อมูลสำหรับเชื่อมต่อบริการต่าง ๆ อาจถูกเปิดเผยและนำไปใช้โจมตีระบบเพิ่มเติมได้ [1]
จากรายงานของ F5 Labs พบการสแกนระบบที่เปิดใช้งาน Vite Development Server ผ่านอินเทอร์เน็ต และมีความพยายามใช้ประโยชน์จากช่องโหว่ CVE-2026-39364 (CVSS v3.1: 7.5) เพื่อเข้าถึงไฟล์สำคัญภายในระบบ
เช่น ไฟล์กำหนดค่า ระบบคลาวด์ และข้อมูล Credentials ซึ่งอาจเพิ่มความเสี่ยงต่อการเข้าถึงทรัพยากรภายในองค์กรโดยไม่ได้รับอนุญาต [2]
1. รายละเอียดช่องโหว่
CVE-2026-39364(CVSS v3.1: 7.5)[3] เป็นช่องโหว่ประเภท การเปิดเผยข้อมูลโดยไม่ได้รับอนุญาต (Information Disclosure) ใน Vite Development Server เกิดจากการตรวจสอบสิทธิ์การเข้าถึงไฟล์ภายในระบบไม่เพียงพอ
ส่งผลให้ผู้โจมตีสามารถเข้าถึงไฟล์ที่ควรถูกจำกัดผ่านการร้องขอจากภายนอก โดยไม่จำเป็นต้องมีบัญชีผู้ใช้งานหรือสิทธิ์พิเศษ
ช่องโหว่ดังกล่าวอาจทำให้ผู้โจมตีสามารถเข้าถึงข้อมูลสำคัญ เช่น ไฟล์ตั้งค่าระบบ ข้อมูล Credentials หรือข้อมูลที่ใช้เชื่อมต่อกับบริการภายนอก ซึ่งอาจถูกนำไปใช้เพื่อเข้าถึงระบบอื่นหรือขยายผลการโจมตีเพิ่มเติมได้
2. รูปแบบการโจมตีและผลกระทบ
ผู้โจมตีจะค้นหา Vite Development Server ที่เปิดให้บริการผ่านอินเทอร์เน็ต จากนั้นใช้ช่องโหว่ CVE-2026-39364 เพื่อเข้าถึงไฟล์ภายในระบบที่ไม่ได้รับอนุญาต
โดยมุ่งเป้าไปยังข้อมูลที่อาจมีความสำคัญต่อการเข้าถึงระบบ เช่น ไฟล์ตั้งค่าและข้อมูลยืนยันตัวตน หากการโจมตีสำเร็จ อาจส่งผลกระทบดังนี้
2.1 ข้อมูลสำคัญขององค์กรอาจถูกเปิดเผย เช่น ข้อมูลการตั้งค่าระบบ ข้อมูลบัญชีผู้ใช้งาน Credentials, Token หรือข้อมูลที่ใช้สำหรับเชื่อมต่อกับระบบและบริการต่าง ๆ ซึ่งอาจถูกนำไปใช้ประโยชน์โดยไม่ได้รับอนุญาต
2.2 Credentials, Token หรือข้อมูลสำหรับการเชื่อมต่อที่ถูกเปิดเผย อาจถูกนำไปใช้ในการเข้าถึงระบบภายใน ระบบคลาวด์ หรือบริการอื่นที่เกี่ยวข้องโดยไม่ได้รับอนุญาต ส่งผลให้ผู้โจมตีสามารถขยายขอบเขตการเข้าถึงไปยังระบบอื่นเพิ่มเติมได้
2.3 ข้อมูลเกี่ยวกับโครงสร้างระบบ การตั้งค่า หรือสภาพแวดล้อมขององค์กรที่ถูกเปิดเผย อาจถูกนำไปใช้วิเคราะห์หาช่องทางโจมตีเพิ่มเติม รวมถึงใช้เพื่อเคลื่อนย้ายไปยังระบบอื่น ยกระดับสิทธิ์ หรือขยายการควบคุมระบบภายในองค์กร
3. ผลิตภัณฑ์ที่ได้รับผลกระทบ
ผลิตภัณฑ์ที่ได้รับผลกระทบ ได้แก่
– Vite เวอร์ชัน 7.1.0 ถึง 7.3.1
– Vite เวอร์ชัน 8.0.0 ถึง 8.0.4
ผู้ใช้งานควรอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว ได้แก่
– Vite 7.3.2 หรือสูงกว่า
– Vite 8.0.5 หรือสูงกว่า
4. ระบบที่ควรตรวจสอบ
หน่วยงานที่ใช้งาน Vite ควรดำเนินการตรวจสอบระบบดังต่อไปนี้
4.1 ระบบเว็บไซต์หรือ Web Application ที่พัฒนาด้วย Vite และเปิดให้บริการผ่านอินเทอร์เน็ต
4.2 ระบบ Development หรือ Testing Environment ที่เปิดให้บุคคลภายนอกสามารถเข้าถึงได้
4.3 ระบบที่มีการจัดเก็บไฟล์ตั้งค่า ข้อมูลเชื่อมต่อบริการ หรือข้อมูลสำคัญภายในเครื่องที่ใช้งาน Vite
5. แนวทางป้องกันและแก้ไข
5.1 อัปเดต Vite เป็นเวอร์ชันล่าสุดที่ได้รับการแก้ไขแล้ว เพื่อป้องกันการใช้ประโยชน์จากช่องโหว่ดังกล่าว
5.2 หลีกเลี่ยงการเปิด Vite Development Server ให้สามารถเข้าถึงจากอินเทอร์เน็ตโดยตรง หากไม่มีความจำเป็น ควรจำกัดเฉพาะผู้ที่เกี่ยวข้อง
5.3 ตรวจสอบ Web Server Log, Firewall, WAF หรือระบบเฝ้าระวัง เพื่อค้นหาการเข้าถึงไฟล์ผิดปกติ หรือกิจกรรมที่อาจเกี่ยวข้องกับการโจมตี
5.4 ตรวจสอบและเปลี่ยนข้อมูลยืนยันตัวตนที่อาจได้รับผลกระทบ หากพบว่าระบบเคยเปิดเผยต่ออินเทอร์เน็ต ควรตรวจสอบและเปลี่ยน API Key, Token, Password หรือ Credentials ที่เกี่ยวข้อง
5.5 แยกระบบพัฒนา ระบบทดสอบ และระบบใช้งานจริง พร้อมกำหนดสิทธิ์การเข้าถึงให้เหมาะสม
แหล่งอ้างอิง
[1] https://dg.th/7vg5lbzxr4
[2] https://dg.th/wz3oadm1eb
[3] https://dg.th/sx3kfjmoah