
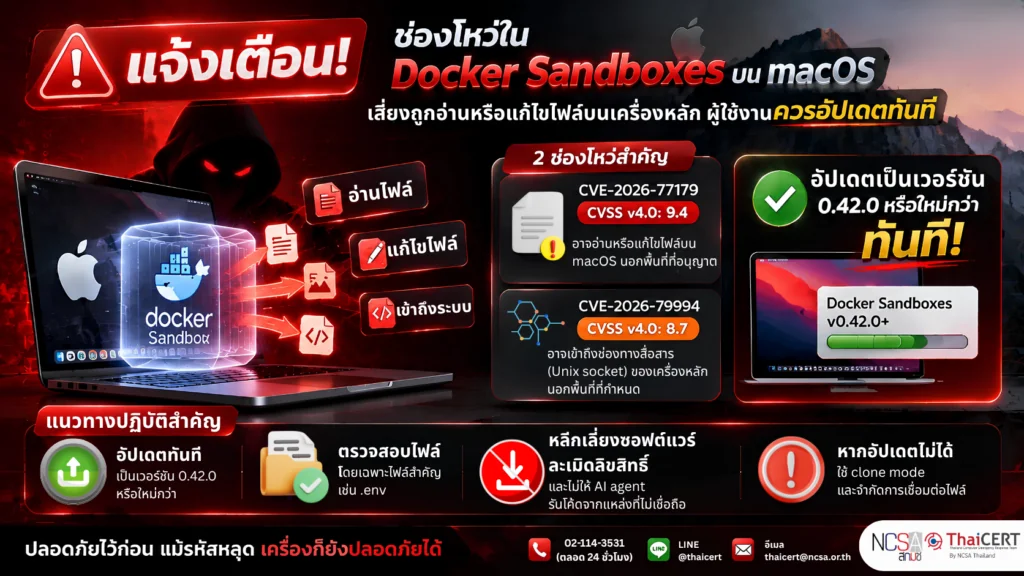
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามรายงานช่องโหว่ใน Docker Sandboxes จำนวน 2 รายการ ได้แก่ CVE-2026-77179 ซึ่งอาจทำให้โค้ดอันตรายที่ทำงานภายใน Sandbox อ่านหรือแก้ไขไฟล์บนเครื่อง macOS นอกโฟลเดอร์ที่อนุญาต และ CVE-2026-79994 ซึ่งอาจทำให้ Sandbox เข้าถึงช่องทางสื่อสารของเครื่องหลักนอกพื้นที่ที่กำหนด ช่องโหว่ทั้งสองรายการได้รับการแก้ไขแล้วในเวอร์ชัน 0.42.0 ผู้ใช้งานจึงควรตรวจสอบเวอร์ชันและอัปเดตโดยเร็ว [1]
1. รายละเอียดช่องโหว่
1.1 CVE-2026-77179 (CVSS v4.0: 9.4) [2] เป็นช่องโหว่ในส่วนแบ่งปันไฟล์ระหว่าง Docker Sandboxes กับเครื่อง macOS หากมีโค้ดอันตรายทำงานอยู่ภายใน Sandbox โค้ดดังกล่าวอาจอ่านหรือแก้ไขไฟล์บนเครื่องหลักที่อยู่นอกโฟลเดอร์งานที่แชร์ไว้ โดยใช้สิทธิ์ของบัญชีผู้ใช้ที่รัน Sandbox และอาจนำไปสู่การรันโค้ดบนเครื่องหลัก
1.2 CVE-2026-79994 (CVSS v4.0: 8.7) [3] เป็นช่องโหว่ในส่วนเชื่อมต่อ Unix socket ระหว่าง Sandbox กับเครื่องหลัก โค้ดอันตรายภายใน Sandbox อาจทำให้เครื่องหลักเชื่อมต่อกับ socket นอกพื้นที่ที่อนุญาต ส่งผลให้ข้อมูลหรือความสามารถที่ socket นั้นให้บริการถูกเข้าถึงโดยไม่ได้รับอนุญาต
1.3 การใช้ประโยชน์จากช่องโหว่ทั้งสองรายการต้องมีโค้ดอันตรายทำงานอยู่ภายใน Sandbox ก่อน เช่น โค้ดที่ AI coding agent ดาวน์โหลดหรือรัน ทั้งนี้ ณ วันที่ 18 กันยายน 2569 ยังไม่มีรายงานยืนยันว่าช่องโหว่ดังกล่าวถูกนำไปใช้โจมตีจริง
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ
2.1 CVE-2026-77179 ส่งผลกระทบต่อ Docker Sandboxes บน macOS ตั้งแต่เวอร์ชัน 0.28.0 จนถึงก่อน 0.42.0
2.2 CVE-2026-79994 ส่งผลกระทบต่อ Docker Sandboxes ตั้งแต่เวอร์ชัน 0.37.0 จนถึงก่อน 0.42.0 โดยประกาศของ Docker ไม่ได้ระบุว่าจำกัดเฉพาะระบบปฏิบัติการใด
3. แนวทางการแก้ไข [4]
3.1 ตรวจสอบเวอร์ชัน Docker Sandboxes ที่ใช้งาน และเร่งอัปเดตเป็น เวอร์ชัน 0.42.0 หรือใหม่กว่า
3.2 ตรวจสอบโครงการและไฟล์ที่นำเข้า Sandbox โดยเฉพาะไฟล์ที่มีข้อมูลรับรองหรือความลับ เช่น .env และหลีกเลี่ยงการให้ AI coding agent รันโค้ดหรือแพ็กเกจจากแหล่งที่ไม่เชื่อถือ
3.3 หากสงสัยว่าเคยรันโค้ดอันตรายในเวอร์ชันที่ได้รับผลกระทบ ให้ตรวจสอบการเปลี่ยนแปลงไฟล์บนเครื่องหลักและประเมินว่าข้อมูลสำคัญใดอาจถูกเข้าถึง
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้
4.1 ใช้ clone mode และหลีกเลี่ยงการเชื่อมต่อโฟลเดอร์บนเครื่องหลักเข้ากับ Sandbox แบบที่เขียนข้อมูลได้ ตามคำแนะนำของ Docker
4.2 ตรวจสอบไฟล์ในโครงการก่อนใช้ clone mode เนื่องจากโหมดดังกล่าวช่วยป้องกันการแก้ไขโครงการ แต่ไฟล์บางประเภทในโครงการยังอาจถูกอ่านจากภายใน Sandbox ได้
4.3 จำกัดการใช้งาน Sandbox กับโค้ดหรือโครงการที่ไม่เชื่อถือจนกว่าจะอัปเดตเสร็จ ทั้งนี้ มาตรการชั่วคราวไม่สามารถทดแทนการอัปเดตเวอร์ชันได้
แหล่งอ้างอิง
[1] https://dg.th/28h5nyrteo
[2] https://dg.th/dx45ayosuk
[3] https://dg.th/94yxhlrdqw
[4] https://dg.th/j29l3cbdp4