
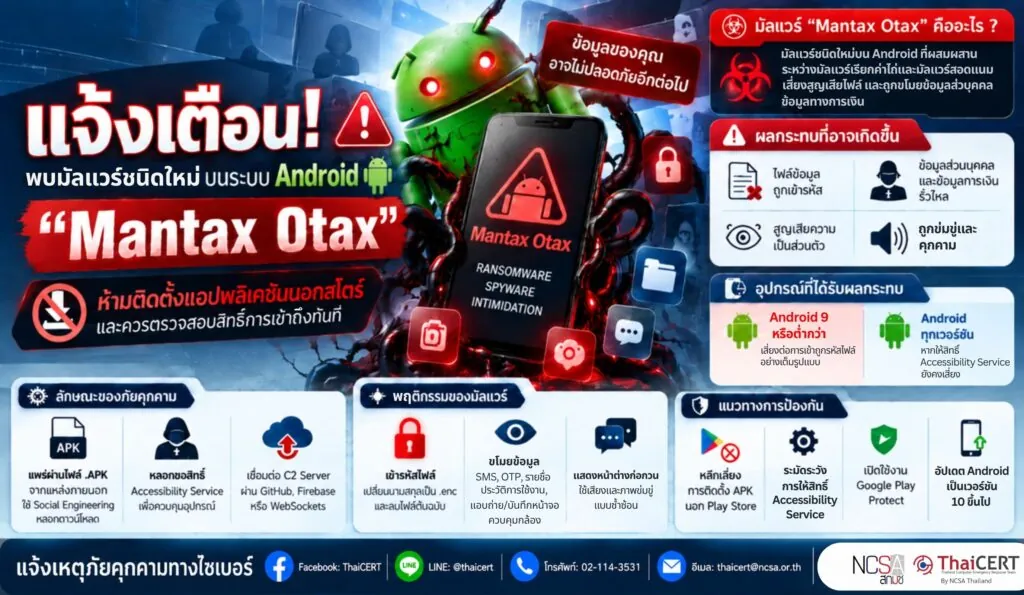
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการแพร่ระบาดของมัลแวร์ชนิดใหม่ชื่อ “Mantax Otax” บนระบบปฏิบัติการ Android ซึ่งมีการทำงานที่ผสมผสานระหว่างมัลแวร์เรียกค่าไถ่และมัลแวร์สอดแนม ก่อให้เกิดความเสี่ยงที่จะสูญเสียไฟล์ข้อมูลสำคัญในอุปกรณ์ และอาจถูกขโมยข้อมูลส่วนบุคคล ข้อมูลทางการเงินไปพร้อมกัน ผู้ที่ได้รับผลกระทบคือผู้ใช้งานระบบ Android ทุกเวอร์ชันที่ติดตั้งแอปพลิเคชันจากแหล่งที่ไม่น่าเชื่อถือและอนุญาตสิทธิ์การเข้าถึงภายในระบบของอุปกรณ์ [1]
1. ลักษณะของภัยคุกคาม
มัลแวร์ Mantax Otax ถูกแพร่กระจายผ่านไฟล์ติดตั้งแอปพลิเคชัน (.APK) จากแหล่งภายนอกที่ไม่ใช่ร้านค้าแอปพลิเคชันทางการ โดยผู้โจมตีใช้เทคนิค Social Engineering เพื่อหลอกลวงให้เหยื่อดาวน์โหลดไฟล์ เมื่อติดตั้งเสร็จสิ้น มัลแวร์จะหลอกขอสิทธิ์การเข้าถึงพิเศษของระบบ (Accessibility Service) เพื่อเข้าควบคุมอุปกรณ์ได้อย่างสมบูรณ์ จากนั้นจะทำการเชื่อมต่อกับเซิร์ฟเวอร์สั่งการและควบคุม (Command and Control Server) ผ่าน GitHub, Firebase หรือ WebSockets
2. ลักษณะการโจมตี
2.1 การเข้ารหัสไฟล์ (Ransomware Module)
– ค้นหาไฟล์ใน shared storage และเข้ารหัสด้วยคีย์ AES Specific ของเหยื่อที่รับมาจาก C2 Server
– ลบไฟล์ต้นฉบับ เปลี่ยนนามสกุลไฟล์ที่เข้ารหัสเป็น .enc
– เปลี่ยนรูปภาพในเครื่องเป็นข้อความเรียกค่าไถ่ (Ransom Note) และเปิดหน้าต่างแชตแบบเต็มหน้าจอผ่าน Firebase เพื่อขู่กรรโชกให้จ่ายเงินค่าไถ่
2.2 การสอดแนมและขโมยข้อมูล (Spyware Module)
– ขโมยรหัส PIN หน้าจอล็อกเพื่อคงสิทธิ์การเข้าถึงอุปกรณ์ (Persistent Access)
– อ่านข้อความ SMS, รหัส OTP, ประวัติการโทร, รายชื่อติดต่อ, ประวัติการท่องเว็บ, รายชื่อแอป และข้อมูลบัญชี Google
– ดักจับข้อความและโปรไฟล์ในแอปพลิเคชันแชตอย่าง WhatsApp และ Telegram
– ใช้ MediaProjection API ในการแอบถ่ายภาพหน้าจอ (Screenshots), บันทึกวิดีโอ (MP4) และสตรีมหน้าจอของเหยื่อแบบเรียลไทม์ผ่านบริการ Catbox
– แอบเปิดกล้องถ่ายรูปของเหยื่อแล้วส่งกลับไปยังเครื่องผู้โจมตี
2.3 การข่มขู่และก่อกวน (Intimidation Module)
ในเวอร์ชันล่าสุด (Version 2) มีฟีเจอร์ใช้การแสดงหน้าต่างแจ้งเตือนแบบซ้ำซ้อนตลอดเวลา แสดงภาพที่ทำให้เกิดความตกใจ และใช้ระบบแปลงข้อความเป็นเสียง (Text-to-Speech) ออกทางลำโพงเพื่อกดดันและข่มขู่เหยื่อ
3. ผลกระทบ [2]
3.1 ไฟล์ข้อมูลสูญหาย/ถูกเข้ารหัส ไม่สามารถเปิดใช้งานไฟล์สำคัญในเครื่องได้
3.2 ข้อมูลส่วนบุคคลและข้อมูลทางการเงินรั่วไหล รหัสผ่าน OTP, ข้อมูลบัญชี Google, ข้อความส่วนตัว และรูปภาพ/วิดีโอถูกส่งออกไปยังผู้โจมตี
3.3 สูญเสียความเป็นส่วนตัว แฮกเกอร์สามารถแอบดูหน้าจอและแอบใช้กล้องถ่ายรูปได้ตลอดเวลา
3.4 ถูกข่มขู่ด้วยเสียง ภาพวิดีโอ และการแสดงหน้าต่างแจ้งเตือนซ้ำซ้อนบนตัวเครื่องแบบตลอดเวลา
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ
4.1 อุปกรณ์ Android ที่ใช้งานระบบปฏิบัติการ Android 9 หรือที่เก่ากว่า จะได้รับผลกระทบจากฟีเจอร์การเข้ารหัสไฟล์ (Ransomware) อย่างเต็มรูปแบบ
4.2 อุปกรณ์ Android ทุกเวอร์ชัน หากผู้ใช้งานยินยอมให้สิทธิ์ Accessibility Service แก่แอปพลิเคชัน แปลกปลอม ยังคงเสี่ยงต่อการถูกสอดแนม ขโมยข้อมูล และก่อกวน
5. แนวทางการแก้ไขและป้องกัน
5.1 หลีกเลี่ยงการติดตั้งไฟล์ APK นอก Play Store งดดาวน์โหลดหรือติดตั้งแอปพลิเคชันจากลิงก์แปลกปลอม เว็บไซต์ภายนอก หรือข้อความหลอกลวง (Phishing)
5.2 ระมัดระวังการให้สิทธิ์ Accessibility Service ตรวจสอบและปฏิเสธการให้สิทธิ์ Accessibility Service แก่แอปพลิเคชันที่ไม่รู้จักหรือไม่น่าไว้วางใจ
5.3 เปิดใช้งาน Google Play Protect ผู้ใช้งานควรตรวจสอบให้แน่ใจว่าได้เปิดใช้งานระบบ Play Protect และได้รับการอัปเดตอย่างสม่ำเสมอ ซึ่งปัจจุบันระบบสามารถตรวจจับและป้องกันมัลแวร์ Mantax Otax ได้แล้ว
5.4 อัปเดตระบบปฏิบัติการ Android ให้เป็นเวอร์ชัน 10 ขึ้นไป เพื่อให้อุปกรณ์ได้รับการปกป้องจากระบบ Scoped Storage
แหล่งอ้างอิง
[1] https://dg.th/eb5t6h28w9
[2] https://dg.th/2xzfsqadv6