
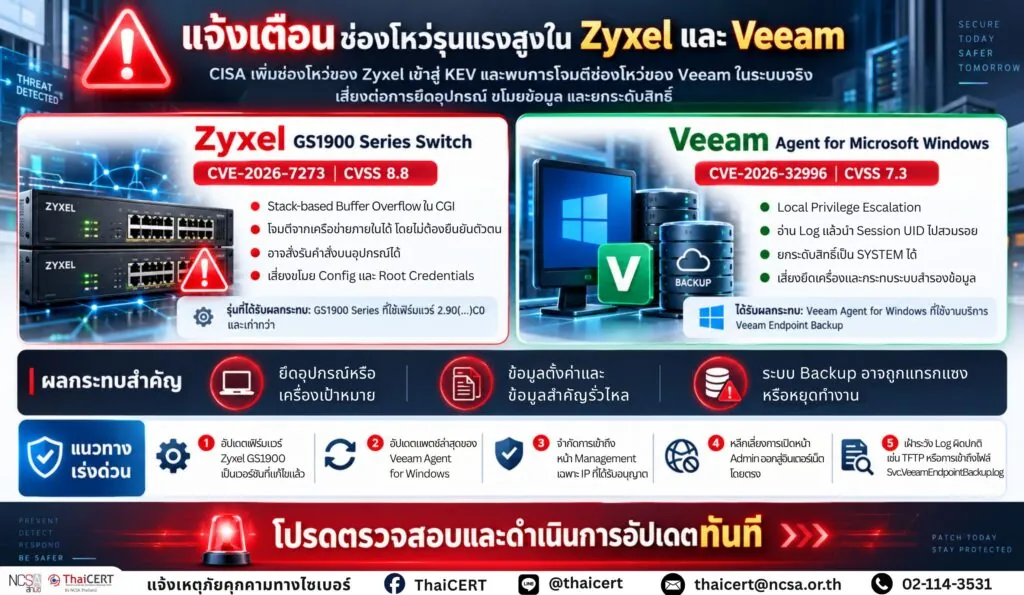
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบว่าหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) ได้เพิ่มช่องโหว่ของ Zyxel เข้าสู่บัญชีรายการช่องโหว่ที่กำลังถูกใช้งานในการโจมตี (Known Exploited Vulnerabilities – KEV) หลังพบหลักฐานว่าแฮกเกอร์กำลังมุ่งเป้าโจมตีอุปกรณ์ดังกล่าว เช่นเดียวกับช่องโหว่ของ Veeam ที่พบการโจมตีในระบบจริงเพื่อยกระดับสิทธิ์เป็น SYSTEM [1]
1. รายละเอียดช่องโหว่
1.1 Zyxel GS1900 Series Switch (CVE-2026-7273 | CVSS v3.1: 8.8) [2] ช่องโหว่ประเภท Stack-based Buffer Overflow ในโปรแกรม CGI ของเฟิร์มแวร์ ซึ่งเกิดจากการจัดการข้อมูลบัฟเฟอร์ที่ไม่ถูกต้อง ส่งผลให้ผู้โจมตีบนเครือข่ายภายใน (LAN) โดยไม่จำเป็นต้องผ่านการยืนยันตัวตน (Unauthenticated) สามารถส่งคำขอ HTTP ที่สร้างขึ้นเป็นพิเศษ (Crafted HTTP Request) เพื่อสั่งรันคำสั่งในระดับระบบปฏิบัติการ (OS Command Execution) ได้
1.2 Veeam Agent for Microsoft Windows (CVE-2026-32996 | CVSS v4.0: 7.3) [3] ช่องโหว่ประเภท Local Privilege Escalation (การยกระดับสิทธิ์ภายในเครื่อง) เกิดจากบริการ Veeam Endpoint Backup มีการจัดการเซสชันสิทธิ์สูงผ่าน gRPC Named Pipe (\.\pipe\Veeam\VAW\ServiceConnectionPipe) อย่างไม่ปลอดภัย โดยมีการบันทึกค่า Session UID ของสิทธิ์ระดับ Administrator ลงในไฟล์ Log (C:\ProgramData\Veeam\Endpoint\Svc.VeeamEndpointBackup.log) ซึ่งผู้ใช้งานทั่วไป (Standard Users) สามารถอ่านได้ ผู้โจมตีจึงสามารถคัดลอก UID ดังกล่าวไปสวมรอยเพื่อรันคำสั่งในสิทธิ์ SYSTEM ได้
2. ลักษณะการโจมตี
2.1 Zyxel (CVE-2026-7273)
– ผู้โจมตีใช้สคริปต์ภาษา Python ที่ผ่านการเข้ารหัสซ่อนโค้ดด้วย PyArmor ในการส่งคำขอ HTTP อันตรายไปยังสวิตช์ Zyxel
– เมื่อเจาะระบบสำเร็จ ผู้โจมตีจะใช้คำสั่ง TFTP (Trivial File Transfer Protocol) เพื่อดาวน์โหลดและรันสคริปต์ดึงข้อมูล (Collector Script) สำหรับขโมยข้อมูลการตั้งค่า (Configurations), รหัสผ่าน Root ที่ผ่านการแฮช (Hashed Root Credentials) และข้อมูลการเชื่อมต่อเครือข่ายออกไป
2.2 Veeam (CVE-2026-32996)
– ผู้โจมตีจำเป็นต้องมีสิทธิ์เข้าถึงเครื่องเป้าหมายในระดับท้องถิ่น (Local Access) ก่อน จากนั้นจะทำการอ่านไฟล์ Log ของ Veeam เพื่อคัดลอกรหัส Session UID ของบัญชีผู้ดูแลระบบ
– นำรหัส UID ที่ได้ไปสวมรอยสิทธิ์เพื่อสั่งรันคำสั่งหรือโปรแกรมอันตรายด้วยสิทธิ์สูงสุดของระบบ (SYSTEM)
3. ผลกระทบ
3.1 Zyxel สวิตช์เสี่ยงต่อการถูกขโมยข้อมูลการตั้งค่าเครือข่าย รหัสผ่านผู้ดูแลระบบระดับ Root รวมถึงอาจถูกใช้เป็นจุดเข้าถึงแรก (Initial Access) ในการลักลอบแทรกซึมลึกเข้าสู่เครือข่ายภายในองค์กร
3.2 Veeam ผู้ใช้งานระดับทั่วไปภายในเครื่องสามารถยกระดับสิทธิ์ตนเองเป็น SYSTEM (สิทธิ์สูงสุดบน Windows) ส่งผลให้สามารถยึดและควบคุมเครื่องได้อย่างสมบูรณ์ หรือเข้าแทรกแซงและปิดการทำงานของระบบสำรองข้อมูล (Backup System) ได้
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ [4]
4.1 Zyxel GS1900 Series Switch (ทุกรุ่นที่ใช้เฟิร์มแวร์เวอร์ชัน 2.90(…)C0 และเก่ากว่า):
– GS1900-8 (เวอร์ชัน 2.90(AAHH.1)C0 และเก่ากว่า)
– GS1900-8HP (เวอร์ชัน 2.90(AAHI.1)C0 และเก่ากว่า)
– GS1900-10HP (เวอร์ชัน 2.90(AAZI.1)C0 และเก่ากว่า)
– GS1900-16 (เวอร์ชัน 2.90(AAHJ.1)C0 และเก่ากว่า)
– GS1900-24 (เวอร์ชัน 2.90(AAHL.1)C0 และเก่ากว่า)
– GS1900-24E (เวอร์ชัน 2.90(AAHK.1)C0 และเก่ากว่า)
– GS1900-24EP (เวอร์ชัน 2.90(ABTO.1)C0 และเก่ากว่า)
– GS1900-24HPv2 (เวอร์ชัน 2.90(ABTP.1)C0 และเก่ากว่า)
– GS1900-48 (เวอร์ชัน 2.90(AAHN.1)C0 และเก่ากว่า)
– GS1900-48HPv2 (เวอร์ชัน 2.90(ABTQ.1)C0 และเก่ากว่า)
4.2 Veeam Agent for Microsoft Windows (เวอร์ชันที่มีการใช้งานบริการ Veeam Endpoint Backup)
5. แนวทางการแก้ไขและป้องกัน
5.1 Zyxel GS1900 Series: ให้ผู้ดูแลระบบเร่งอัปเดตเฟิร์มแวร์เป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว ดังนี้
– GS1900-8 เป็นเวอร์ชัน 2.90(AAHH.2)C0
– GS1900-8HP เป็นเวอร์ชัน 2.90(AAHI.2)C0
– GS1900-10HP เป็นเวอร์ชัน 2.90(AAZI.2)C0
– GS1900-16 เป็นเวอร์ชัน 2.90(AAHJ.2)C0
– GS1900-24 เป็นเวอร์ชัน 2.90(AAHL.2)C0
– GS1900-24E เป็นเวอร์ชัน 2.90(AAHK.2)C0
– GS1900-24EP เป็นเวอร์ชัน 2.90(ABTO.2)C0
– GS1900-24HPv2 เป็นเวอร์ชัน 2.90(ABTP.2)C0
– GS1900-48 เป็นเวอร์ชัน 2.90(AAHN.2)C0
– GS1900-48HPv2 เป็นเวอร์ชัน 2.90(ABTQ.2)C0
5.2 Veeam Agent for Windows: ตรวจสอบและอัปเดตแพตช์ล่าสุดจากผู้พัฒนา (Veeam) เพื่อแก้ไขปัญหาการแคช Session UID และการจำกัดสิทธิ์อ่านไฟล์ Log
5.3 มาตรการป้องกันเพิ่มเติม
– จำกัดการเข้าถึงหน้าต่างบริหารจัดการ (Management Interface) ของสวิตช์ Zyxel ให้เข้าถึงได้เฉพาะจาก IP Address ที่ได้รับอนุญาตเท่านั้น (Access Control List – ACL)
– หลีกเลี่ยงการเปิดเชื่อมต่อหน้าต่างบริหารจัดการอุปกรณ์ออกสู่เครือข่ายอินเทอร์เน็ตสาธารณะโดยตรง
– เฝ้าระวังและตรวจสอบไฟล์บันทึกระบบ (Log) เพื่อตรวจจับพฤติกรรมผิดปกติ เช่น การเรียกใช้งานสคริปต์ผ่าน TFTP หรือการขอเข้าถึงไฟล์ Svc.VeeamEndpointBackup.log โดยผู้ใช้ที่ไม่ได้รับอนุญาต
แหล่งอ้างอิง
[1] https://dg.th/45y8xhtuw3
[2] https://dg.th/qsijg1k37a
[3] https://dg.th/zos4wf05k2
[4] https://dg.th/a4yjxcfqgr