
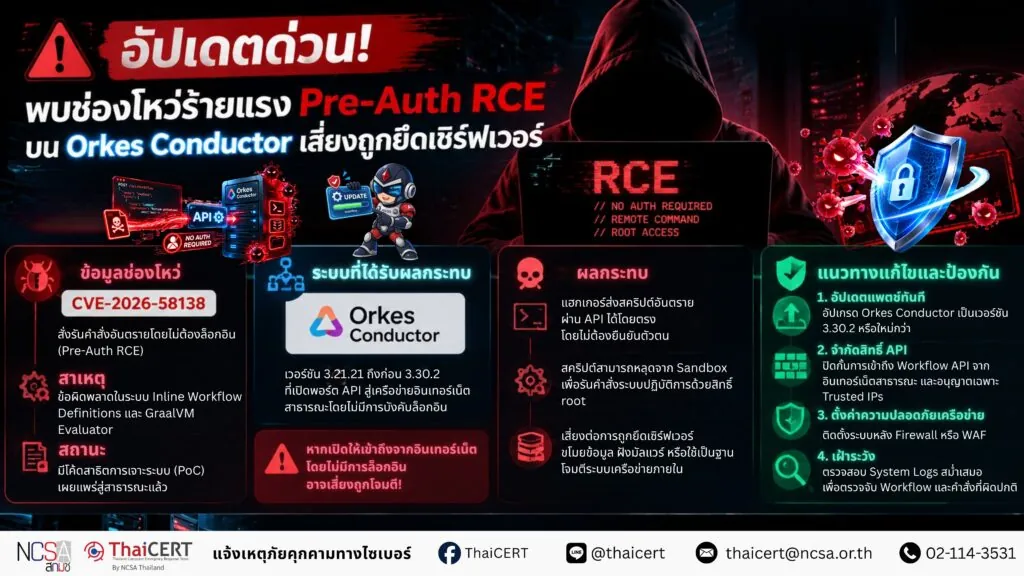
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีที่อาศัยช่องโหว่บนซอฟต์แวร์ Orkes Conductor ซึ่งเป็น Open Source Framework ที่ใช้ในการจัดการ Microservices และ Workflow โดยช่องโหว่ดังกล่าวทำให้แฮกเกอร์สามารถเรียกใช้คำสั่ง โดยไม่ต้องผ่านกระบวนการตรวจสอบสิทธิ์ [1]
1. รายละเอียดช่องโหว่
CVE-2026-58138 (CVSS v3.1 : 9.3)[2] เป็นช่องโหว่ที่ทำให้แฮกเกอร์สามารถสั่งรันคำสั่งอันตรายโดยไม่ต้องล็อกอินผ่านระบบ สาเหตุเกิดจากระบบประมวลผลคำสั่งในเวิร์กโฟลว์ (Inline Workflow Definitions) ที่ส่งเข้ามาทาง API ทำงานผิดพลาด และนำโค้ดอันตรายไปทำงาน ช่องโหว่นี้ยังครอบคลุมไปถึง Task ประเภท LAMBDA, DO_WHILE, และ SWITCH ที่ใช้ GraalVM evaluator เช่นเดียวกัน นอกจากนี้ยังมีโค้ดสาธิตวิธีเจาะระบบ (PoC) เผยแพร่ต่อสาธารณะ ส่งผลให้ผู้ไม่หวังดีสามารถนำไปใช้โจมตีระบบที่ยังไม่ได้แก้ไขได้ [3]
2. ผลิตภัณฑ์หรือระบบที่ได้รับผลกระทบ
ซอฟต์แวร์ Orkes Conductor ตั้งแต่ Versions 3.21.21 จนถึงก่อน Versions 3.30.2 มีความเสี่ยงเนื่องจากเซิร์ฟเวอร์มีการเปิดพอร์ตให้ API ของเวิร์กโฟลว์สามารถเข้าถึงได้โดยตรงจากเครือข่ายอินเทอร์เน็ตสาธารณะ และค่าเริ่มต้นของระบบไม่ได้บังคับให้มีการตรวจสอบสิทธิ์
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีสามารถส่งคำสั่งที่ฝังสคริปต์อันตราย (เช่น JavaScript หรือ Python) เข้าสู่ API ของเวิร์กโฟลว์ได้โดยตรง โดยไม่ต้องผ่านการล็อกอินเข้าสู่ระบบ
3.2 ระบบมีการตั้งค่าตัวประมวลผลบน GraalVM ด้วยคำสั่ง HostAccess.ALL ทำให้ปิดการทำงานของระบบกักกันความปลอดภัย (Sandbox) ส่งผลให้โค้ดแปลกปลอมสามารถเจาะผ่าน Java Runtime เข้าไปสั่งการระบบปฏิบัติการ (OS Commands) ได้ทันที
3.3 โปรเซสการทำงานของ Conductor ส่วนใหญ่มักประมวลผลด้วยสิทธิ์สูงสุด (root) ทำให้คำสั่งอันตรายได้รับสิทธิ์สูงสุดไปด้วยโดยอัตโนมัติ
3.4 แฮกเกอร์สามารถเข้ายึดครองเซิร์ฟเวอร์ ขโมยข้อมูลสำคัญ ติดตั้งมัลแวร์ หรือใช้เครื่องดังกล่าวเป็นฐานเพื่อเข้าสู่ระบบเครือข่ายส่วนอื่นของหน่วยงานได้
4. แนวทางการป้องกันและลดความเสี่ยง
4.1 ผู้ดูแลระบบควรอัปเดตแพตช์ Orkes Conductor ให้เป็นเวอร์ชัน 3.30.2 หรือเวอร์ชันที่ใหม่กว่า
4.2 ปิดกั้นหรือจำกัดการเข้าถึง API Endpoint ของเวิร์กโฟลว์จากภายนอกเครือข่าย อนุญาตให้เข้าถึงได้เฉพาะ IP Address ที่เชื่อถือได้เท่านั้น
4.3 ตรวจสอบว่าระบบ Conductor ถูกติดตั้งอยู่หลัง Firewall หรือ WAF และต้องไม่เปิดบริการให้สามารถเข้าถึงได้โดยตรงจากอินเทอร์เน็ตสาธารณะ
4.4 ตรวจสอบ Log การทำงาน อย่างสม่ำเสมอ เพื่อค้นหาการส่งเวิร์กโฟลว์ที่น่าสงสัย และการเรียกใช้คำสั่งที่ไม่ได้รับอนุญาต
แหล่งอ้างอิง
[1] https://dg.th/jhivo6sqtm
[2] https://dg.th/ihtsp42xmj
[3] https://dg.th/er6bhu4a9i