
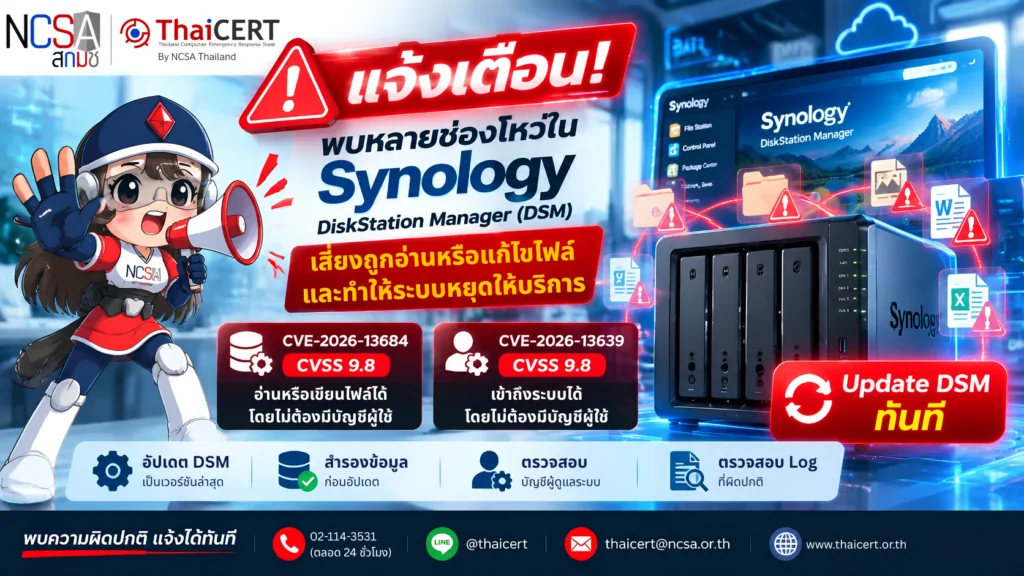
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามรายงานช่องโหว่หลายรายการใน Synology DiskStation Manager (DSM) ซึ่งเป็นระบบปฏิบัติการสำหรับอุปกรณ์จัดเก็บข้อมูล Synology NAS โดยช่องโหว่อาจเปิดโอกาสให้ผู้โจมตีจากภายนอกอ่านหรือแก้ไขไฟล์บนอุปกรณ์ เข้าถึงข้อมูลบางส่วน หรือทำให้ระบบหยุดให้บริการได้ ช่องโหว่ดังกล่าวส่งผลกระทบต่อ DSM เวอร์ชัน 7.2, 7.3 และ 7.4 โดยมีช่องโหว่ระดับวิกฤต 2 รายการ ได้แก่ CVE-2026-13684 และ CVE-2026-13639 ซึ่งผู้โจมตีสามารถใช้ประโยชน์ได้โดยไม่ต้องมีบัญชีผู้ใช้ Synology ได้เผยแพร่เวอร์ชันที่แก้ไขแล้ว ผู้ดูแลระบบจึงควรตรวจสอบและอัปเดตโดยเร่งด่วน [1]
1. รายละเอียดช่องโหว่ [2]
1.1 CVE-2026-13684 (CVSS v3.1: 9.8)[3] เป็นช่องโหว่จากการเข้ารหัสหรือจัดการข้อมูลขาออกในส่วน SCGI ไม่เหมาะสม ผู้โจมตีจากภายนอกที่ไม่มีบัญชีผู้ใช้อาจอ่านหรือเขียนไฟล์บนอุปกรณ์ และทำให้ระบบหยุดให้บริการได้
1.2 CVE-2026-13639 (CVSS v3.1: 9.8)[4] เป็นช่องโหว่ในกระบวนการเข้าสู่ระบบที่มีค่าความไม่แน่นอนสำหรับการรักษาความปลอดภัยไม่เพียงพอ ผู้โจมตีจากภายนอกที่ไม่มีบัญชีผู้ใช้อาจอ่านหรือเขียนไฟล์บนอุปกรณ์ และทำให้ระบบหยุดให้บริการได้
1.3 CVE-2026-13673 (CVSS v3.1: 8.8)[5] เป็นช่องโหว่จากการกำหนดสิทธิ์ให้ทรัพยากรสำคัญใน LDAP API ไม่เหมาะสม ผู้โจมตีที่มีบัญชีผู้ใช้อยู่แล้วอาจอ่านหรือเขียนไฟล์ และทำให้ระบบหยุดให้บริการได้
1.4 CVE-2026-6205 (CVSS v3.1: 8.1)[6] เป็นช่องโหว่จากการควบคุมชื่อหรือตำแหน่งไฟล์ผ่าน Upload API ไม่เหมาะสม ผู้โจมตีที่มีบัญชีผู้ใช้อยู่แล้วอาจเขียนไฟล์ไปยังตำแหน่งที่ไม่ได้รับอนุญาต และทำให้ระบบหยุดให้บริการได้
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ
ช่องโหว่ส่งผลกระทบต่อ Synology DiskStation Manager ดังนี้
– DSM 7.4 ที่ยังไม่ได้อัปเดตเป็นเวอร์ชัน 7.4-90075 หรือใหม่กว่า
– DSM 7.3 ที่ยังไม่ได้อัปเดตเป็นเวอร์ชัน 7.3.2-86009-4 หรือใหม่กว่า
– DSM 7.2.2 ที่ยังไม่ได้อัปเดตเป็นเวอร์ชัน 7.2.2-72806-9 หรือใหม่กว่า
– DSM 7.2.1 ที่ยังไม่ได้อัปเดตเป็นเวอร์ชัน 7.2.1-69057-12 หรือใหม่กว่า
3. แนวทางการแก้ไข
3.1 ตรวจสอบเวอร์ชัน DSM บนอุปกรณ์ Synology NAS ทุกเครื่องภายในหน่วยงาน โดยสามารถตรวจสอบได้จากหน้าบริหารจัดการ DSM ในเมนู Control Panel > Update & Restore
3.2 เร่งอัปเดต DSM ให้ตรงกับเวอร์ชันที่ใช้งาน ดังนี้
– สำหรับ DSM 7.4 ให้อัปเดตเป็นเวอร์ชัน 7.4-90075 หรือใหม่กว่า
– สำหรับ DSM 7.3 ให้อัปเดตเป็นเวอร์ชัน 7.3.2-86009-4 หรือใหม่กว่า
– สำหรับ DSM 7.2.2 ให้อัปเดตเป็นเวอร์ชัน 7.2.2-72806-9 หรือใหม่กว่า
– สำหรับ DSM 7.2.1 ให้อัปเดตเป็นเวอร์ชัน 7.2.1-69057-12 หรือใหม่กว่า
3.3 สำรองข้อมูลและค่าการตั้งค่าที่สำคัญก่อนดำเนินการอัปเดต พร้อมตรวจสอบความสมบูรณ์ของข้อมูลสำรองและความพร้อมในการกู้คืนระบบ
3.4 หลังอัปเดต ให้ตรวจสอบหมายเลขเวอร์ชันและสถานะการติดตั้ง พร้อมทดสอบการเข้าถึงไฟล์ บริการ LDAP การอัปโหลดไฟล์ ระบบแชร์ข้อมูล และบริการสำคัญที่ทำงานบนอุปกรณ์
3.5 ตรวจสอบบัญชีผู้ใช้งานและบัญชีผู้ดูแลระบบ หากพบบัญชีที่ไม่รู้จัก การเพิ่มสิทธิ์ หรือการเปลี่ยนแปลงค่าระบบโดยไม่มีเหตุผล ให้ระงับบัญชีดังกล่าวและดำเนินการตรวจสอบทันที
3.6 ตรวจสอบ Log เพื่อค้นหาการเข้าสู่ระบบจาก IP Address ที่ไม่รู้จัก ความพยายามเข้าสู่ระบบจำนวนมาก การเข้าถึงหรือแก้ไขไฟล์ผิดปกติ การอัปโหลดไฟล์ที่ไม่ทราบแหล่งที่มา และเหตุการณ์ที่ทำให้บริการหยุดทำงาน
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที
4.1 ปิดการเข้าถึงหน้าบริหารจัดการ DSM จากอินเทอร์เน็ตโดยตรง และอนุญาตให้เข้าถึงผ่าน VPN หรือเครือข่ายสำหรับผู้ดูแลระบบที่เชื่อถือได้เท่านั้น
4.2 ตรวจสอบ Router, Firewall และการตั้งค่า Port Forwarding เพื่อปิดพอร์ตที่เชื่อมต่อมายัง Synology NAS จากอินเทอร์เน็ตโดยไม่มีความจำเป็น
4.3 จำกัดการเข้าถึง DSM และบริการที่เกี่ยวข้องให้เหลือเฉพาะ IP Address หรือเครือข่ายที่ได้รับอนุญาต
4.4 ปิดบริการ LDAP, Upload API, Sharing API หรือบริการที่ไม่จำเป็นต่อการใช้งานเป็นการชั่วคราว หลังจากประเมินผลกระทบต่อการดำเนินงานแล้ว
4.5 เปิดใช้งานการยืนยันตัวตนหลายปัจจัยสำหรับบัญชีผู้ดูแลระบบ และปิดใช้งานบัญชีเริ่มต้นหรือบัญชีที่ไม่มีความจำเป็น
4.6 เพิ่มการเฝ้าระวัง Log การเข้าสู่ระบบ การอัปโหลดไฟล์ การสร้างลิงก์แชร์ การแก้ไขไฟล์ และการเปลี่ยนแปลงค่าระบบ พร้อมจัดเก็บ Log ให้เพียงพอต่อการตรวจสอบย้อนหลัง
4.7 หากพบพฤติกรรมน่าสงสัย ให้แยกอุปกรณ์ออกจากเครือข่ายส่วนที่ไม่จำเป็น เก็บรักษา Log และหลักฐานที่เกี่ยวข้อง และเข้าสู่กระบวนการตรวจสอบเหตุการณ์ทันที
ทั้งนี้ มาตรการข้างต้นเป็นเพียงมาตรการชั่วคราว ไม่สามารถทดแทนการอัปเดต DSM เป็นเวอร์ชันที่ได้รับการแก้ไขแล้วได้
แหล่งอ้างอิง
[1] https://dg.th/43aoymijfp
[2] https://dg.th/hpse9q5u7v
[3] https://dg.th/ns4iy8c6kq
[4] https://dg.th/8b4f6dxn2r
[5] https://dg.th/4olk06jr3e
[6] https://dg.th/cv70gkblxi