
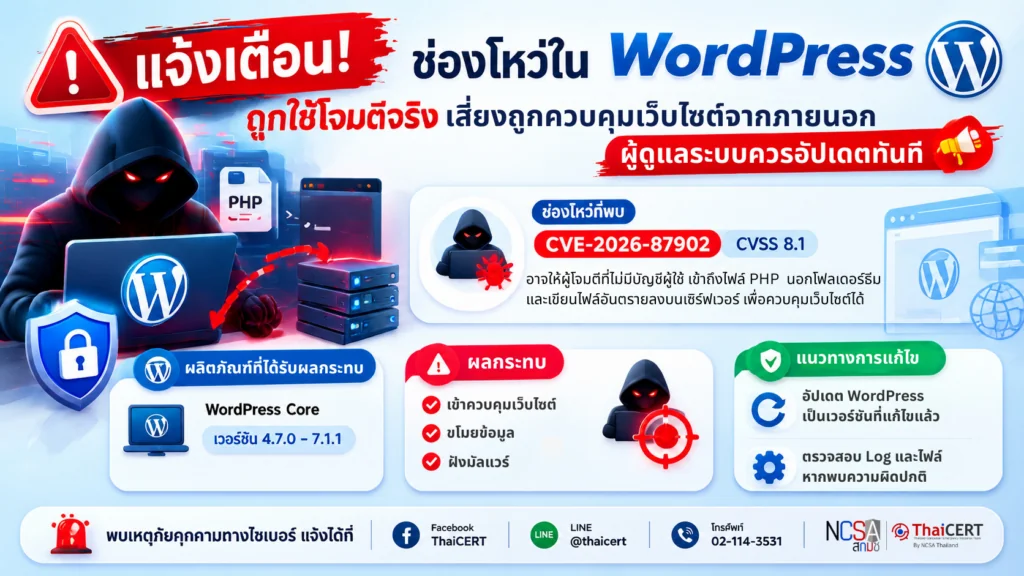
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีช่องโหว่ใน WordPress เป็นช่องโหว่ประเภท Local File Inclusion (LFI) ที่อาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถเรียกใช้โค้ดจากไฟล์ PHP ภายในระบบได้ และภายใต้เงื่อนไขบางประการอาจนำไปสู่การ Remote Code Execution (RCE) หรือการสั่งรันคำสั่งบนเครื่องแม่ข่าย [1]
1. รายละเอียดของช่องโหว่
CVE-2026-87902 (CVSS v3.1: 8.1)[2] เป็นช่องโหว่ประเภท Local File Inclusion (LFI) ใน WordPress Core ซึ่งเกิดจากการตรวจสอบและควบคุมการเรียกใช้งานไฟล์ภายในระบบไม่เหมาะสม ส่งผลให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนอาจสามารถใช้ช่องโหว่เพื่อให้ระบบนำไฟล์ PHP ภายในเครื่องแม่ข่ายที่ถูกกำหนดขึ้นมาเข้าสู่กระบวนการประมวลผลได้ หากระบบมีเงื่อนไขที่เกี่ยวข้อง เช่น การตั้งค่าเซิร์ฟเวอร์และ Theme ที่ใช้งานอยู่รองรับรูปแบบการโจมตีดังกล่าว ผู้โจมตีอาจสามารถนำโค้ดอันตรายเข้าสู่กระบวนการทำงานของ WordPress และนำไปสู่การ Remote Code Execution (RCE) ทำให้สามารถดำเนินการคำสั่งบนเครื่องแม่ข่ายที่ได้รับผลกระทบได้
2. ระบบที่ได้รับผลกระทบ
2.1 WordPress Core เวอร์ชัน ก่อนหน้า 7.1.2
2.2 เว็บไซต์ที่ใช้งาน WordPress และยังไม่ได้ติดตั้งแพตช์ความปลอดภัยล่าสุด
2.3 ระบบ WordPress ที่มีการติดตั้ง Theme หรือ Plugin ที่มีความเกี่ยวข้องกับการโหลดหรือประมวลผลไฟล์ PHP ควรได้รับการตรวจสอบเพิ่มเติม
2.4 ระบบเว็บไซต์ที่เปิดให้บริการบนอินเทอร์เน็ต (Internet-facing WordPress) ควรได้รับการตรวจสอบเป็นลำดับแรก เนื่องจากมีความเสี่ยงต่อการถูกสแกนและโจมตีจากภายนอก
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนอาจสามารถเรียกใช้ไฟล์ PHP ภายในระบบที่ไม่ได้รับอนุญาตได้
3.2 อาจนำไปสู่การรันคำสั่งบนเครื่องแม่ข่าย (Remote Code Execution) หากระบบมีเงื่อนไขที่เอื้อต่อการโจมตี
3.3 ผู้โจมตีอาจสามารถติดตั้ง Web Shell, มัลแวร์ หรือแก้ไขไฟล์เว็บไซต์เพื่อควบคุมระบบจากภายนอก
3.4 อาจส่งผลให้ข้อมูลเว็บไซต์ ข้อมูลผู้ใช้งาน หรือข้อมูลสำคัญภายในระบบถูกเข้าถึงหรือแก้ไขโดยไม่ได้รับอนุญาต
3.5 ผู้โจมตีอาจใช้เว็บไซต์ที่ถูกยึดเป็นฐานในการโจมตีต่อเนื่อง เช่น กระจายมัลแวร์ ส่งสแปม หรือใช้เป็นส่วนหนึ่งของโครงสร้างโจมตีอื่น
4. แนวทางการแก้ไขและลดความเสี่ยง [3]
4.1 ตรวจสอบเวอร์ชัน WordPress Core ที่ใช้งานอยู่ภายในหน่วยงาน
4.2 หากใช้งาน WordPress เวอร์ชันก่อนหน้า 7.1.2 ให้ดำเนินการอัปเดตเป็น WordPress 7.1.2 หรือเวอร์ชันล่าสุด
4.3 ตรวจสอบและอัปเดต Theme และ Plugin ที่ติดตั้งให้เป็นเวอร์ชันล่าสุด และลบ Plugin ที่ไม่ได้ใช้งาน
4.4 ตรวจสอบ Log ของ Web Server, WordPress และระบบที่เกี่ยวข้อง เพื่อค้นหาพฤติกรรมผิดปกติ
4.5 ตรวจสอบไฟล์ภายในเว็บไซต์ เช่น ไฟล์ PHP, Theme, Plugin และ Upload Directory เพื่อค้นหา Web Shell หรือไฟล์ที่ถูกเพิ่มเข้ามาโดยไม่ได้รับอนุญาต
4.6 ตรวจสอบบัญชีผู้ดูแลระบบ WordPress (Administrator Account) และเปลี่ยนรหัสผ่านหากพบพฤติกรรมผิดปกติ พร้อมเปิดใช้งาน Multi-Factor Authentication (MFA)
4.7 จำกัดการเข้าถึงหน้า Admin ของ WordPress เช่น จำกัด IP Address, ใช้งาน Web Application Firewall (WAF) หรือมาตรการควบคุมการเข้าถึงเพิ่มเติม
4.8 สำรองข้อมูลเว็บไซต์และฐานข้อมูล พร้อมทดสอบกระบวนการกู้คืนระบบ เพื่อรองรับกรณีเกิดเหตุการณ์ด้านความมั่นคงปลอดภัย
แหล่งอ้างอิง
[1] https://dg.th/uaskjmepon
[2] https://dg.th/7hrou1g9f3
[3] https://dg.th/dc2z6sngat