
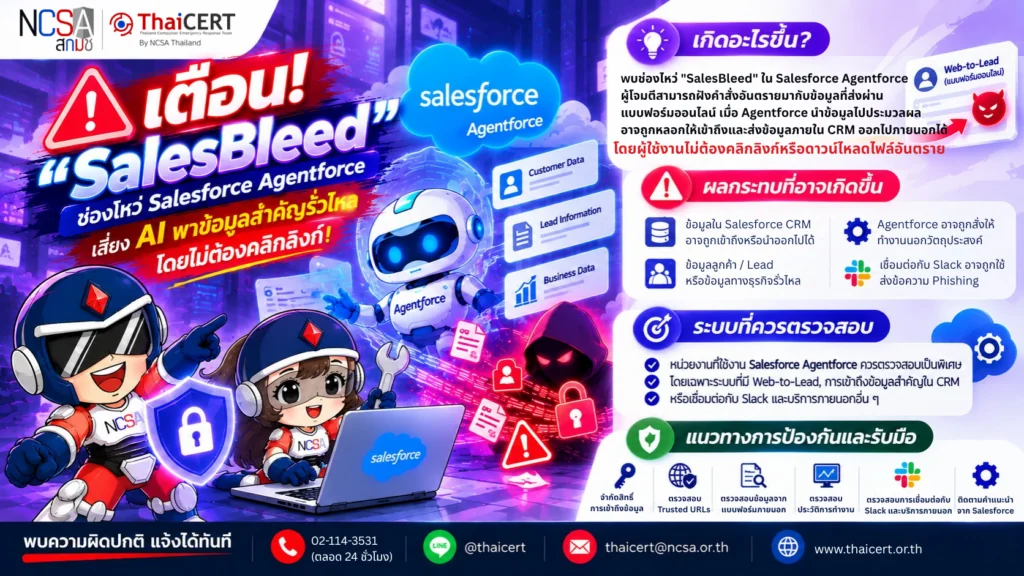
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามรายงานช่องโหว่ “SalesBleed” ที่เกี่ยวข้องกับ Salesforce Agentforce ซึ่งเป็นระบบ AI สำหรับช่วยทำงานร่วมกับข้อมูลใน Salesforce CRM
โดยพบว่าผู้โจมตีสามารถฝังคำสั่งอันตรายมากับข้อมูลที่ส่งผ่านแบบฟอร์มออนไลน์ เมื่อ Agentforce นำข้อมูลดังกล่าวไปประมวลผล อาจถูกหลอกให้เข้าถึงและส่งข้อมูลภายใน CRM ออกไปภายนอกได้ โดยผู้ใช้งาน ไม่จำเป็นต้องคลิกลิงก์หรือดาวน์โหลดไฟล์อันตราย[1]
Salesforce ได้ดำเนินการแก้ไขช่องทางการโจมตีที่ได้รับรายงานแล้ว หน่วยงานที่ใช้งาน Agentforce ควรตรวจสอบการตั้งค่าและสิทธิ์การเข้าถึงข้อมูล เพื่อป้องกันการโจมตีในลักษณะใกล้เคียงกัน
1. รายละเอียดภัยคุกคาม
ผู้โจมตีสามารถส่งข้อมูลที่แฝง คำสั่งหลอก AI ผ่านแบบฟอร์ม Web-to-Lead ของ Salesforce เมื่อข้อมูลถูกบันทึกเข้าสู่ระบบและพนักงานเรียก Agentforce มาช่วยตรวจสอบ AI อาจประมวลผลคำสั่งที่ซ่อนอยู่และดำเนินการตามคำสั่งของผู้โจมตี
นักวิจัยพบว่าการโจมตีสามารถทำให้ Agentforce เข้าถึงข้อมูลภายใน CRM ตามสิทธิ์ที่ได้รับ และส่งข้อมูลออกไปยังระบบภายนอกได้ นอกจากนี้ ยังพบความเสี่ยงจาก Agentforce ที่เชื่อมต่อกับ Slack ซึ่งอาจถูกนำไปใช้ส่งข้อความ Phishing ภายในหน่วยงานได้
2. ผลกระทบที่อาจเกิดขึ้น
– ข้อมูลภายใน Salesforce CRM อาจถูกเข้าถึงหรือนำออกไปโดยไม่ได้รับอนุญาต
– ข้อมูลลูกค้า ข้อมูล Lead หรือข้อมูลทางธุรกิจที่ Agent มีสิทธิ์เข้าถึงอาจได้รับผลกระทบ
– Agentforce อาจถูกสั่งให้ทำงานนอกเหนือจากวัตถุประสงค์ที่กำหนดไว้
– การเชื่อมต่อกับบริการอื่น เช่น Slack อาจถูกนำไปใช้ส่งข้อความหลอกลวงภายในหน่วยงาน
3. ระบบที่ควรตรวจสอบ[2]
หน่วยงานที่ใช้งาน Salesforce Agentforce ควรตรวจสอบเป็นพิเศษ หากมีการใช้งาน Web-to-Lead รับข้อมูลจากบุคคลภายนอก, ให้ Agentforce เข้าถึงข้อมูลสำคัญใน CRM หรือเชื่อมต่อ Agentforce กับ Slack และบริการภายนอกอื่น ๆ
4. แนวทางการป้องกันและรับมือ
4.1 จำกัดสิทธิ์ Agentforce ให้ AI เข้าถึงเฉพาะข้อมูลที่จำเป็นต่อการทำงาน และหลีกเลี่ยงการให้สิทธิ์เข้าถึงข้อมูลสำคัญเกินความจำเป็น
4.2 ตรวจสอบ Trusted URLs อนุญาตให้ Agentforce เชื่อมต่อเฉพาะเว็บไซต์หรือโดเมนที่หน่วยงานเชื่อถือและจำเป็นต่อการใช้งานเท่านั้น
4.3 ตรวจสอบข้อมูลจากแบบฟอร์มภายนอก เฝ้าระวังข้อมูล Web-to-Lead หรือข้อมูลจากบุคคลภายนอกที่มีข้อความ ลิงก์ หรือคำสั่งผิดปกติ ก่อนนำไปประมวลผลด้วย AI
4.4 ตรวจสอบประวัติการทำงานของ Agentforce การเข้าถึงข้อมูลหรือการเชื่อมต่อออกไปยังระบบภายนอกที่ผิดปกติ โดยเฉพาะกรณีที่ Agent เข้าถึงข้อมูลจำนวนมากหรือข้อมูลที่ไม่เกี่ยวข้องกับงาน
4.5 ตรวจสอบการเชื่อมต่อกับ Slack และบริการภายนอก โดยจำกัดสิทธิ์ในการส่งข้อความหรือดำเนินการแทนผู้ใช้งาน และควรกำหนดให้การดำเนินการที่สำคัญต้องได้รับการยืนยันจากผู้ใช้ก่อน
4.6 ติดตามคำแนะนำจาก Salesforce อย่างสม่ำเสมอ ตรวจสอบการตั้งค่า Agentforce และมาตรการรักษาความปลอดภัยให้เป็นไปตามคำแนะนำล่าสุดของ Salesforce
อ้างอิง
[1] https://dg.th/p9kcx7bosn
[2] https://dg.th/gqubd56yk1