
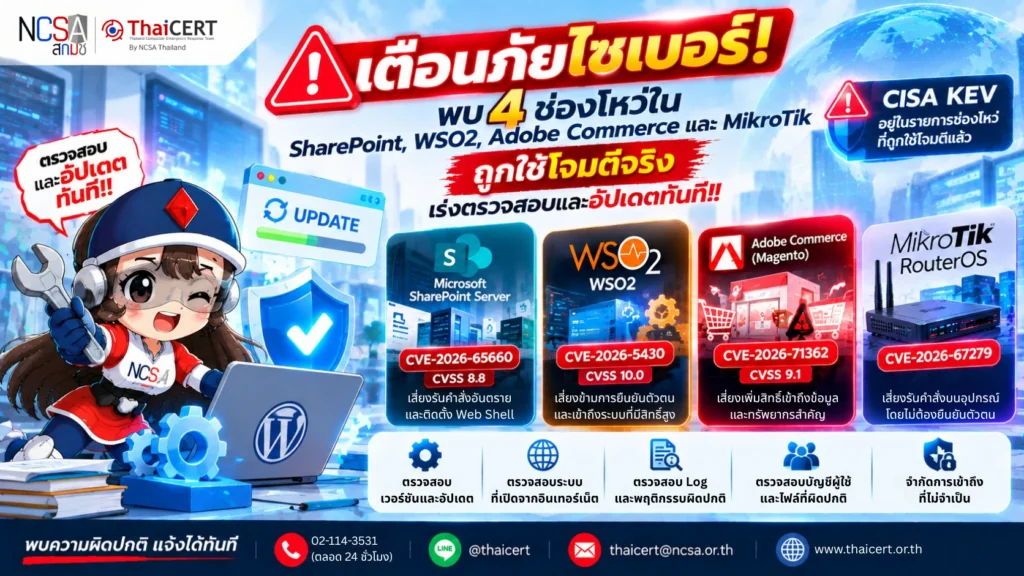
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานว่าช่องโหว่ใน Microsoft SharePoint, WSO2, Adobe Commerce/Magento และ MikroTik RouterOS ถูกนำไปใช้โจมตีระบบจริง และได้รับการเพิ่มเข้าสู่รายการช่องโหว่ที่ถูกใช้โจมตี (Known Exploited Vulnerabilities: KEV) ของ CISA แล้ว[1]
ช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีเข้าถึงระบบโดยไม่ได้รับอนุญาต รันคำสั่งอันตราย ขโมยหรือแก้ไขข้อมูล และในบางกรณีอาจนำไปสู่การควบคุมระบบได้ ผู้ดูแลระบบจึงควรตรวจสอบผลิตภัณฑ์ที่ใช้งานและติดตั้งอัปเดตด้านความปลอดภัยโดยเร่งด่วน
1. รายละเอียดช่องโหว่
1.1 CVE-2026-65660 – Microsoft SharePoint Server (CVSS v3.1: 8.8)
ช่องโหว่นี้อาจทำให้ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบในระดับต่ำสามารถรันโค้ดบน SharePoint Server ได้ โดยมีรายงานว่าช่องโหว่นี้ถูกนำไปใช้โจมตีจริง และพบความพยายามติดตั้ง Web Shell เพื่อคงช่องทางสำหรับกลับเข้ามาเข้าถึงระบบภายหลัง[2]
1.2 CVE-2026-5430 – WSO2 (CVSS v3.1: 10.0)
ช่องโหว่นี้อาจทำให้ผู้โจมตีข้ามขั้นตอนการยืนยันตัวตน และเข้าถึงระบบหรือบัญชีที่มีสิทธิ์สูงโดยไม่ได้รับอนุญาต ส่งผลให้ข้อมูลและระบบสำคัญขององค์กรมีความเสี่ยง[3]
1.3 CVE-2026-71362 – Adobe Commerce และ Magento (CVSS v3.1: 9.1)
เป็นช่องโหว่ด้านการตรวจสอบสิทธิ์ ซึ่งอาจทำให้ผู้โจมตีเพิ่มระดับสิทธิ์และเข้าถึงข้อมูลหรือทรัพยากรสำคัญโดยไม่ได้รับอนุญาต โดยไม่จำเป็นต้องให้ผู้ใช้งานดำเนินการใดเพิ่มเติม และมีรายงานว่าถูกนำไปใช้โจมตีจริงแล้ว[4]
1.4 CVE-2026-67279 – MikroTik RouterOS
เป็นช่องโหว่ในกระบวนการทำงานของ SSH ซึ่งอาจทำให้ผู้โจมตีที่ยังไม่ผ่านการยืนยันตัวตนสามารถส่งคำสั่งไปยังอุปกรณ์ที่ได้รับผลกระทบได้ และมีรายงานการนำไปใช้ร่วมกับช่องโหว่อื่นเพื่อโจมตี MikroTik RouterOS[5]
2. ผลกระทบที่อาจเกิดขึ้น
หากระบบที่ได้รับผลกระทบยังไม่ได้รับการอัปเดต ผู้โจมตีอาจสามารถเข้าถึงระบบโดยไม่ได้รับอนุญาต ขโมยหรือแก้ไขข้อมูล ติดตั้งไฟล์อันตราย หรือเข้าควบคุมระบบและอุปกรณ์ที่ได้รับผลกระทบได้
3. ระบบที่ควรเฝ้าระวัง
หน่วยงานและผู้ดูแลระบบที่ใช้งาน Microsoft SharePoint Server, WSO2, Adobe Commerce/Magento และ MikroTik RouterOS ควรตรวจสอบระบบโดยเร็ว โดยเฉพาะระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ต หรือยังไม่ได้ติดตั้งอัปเดตด้านความปลอดภัยล่าสุด
4. แนวทางการเฝ้าระวัง ป้องกัน และรับมือ
4.1 ตรวจสอบเวอร์ชันของผลิตภัณฑ์ที่ใช้งาน และติดตั้ง Security Update หรือ Patch ล่าสุดจากผู้ผลิตโดยเร็ว
4.2 ตรวจสอบระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ตเป็นลำดับแรก และปิดหรือจำกัดการเข้าถึงบริการที่ไม่มีความจำเป็น
4.3 ตรวจสอบประวัติการเข้าสู่ระบบและบันทึกเหตุการณ์ หากพบ IP Address บัญชีผู้ใช้ หรือช่วงเวลาการเข้าใช้งานที่ผิดปกติ ควรตรวจสอบเพิ่มเติมทันที
4.4 ตรวจสอบบัญชีผู้ใช้และไฟล์ที่ถูกสร้างหรือแก้ไขโดยไม่ทราบสาเหตุ โดยเฉพาะระบบ SharePoint ควรตรวจสอบไฟล์หรือ Web Shell ที่อาจถูกติดตั้งภายหลังการโจมตี
4.5 จำกัดการเข้าถึงหน้าบริหารจัดการระบบจากอินเทอร์เน็ตโดยตรง และอนุญาตเฉพาะผู้ที่มีความจำเป็นต้องใช้งาน
4.6 หากพบพฤติกรรมน่าสงสัยหรือคาดว่าระบบถูกโจมตี ควรแยกระบบที่ได้รับผลกระทบออกจากเครือข่าย ตรวจสอบเหตุการณ์ย้อนหลัง และเปลี่ยนข้อมูลรับรองของบัญชีที่เกี่ยวข้อง ไม่ควรดำเนินการเพียงติดตั้ง Patch แล้วนำระบบกลับมาใช้งานทันที
แหล่งอ้างอิง
[1] https://dg.th/us6ckw3oxq
[2] https://dg.th/msx6v37pnu
[3] https://dg.th/1voawnc5ru
[4] https://dg.th/4y9kozcj6r
[5] https://dg.th/j52onbu7rc