
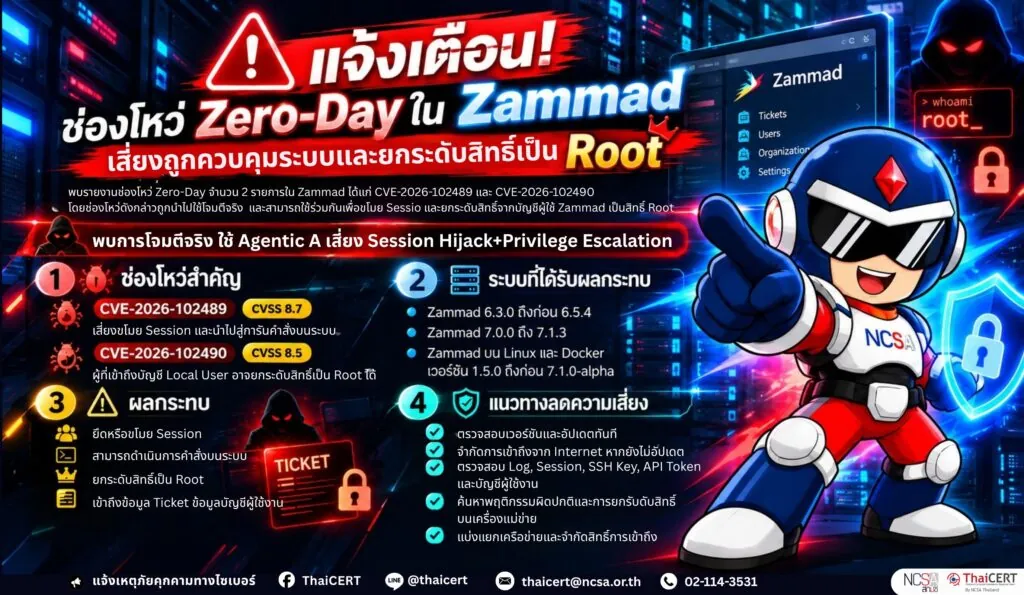
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ Zero-Day จำนวน 2 รายการใน Zammad ซึ่งเป็นระบบ Open Source สำหรับให้บริการสนับสนุนผู้ใช้งานและบริหารจัดการคำขอหรือ Ticket ผ่านเว็บไซต์ ได้แก่ CVE-2026-102489 และ CVE-2026-102490 โดยช่องโหว่ดังกล่าวถูกนำไปใช้โจมตี Dutch Institute for Vulnerability Disclosure (DIVD) เมื่อวันที่ 21 กันยายน 2569 และสามารถใช้ร่วมกันเพื่อขโมย Session ของผู้ใช้งาน และยกระดับสิทธิ์จากบัญชีผู้ใช้ Zammad เป็นสิทธิ์ Root ได้ [1]
DIVD ระบุว่าการโจมตีดังกล่าวมีลักษณะเป็นการโจมตีอัตโนมัติที่ใช้ Agentic AI ซึ่งช่วยให้ผู้โจมตีสามารถดำเนินขั้นตอนการโจมตีและใช้ช่องโหว่ต่อเนื่องกันได้อย่างรวดเร็ว หลังจากเข้าถึงระบบ Zammad สำเร็จ ผู้โจมตีสามารถเคลื่อนย้ายไปยังบริการอื่นภายในระบบ และมีการนำข้อมูลออกจากเครือข่าย อย่างไรก็ตาม การแบ่งแยกเครือข่าย (Network Segmentation) ช่วยจำกัดขอบเขตความเสียหายไม่ให้ขยายไปยังระบบอื่นเพิ่มเติม [2]
1. รายละเอียดของช่องโหว่
1.1 CVE-2026-102489 ( CVSS : 8.7 ) เป็นช่องโหว่ที่ส่งผลกระทบต่อ Zammad ซึ่งอาจทำให้ผู้โจมตีจากภายนอกสามารถใช้ประโยชน์จากระบบผ่านเครือข่าย เพื่อดำเนินการคำสั่งบนระบบและนำไปสู่การรั่วไหลหรือการยึด Session ของผู้ใช้งานได้ โดย DIVD ระบุว่า Zammad เวอร์ชัน 6.3.0 ถึงก่อนเวอร์ชัน 6.5.4 อยู่ในกลุ่มที่สามารถถูกโจมตีได้ ส่วน Zammad เวอร์ชัน 7.0.0 ถึง 7.1.3 แม้มีช่องโหว่อยู่ แต่ DIVD ระบุว่ายังไม่สามารถนำไปใช้โจมตีได้ภายใต้สภาพแวดล้อมที่ตรวจสอบในขณะนั้น [3]
1.2 CVE-2026-102490 ( CVSS : 8.5 ) เป็นช่องโหว่ด้านการยกระดับสิทธิ์ ซึ่งทำให้ผู้โจมตีที่สามารถเข้าถึงบัญชี Local User ของ Zammad สามารถยกระดับสิทธิ์ของตนเองเป็น Root ได้ โดยช่องโหว่ดังกล่าวส่งผลกระทบต่อ Zammad ตั้งแต่เวอร์ชัน 1.5.0 ถึงก่อนเวอร์ชัน 7.1.0-alpha [4]
2. ระบบที่ได้รับผลกระทบ
2.1 Zammad เวอร์ชัน 6.3.0 ถึง 6.5.4
2.2 Zammad เวอร์ชัน 7.0.0 ถึง 7.1.3
2.3 Zammad บน Linux และ Docker เวอร์ชัน 1.5.0 ถึง 7.1.0-alpha
3. ผลกระทบที่อาจเกิดขึ้น
3.1 ผู้โจมตีอาจสามารถยึดหรือขโมย Session ของผู้ใช้งาน Zammad และนำ Session ดังกล่าวไปใช้เข้าถึงระบบโดยไม่ได้รับอนุญาต
3.2 ผู้โจมตีอาจสามารถดำเนินการคำสั่งบนระบบที่ติดตั้ง Zammad ได้
3.3 ผู้โจมตีที่สามารถเข้าถึงบัญชี Zammad User อาจยกระดับสิทธิ์เป็น Root และเข้าควบคุมระบบปฏิบัติการของเครื่องแม่ข่ายได้
3.4 ผู้โจมตีอาจเข้าถึงข้อมูล Ticket ข้อมูลบัญชีผู้ใช้งาน เอกสารแนบ หรือข้อมูลสำคัญอื่นที่จัดเก็บและประมวลผลผ่านระบบ Zammad
3.5 หากระบบ Zammad เชื่อมต่อกับบริการหรือระบบอื่นภายในหน่วยงาน ผู้โจมตีอาจใช้ระบบดังกล่าวเป็นจุดเริ่มต้นในการเคลื่อนย้ายภายในเครือข่าย (Lateral Movement) และเข้าถึงระบบอื่นเพิ่มเติม
3.6 อาจส่งผลกระทบต่อความลับ ความถูกต้อง และความพร้อมใช้งานของข้อมูลและระบบที่เกี่ยวข้อง รวมถึงอาจนำไปสู่การเข้าควบคุมเครื่องแม่ข่ายทั้งหมด หากมีการใช้ช่องโหว่ทั้งสองร่วมกัน
4. แนวทางการแก้ไขและลดความเสี่ยง
4.1 ตรวจสอบเวอร์ชันของ Zammad ที่ใช้งานอยู่ภายในหน่วยงานโดยทันที โดยเฉพาะระบบที่ติดตั้งแบบ Self-hosted และสามารถเข้าถึงได้จากอินเทอร์เน็ต
4.2 ผู้ดูแลระบบควรอัปเกรด Zammad ไปยังเวอร์ชันที่ได้รับการแก้ไขหรือเวอร์ชันล่าสุดตามคำแนะนำของผู้พัฒนาและ DIVD พร้อมติดตาม Security Advisory [5]
4.3 หากยังไม่สามารถอัปเดตหรือยืนยันความปลอดภัยของระบบได้ ควรพิจารณาจำกัดหรือระงับการเข้าถึงระบบจากอินเทอร์เน็ตเป็นการชั่วคราว เพื่อลดความเสี่ยงจากการถูกโจมตี
4.4 จำกัดการเข้าถึงระบบ Zammad จากเครือข่ายภายนอก โดยอนุญาตเฉพาะ IP Address เครือข่าย หรือผู้ใช้งานที่มีความจำเป็น รวมถึงพิจารณาใช้ VPN หรือระบบควบคุมการเข้าถึงเพิ่มเติม
4.5 ตรวจสอบ Log ของ Zammad, Web Server, Reverse Proxy ระบบปฏิบัติการ และระบบเครือข่าย เพื่อค้นหาการเชื่อมต่อ การรันคำสั่ง หรือกิจกรรมที่ผิดปกติ โดยเฉพาะระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ตในช่วงก่อนและหลังวันที่ 21 กันยายน 2569
4.6 ตรวจสอบ Session ของผู้ใช้งานที่มีอยู่ และพิจารณายกเลิก Session ที่ยังทำงานอยู่ทั้งหมด พร้อมบังคับให้ผู้ใช้งานเข้าสู่ระบบใหม่ หากพบหรือสงสัยว่าระบบอาจถูกโจมตี
4.7 ตรวจสอบบัญชีผู้ใช้งาน บัญชีผู้ดูแลระบบ SSH Key, API Token, Credential และการเปลี่ยนแปลงสิทธิ์ภายในระบบ เพื่อค้นหาบัญชีหรือสิทธิ์ที่อาจถูกสร้างขึ้นโดยไม่ได้รับอนุญาต
4.8 ตรวจสอบเครื่องแม่ข่ายเพื่อค้นหาพฤติกรรมการยกระดับสิทธิ์ กระบวนการหรือ Service ที่ผิดปกติ ไฟล์ที่ถูกสร้างหรือแก้ไข รวมถึง Persistence Mechanism ที่ผู้โจมตีอาจติดตั้งไว้หลังจากได้รับสิทธิ์ Root
4.9 ตรวจสอบการเชื่อมต่อจากเครื่องแม่ข่าย Zammad ไปยังระบบอื่นภายในเครือข่าย เพื่อค้นหาพฤติกรรม Lateral Movement หรือการนำข้อมูลออกจากเครือข่าย
4.10 ควรแบ่งแยกเครือข่ายและจำกัดสิทธิ์ของเครื่องแม่ข่าย Zammad ให้สามารถเข้าถึงเฉพาะระบบที่จำเป็น
แหล่งอ้างอิง
[1] https://dg.th/sjeuvwh0rt
[2] https://dg.th/prmaz9hcxb
[3] https://dg.th/79hdrl52p1
[4] https://dg.th/w04b9emz8v
[5] https://dg.th/s5wxy2c0jm