
546/69 (IT) ประจำวันจันทร์ที่ 5 ตุลาคม 2569
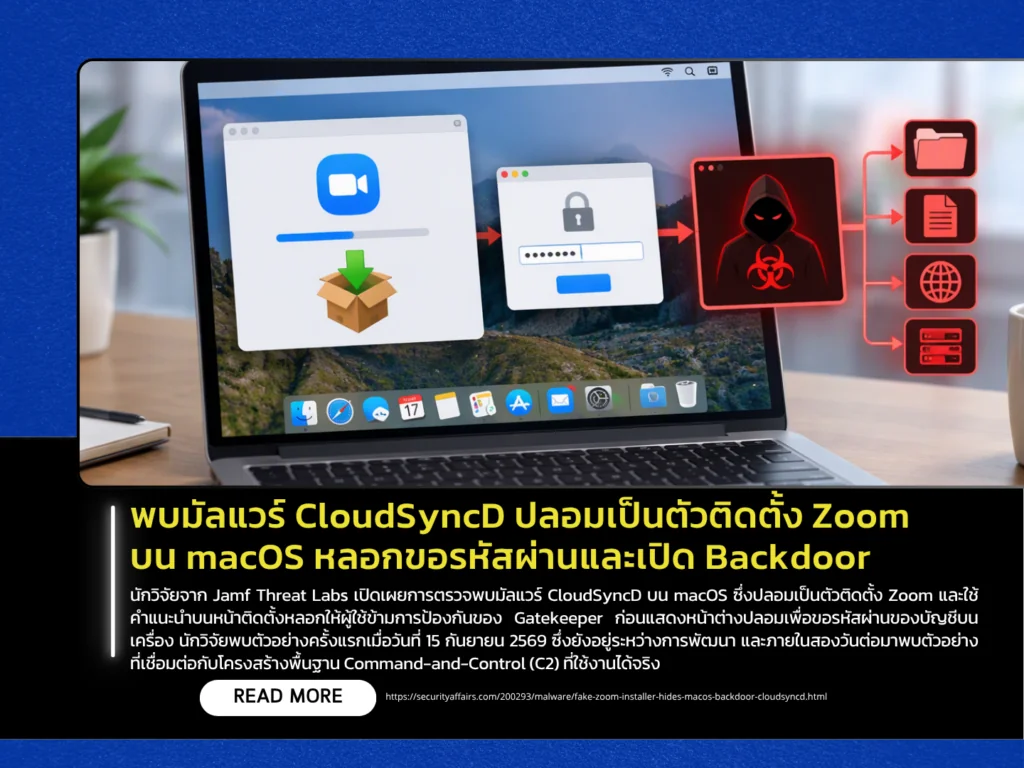
นักวิจัยจาก Jamf Threat Labs เปิดเผยการตรวจพบมัลแวร์ CloudSyncD บน macOS ซึ่งปลอมเป็นตัวติดตั้ง Zoom และใช้คำแนะนำบนหน้าติดตั้งหลอกให้ผู้ใช้ข้ามการป้องกันของ Gatekeeper ก่อนแสดงหน้าต่างปลอมเพื่อขอรหัสผ่านของบัญชีบนเครื่อง นักวิจัยพบตัวอย่างครั้งแรกเมื่อวันที่ 15 กันยายน 2569 ซึ่งยังอยู่ระหว่างการพัฒนา และภายในสองวันต่อมาพบตัวอย่างที่เชื่อมต่อกับโครงสร้างพื้นฐาน Command-and-Control (C2) ที่ใช้งานได้จริง อย่างไรก็ตาม ยังไม่มีข้อมูลยืนยันจำนวนผู้ได้รับผลกระทบ
เมื่อผู้ใช้กรอกรหัสผ่าน มัลแวร์จะตรวจสอบความถูกต้องกับบัญชีภายในเครื่อง ก่อนนำรหัสผ่านมาแปลงเป็น Base64 และซ่อนไว้ในไฟล์ data.json พร้อมแทรกข้อมูลและอักขระ Unicode ที่มองไม่เห็น จากนั้นจะใช้รหัสผ่านดังกล่าวเรียก Backdoor ขั้นที่สองด้วยสิทธิ์ sudo โดย Payload ถูกฝังมากับตัวติดตั้ง เมื่อทำงานสำเร็จ Backdoor จะรวบรวมข้อมูลพื้นฐานของเครื่องและเชื่อมต่อกับ C2 เพื่อรับไฟล์ Executable หรือ Archive เพิ่มเติมมาทำงานบนระบบ จากการทดสอบยังไม่พบการส่งรหัสผ่านของผู้ใช้ไปยัง C2 และไม่พบความสามารถสำหรับขโมยข้อมูลจากเบราว์เซอร์ Keychain หรือกระเป๋าคริปโทเคอร์เรนซีโดยตรง
ผู้ใช้งาน macOS ควรดาวน์โหลด Zoom และซอฟต์แวร์อื่นจากเว็บไซต์หรือช่องทางอย่างเป็นทางการเท่านั้น และควรระมัดระวังตัวติดตั้งที่แนะนำให้กด Open Anyway หรือดำเนินการเพื่อข้าม Gatekeeper โดยเฉพาะเมื่อมีการขอรหัสผ่านโดยไม่สามารถยืนยันแหล่งที่มาได้ หากเคยเรียกใช้ตัวติดตั้งลักษณะดังกล่าว ควรตรวจสอบไฟล์ กระบวนการ และการเชื่อมต่อเครือข่ายที่ผิดปกติบนเครื่อง ทั้งนี้ ในตัวอย่างที่ Jamf วิเคราะห์ยังไม่พบ CloudSyncD สร้างกลไกเพื่อให้มัลแวร์กลับมาทำงานอัตโนมัติหลังรีสตาร์ต เช่น LaunchAgent หรือ LaunchDaemon
แหล่งข่าว : https://securityaffairs.com/200293/malware/fake-zoom-installer-hides-macos-backdoor-cloudsyncd.html