
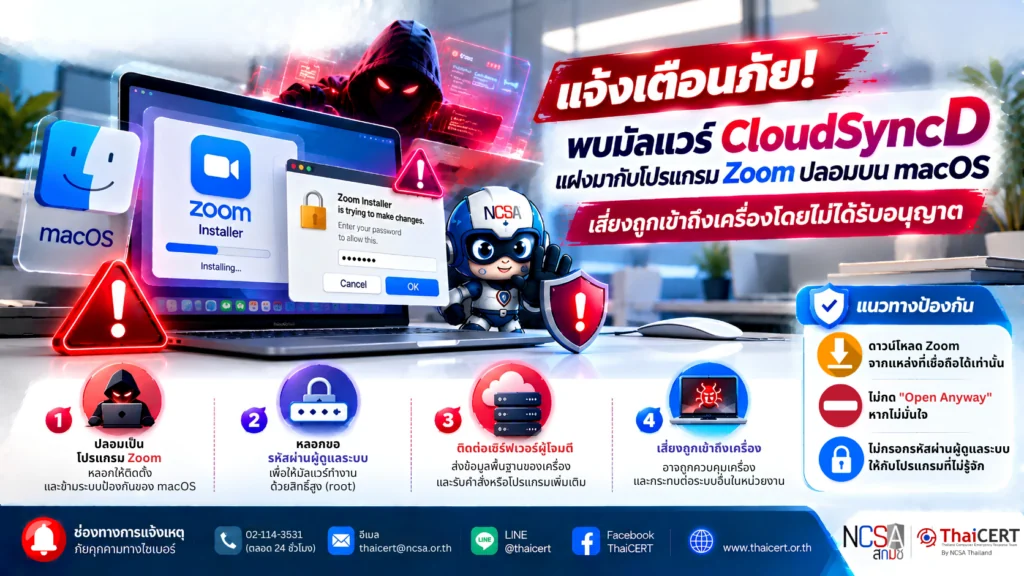
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการแพร่กระจายของมัลแวร์ CloudSyncD ซึ่งแฝงมากับโปรแกรมติดตั้ง Zoom ปลอมบนระบบ macOS โดยผู้โจมตีหลอกให้ผู้ใช้งานติดตั้งโปรแกรมและกดอนุญาตให้ข้ามระบบป้องกันของ macOS จากนั้นหลอกให้กรอกรหัสผ่านผู้ดูแลระบบ ส่งผลให้มัลแวร์สามารถทำงานด้วยสิทธิ์ระดับสูงและเปิดช่องทางให้ผู้โจมตีเข้าถึงเครื่องได้[1]
พบว่า CloudSyncD สามารถเก็บข้อมูลพื้นฐานของเครื่อง เช่น รุ่นอุปกรณ์ ระบบปฏิบัติการ และชื่อผู้ใช้งาน และติดต่อกับเซิร์ฟเวอร์ของผู้โจมตีเพื่อรับคำสั่งหรือโปรแกรมเพิ่มเติมได้ โดยพบตัวอย่างที่สามารถทำงานได้ทั้งเครื่อง Mac ที่ใช้ชิป Apple Silicon และ Intel
1. รายละเอียดภัยคุกคาม
CloudSyncD เป็นมัลแวร์ประเภท Backdoor ที่ถูกซ่อนอยู่ในโปรแกรมติดตั้ง Zoom ปลอม โดยใช้วิธีทางวิศวกรรมสังคมเพื่อหลอกให้ผู้ใช้งานเป็นผู้เปิดช่องทางให้มัลแวร์ทำงาน[2]
รูปแบบการโจมตีมีดังนี้
1.1 ผู้โจมตีเผยแพร่ไฟล์ติดตั้ง Zoom ปลอม ซึ่งมีลักษณะคล้ายโปรแกรมติดตั้งทั่วไป
1.2 โปรแกรมแนะนำให้ผู้ใช้งานเข้าไปที่การตั้งค่าความปลอดภัยของ macOS และกด “Open Anyway” เพื่อข้ามระบบป้องกันของเครื่อง
1.3 จากนั้นโปรแกรมจะแสดงหน้าต่างปลอมเพื่อขอรหัสผ่านผู้ดูแลระบบ เมื่อผู้ใช้งานกรอกรหัสผ่าน มัลแวร์จะนำไปใช้ภายในเครื่องเพื่อเปิดใช้งาน Backdoor ด้วยสิทธิ์สูง
1.4 เมื่อทำงานแล้ว CloudSyncD สามารถติดต่อกับเซิร์ฟเวอร์ของผู้โจมตีและส่งข้อมูลพื้นฐานของเครื่อง รวมถึงรับโปรแกรมเพิ่มเติมเพื่อดำเนินการบนเครื่องได้
2. ผลกระทบที่อาจเกิดขึ้น
หากผู้ใช้งานติดตั้งโปรแกรมดังกล่าวและอนุญาตให้มัลแวร์ทำงาน อาจส่งผลดังนี้
2.1 ผู้โจมตีสามารถเข้าถึงเครื่องจากระยะไกลโดยไม่ได้รับอนุญาต
2.2 ข้อมูลพื้นฐานของเครื่องและผู้ใช้งานอาจถูกส่งไปยังผู้โจมตี
2.3 ผู้โจมตีอาจส่งโปรแกรมเพิ่มเติมมายังเครื่องเพื่อดำเนินกิจกรรมอื่น
2.4 หากเครื่องเชื่อมต่อกับระบบหรือทรัพยากรของหน่วยงาน อาจเพิ่มความเสี่ยงต่อการโจมตีระบบอื่นภายในหน่วยงาน
3. ระบบที่ควรตรวจสอบ
หน่วยงานควรตรวจสอบเครื่องที่ใช้ macOS โดยเฉพาะกรณีที่
– ติดตั้ง Zoom จากแหล่งที่ไม่เป็นทางการ
– เคยกด “Open Anyway” เพื่อเปิดโปรแกรมที่ macOS แจ้งเตือน
– เคยกรอกรหัสผ่านผู้ดูแลระบบให้กับโปรแกรมติดตั้งที่ไม่ทราบแหล่งที่มา
4. แนวทางการป้องกันและรับมือ
4.1 ดาวน์โหลด Zoom จากแหล่งที่เชื่อถือได้เท่านั้น และหลีกเลี่ยงไฟล์ติดตั้งจากลิงก์หรือเว็บไซต์ที่ไม่รู้จัก
4.2 ไม่ควรกด “Open Anyway” หากไม่มั่นใจในแหล่งที่มาของโปรแกรม
4.3 ไม่กรอกรหัสผ่านผู้ดูแลระบบให้กับโปรแกรมที่ไม่ทราบแหล่งที่มา หรือมีพฤติกรรมผิดปกติ
4.4 ตรวจสอบเครื่องที่อาจได้รับผลกระทบด้วยระบบ EDR/Antivirus หรือเครื่องมือบริหารจัดการอุปกรณ์ของหน่วยงาน
4.5 หากสงสัยว่าติดมัลแวร์ ให้ ตัดการเชื่อมต่อเครือข่ายทันที และประสานผู้ดูแลระบบเพื่อดำเนินการตรวจสอบ
4.6 หากมีการกรอกรหัสผ่านผู้ดูแลระบบให้กับโปรแกรมดังกล่าว ควรเปลี่ยนรหัสผ่านที่เกี่ยวข้องและตรวจสอบกิจกรรมของบัญชีเพิ่มเติม
แหล่งอ้างอิง
[1] https://dg.th/bqtcfymiv9
[2] https://dg.th/lf17tomcgh