
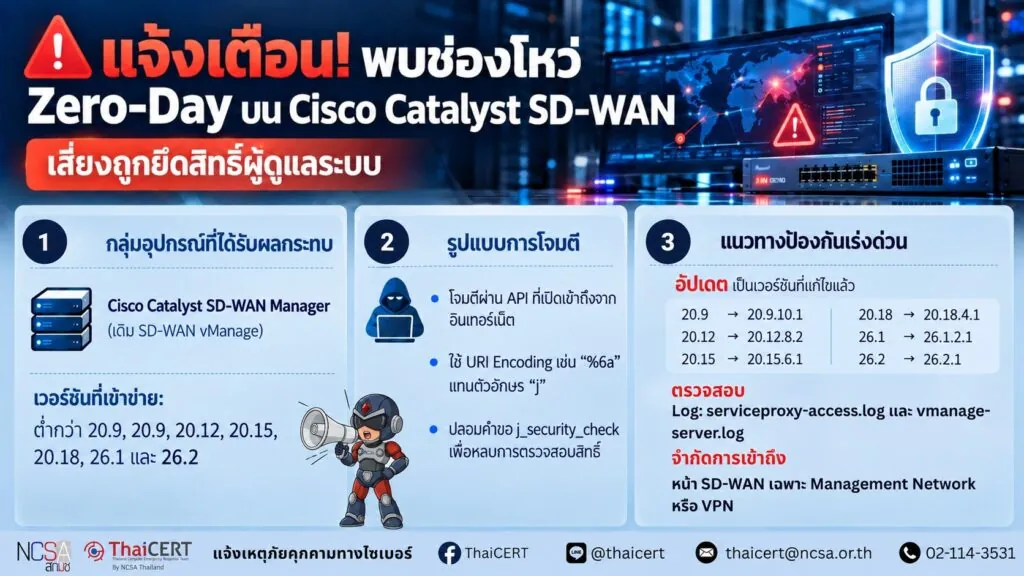
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการโจมตีทางไซเบอร์ Zero-Day รหัส CVE-2026-76504 (CVSS v3.1: 9.8) [1] ในซอฟต์แวร์ Catalyst SD-WAN Manager ซึ่งเป็นช่องโหว่ที่แฮกเกอร์สามารถข้ามขั้นตอนการตรวจสอบสิทธิ์ และเข้าควบคุมระบบด้วยสิทธิ์ผู้ดูแลระบบได้ [2]
1. รายละเอียดช่องโหว่ [3]
1.1 ข้ามการตรวจสอบสิทธิ์จากใช้ประโยชน์จากช่องโหว่ในการจัดการรับรองความถูกต้องตามเซสชัน (Session-based Authentication) ของ API ทำให้ไม่ต้องใช้รหัสผ่านในการเข้าถึง
1.2 สร้างคำขอที่ผิดปกติ แฮกเกอร์จะอาศัยข้อบกพร่องในการจัดการการเข้ารหัส URI (URI Encoding) ใน HTTP request โดยการส่งคำขอที่ถูกสร้างขึ้นมาเป็นพิเศษเพื่อเลี่ยงกฎการจำกัดการเข้าถึง
1.3 เมื่อระบบประมวลผลคำขอที่ผิดปกติสำเร็จ แฮกเกอร์จะสามารถเข้าถึงและควบคุมซอฟต์แวร์จัดการเครือข่ายด้วยสิทธิ์ผู้ดูแลระบบทันที
2. กลุ่มอุปกรณ์ที่เข้าข่ายได้รับผลกระทบ
ซอฟต์แวร์ Cisco Catalyst SD-WAN Manager (หรือชื่อเดิม SD-WAN vManage) โดยมี Version ที่มีช่องโหว่และจำเป็นต้องแก้ไข ดังนี้
-Version ที่เก่ากว่า 20.9 (ต้องเปลี่ยนไปใช้รุ่นที่แก้ไขแล้ว)
-Version 20.9
-Version 20.12
-Version 20.15
-Version 20.18
-Version 26.1
-Version 26.2
3. รูปแบบการแพร่กระจายและการโจมตี
3.1 แฮกเกอร์จะโจมตีผ่านเครือข่ายอินเทอร์เน็ตตรงไปยัง API ของระบบ SD-WAN Manager ที่มีการเปิดพอร์ตหรือสามารถเข้าถึงได้จากภายนอก
3.2 แฮกเกอร์จะใช้เทคนิคการเข้ารหัสตัวอักษรเพื่อหลบซ่อนคำสั่ง โดยใช้รหัส %6a ซึ่งหมายถึงตัวอักษร “j” ในการเข้ารหัสแบบ URI เพื่อส่งคำสั่งที่เกี่ยวข้องกับ j_security_check เข้าไปหลอกระบบว่าเป็นการเข้าถึงที่ถูกต้อง
4. แนวทางการป้องกัน
4.1 ผู้ดูแลระบบต้องเร่งดำเนินการอัปเกรดซอฟต์แวร์ Cisco Catalyst SD-WAN Manager เป็นเวอร์ชันที่ได้รับการแก้ไข ดังต่อไปนี้
– Version 20.9 ให้อัปเดตเป็น Version 20.9.10.1
– Version 20.12 ให้อัปเดตเป็น Version 20.12.8.2
– Version 20.15 ให้อัปเดตเป็น Version 20.15.6.1
– Version 20.18 ให้อัปเดตเป็น Version 20.18.4.1
– Version 26.1 ให้อัปเดตเป็น Version 26.1.2.1
– Version 26.2 ให้อัปเดตเป็น Version 26.2.1
4.2 ผู้ดูแลระบบควรตรวจสอบไฟล์ Log อย่างเร่งด่วน โดยเฉพาะไฟล์ serviceproxy-access.log (ใน /var/log/nms/containers/service-proxy) และ vmanage-server.log (ใน /var/log/nms/) เพื่อค้นหารายการ j_security_check ที่มาจาก IP Address ที่ไม่ได้รับอนุญาต
4.3 หากพบความผิดปกติที่บ่งชี้ว่าระบบอาจถูกเจาะ ให้ทำการรวบรวมไฟล์ข้อมูล admin-tech ไว้ทันที และติดต่อเปิดเคสขอความช่วยเหลือจากทีม Cisco TAC (Technical Assistance Center) โดยด่วน [4]
4.4 พิจารณาจำกัดการเข้าถึงหน้าจอการจัดการ SD-WAN เฉพาะจากเครือข่ายภายในองค์กร (Management Network) หรือผ่านการเชื่อมต่อ VPN ที่ปลอดภัยเท่านั้น
แหล่งอ้างอิง
[1] https://dg.th/cfgxr5n4so
[2] https://dg.th/mhkparsjz3
[3] https://dg.th/eg24znrc0l
[4] https://dg.th/bt9x17yocp