
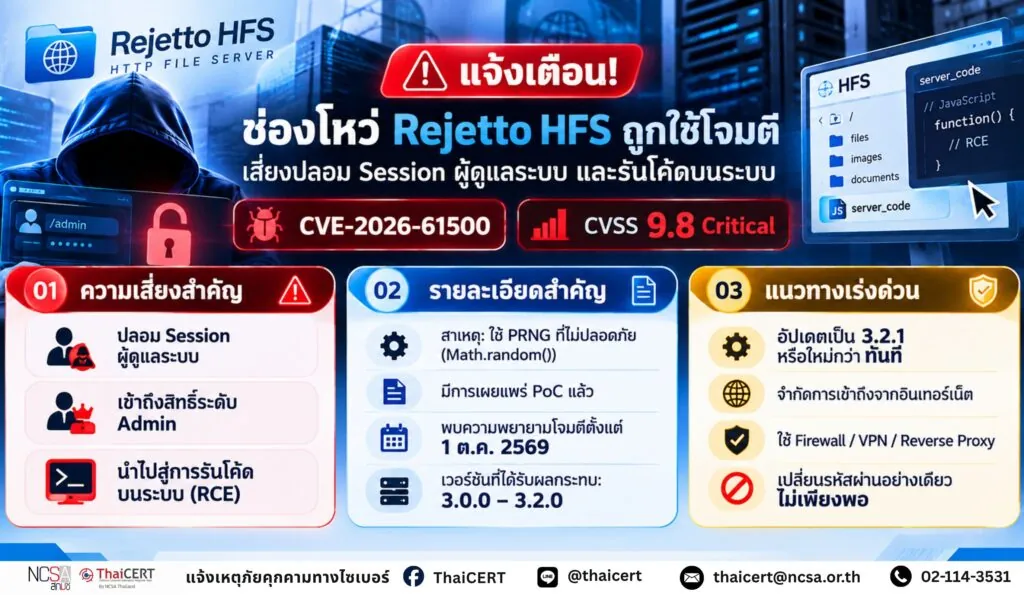
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยใน Rejetto HTTP File Server (HFS)ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถกู้คืนกุญแจที่ใช้ลงนาม Session Cookie ปลอมแปลง Session ของผู้ดูแลระบบ และเข้าถึงระบบด้วยสิทธิ์ระดับผู้ดูแลระบบ
ปัจจุบันมีการเผยแพร่ Proof-of-Concept (PoC) สำหรับช่องโหว่ดังกล่าวแล้ว และ VulnCheck รายงานว่าพบกิจกรรมพยายามใช้ประโยชน์จากช่องโหว่ตั้งแต่วันที่ 1 ตุลาคม 2569 โดยพบการตรวจสอบและโจมตีระบบ HFS ที่เปิดให้เข้าถึงจากอินเทอร์เน็ต ผู้ดูแลระบบจึงควรเร่งตรวจสอบเวอร์ชันและดำเนินการอัปเดตโดยเร็วที่สุด [1]
1. รายละเอียดช่องโหว่
ช่องโหว่ CVE-2026-61500 (CVSS v3.1: 9.8) [2] ถูกจัดอยู่ในประเภท CWE-338: Use of Cryptographically Weak Pseudo-Random Number Generator (PRNG) [3] โดยเกิดจาก Rejetto HFS ใช้ฟังก์ชัน Math.random() ซึ่งเป็น PRNG ที่ไม่เหมาะสมสำหรับงานด้านการเข้ารหัสในการสร้างกุญแจสำหรับลงนาม Session Cookie ส่งผลให้ผู้โจมตีสามารถรวบรวมค่าที่ระบบเปิดเผยผ่านกระบวนการเข้าสู่ระบบเพื่อนำไปคำนวณกู้คืนกุญแจดังกล่าว และสร้าง Session Cookie ปลอมเพื่อเข้าถึงระบบด้วยสิทธิ์ผู้ดูแลระบบ ทั้งนี้ ช่องโหว่สามารถถูกโจมตีผ่านเครือข่ายได้โดยไม่จำเป็นต้องมีสิทธิ์หรือการดำเนินการจากผู้ใช้งาน [4]
2. รูปแบบการโจมตี
ผู้โจมตีสามารถค้นหาระบบ Rejetto HFS ที่เปิดให้เข้าถึงจากอินเทอร์เน็ตและใช้งานเวอร์ชันที่มีช่องโหว่ จากนั้นส่งคำขอเข้าสู่ระบบเพื่อรวบรวมค่าที่สร้างจาก PRNG และนำไปคำนวณกู้คืนกุญแจสำหรับลงนาม Session Cookie ก่อนสร้าง Session ปลอมที่มีสิทธิ์ผู้ดูแลระบบโดยไม่จำเป็นต้องทราบรหัสผ่าน เมื่อเข้าถึงระบบได้แล้ว ผู้โจมตีอาจใช้ฟังก์ชัน server_code เพื่อรัน JavaScript ฝั่งเซิร์ฟเวอร์
3. แนวทางการแก้ไข
ผู้ดูแลระบบที่ใช้งาน Rejetto HFS เวอร์ชัน 3.0.0 ถึง 3.2.0 ซึ่งได้รับผลกระทบจากช่องโหว่ ให้ดำเนินการอัปเดตเป็น เวอร์ชัน 3.2.1 หรือใหม่กว่าโดยทันที โดยเวอร์ชัน 3.2.1 ได้ปรับปรุงกระบวนการสร้างค่าที่เกี่ยวข้องกับ Session ให้มีความเหมาะสมด้านการเข้ารหัสมากขึ้น [5]
หากยังไม่สามารถอัปเดตได้ทันที ควรจำกัดการเข้าถึงระบบ HFS จากอินเทอร์เน็ต ใช้ Firewall, VPN หรือ Reverse Proxy เพื่ออนุญาตเฉพาะเครือข่ายหรือหมายเลข IP ที่เชื่อถือได้ และหากไม่มีความจำเป็นควรปิดการเข้าถึงจากภายนอกจนกว่าจะดำเนินการอัปเดตแล้วเสร็จ ทั้งนี้ การเปลี่ยนรหัสผ่านผู้ดูแลระบบเพียงอย่างเดียวไม่สามารถแก้ไขช่องโหว่นี้ได้ เนื่องจากการโจมตีอาศัยการปลอม Session Cookie โดยไม่จำเป็นต้องทราบรหัสผ่านของผู้ดูแลระบบ
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม
4.1 ตรวจสอบระบบ Rejetto HFS ทั้งหมดภายในองค์กร โดยเฉพาะระบบที่สามารถเข้าถึงได้จากอินเทอร์เน็ต และจัดลำดับความสำคัญในการอัปเดตระบบดังกล่าวก่อน
4.2 ตรวจสอบ Log ของ HFS และอุปกรณ์เครือข่ายย้อนหลัง เพื่อค้นหาความผิดปกติ เช่น การพยายามเข้าสู่ระบบจำนวนมากจากหมายเลข IP เดียวกัน Session ของผู้ดูแลระบบจากแหล่งที่ไม่รู้จัก การเรียกใช้งาน Administrative API ที่ผิดปกติ หรือการเปลี่ยนแปลงค่า server_code โดยไม่ได้รับอนุญาต
4.3 ตรวจสอบ Configuration และพฤติกรรมของระบบ เพื่อค้นหา JavaScript หรือการตั้งค่าที่ไม่รู้จัก รวมถึงตรวจสอบ Process การเชื่อมต่อเครือข่ายขาออก และไฟล์ที่ถูกสร้างหรือแก้ไขโดยกระบวนการ HFS ในช่วงเวลาที่ต้องสงสัย
4.4 จำกัดสิทธิ์ของ Account หรือ Service Account ที่ใช้รัน HFS ตามหลัก Least Privilege เพื่อลดผลกระทบในกรณีที่ผู้โจมตีสามารถรันโค้ดผ่านบริการดังกล่าวได้
4.5 หากพบหลักฐานหรือสงสัยว่าระบบอาจถูกโจมตี ควร แยกระบบออกจากเครือข่ายและดำเนินกระบวนการ Incident Response พร้อมตรวจสอบความถูกต้องของ Configuration และไฟล์ในระบบ รวมถึงเปลี่ยนข้อมูลรับรองของบัญชีผู้ดูแลระบบ หลังจากควบคุมเหตุการณ์และอัปเดตระบบเรียบร้อยแล้ว
แหล่งอ้างอิง
[1] https://dg.th/oc5ndb8asq
[2] https://dg.th/341avhilsg
[3] https://dg.th/gcy94s56ru
[4] https://dg.th/t8rm6c1fwo
[5] https://dg.th/g2let158q0