559/69 (IT) ประจำวันจันทร์ที่ 12 ตุลาคม 2569
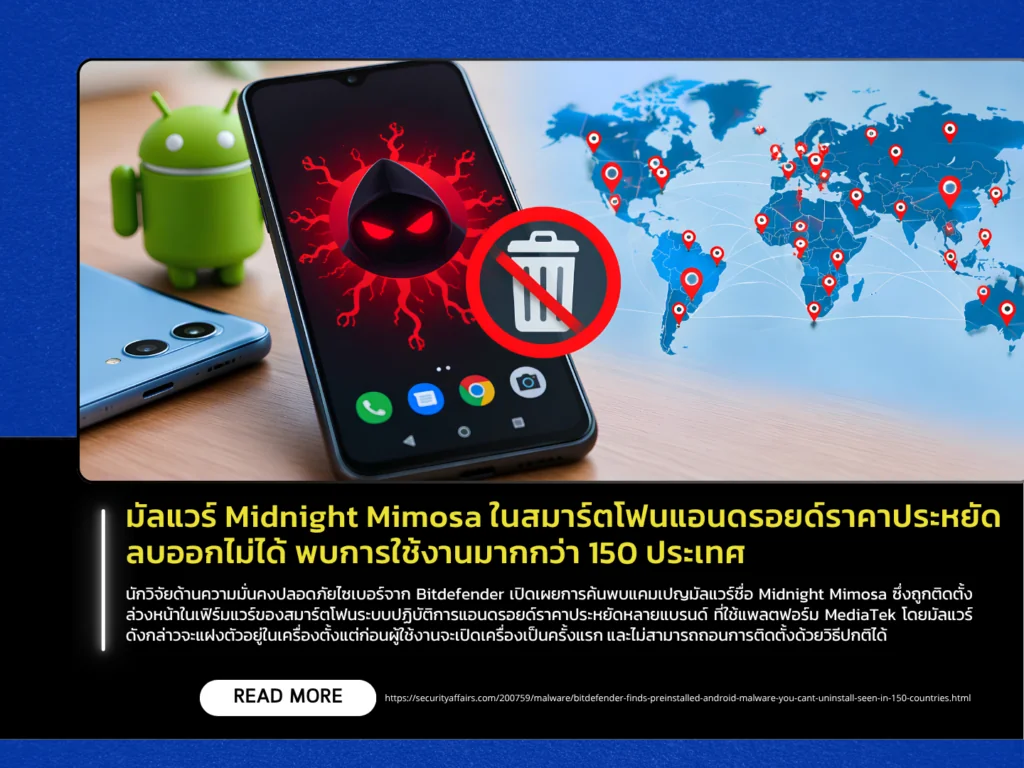
นักวิจัยด้านความมั่นคงปลอดภัยไซเบอร์จาก Bitdefender เปิดเผยการค้นพบแคมเปญมัลแวร์ชื่อ Midnight Mimosa ซึ่งถูกติดตั้งล่วงหน้าในเฟิร์มแวร์ของสมาร์ตโฟนระบบปฏิบัติการแอนดรอยด์ราคาประหยัดหลายแบรนด์ ที่ใช้แพลตฟอร์ม MediaTek โดยมัลแวร์ดังกล่าวจะแฝงตัวอยู่ในเครื่องตั้งแต่ก่อนผู้ใช้งานจะเปิดเครื่องเป็นครั้งแรก และไม่สามารถถอนการติดตั้งด้วยวิธีปกติได้ เหตุการณ์นี้ส่งผลกระทบต่อผู้ใช้งานในกว่า 150 ประเทศทั่วโลก โดยเป้าหมายหลักของผู้โจมตีคือการสร้างรายได้ผ่านการฉ้อโกงโฆษณา (Ad Fraud) และการเข้าควบคุมอุปกรณ์เพื่อนำไปสร้างเครือข่ายบอตเน็ต (Botnet) สำหรับใช้เป็นฐานในการโจมตีทางไซเบอร์รูปแบบอื่น
มัลแวร์นี้ทำงานด้วยสิทธิระดับระบบ ทำให้สามารถติดตั้งหรือลบแอปพลิเคชันอื่นได้อย่างเงียบเชียบ โดยเทคนิคที่ใช้คือการปิดระบบ Google Play Store ชั่วคราวเพื่อหลบเลี่ยงกลไกการตรวจสอบความปลอดภัย จากนั้นจะทำการดาวน์โหลดแอปพลิเคชันแฝงที่ดูเหมือนแอปพลิเคชันทั่วไป เช่น แอปพลิเคชันพยากรณ์อากาศ CoolWeather เพื่อใช้เป็นเครื่องมือบังหน้าในการทำงาน ข้อมูลจากการวิเคราะห์พบว่ามัลแวร์มักซ่อนตัวอยู่ในชื่อแพ็กเกจที่ตั้งชื่อคล้ายองค์ประกอบหลักของระบบ โดยในหน้ารายการแอปพลิเคชันจะแสดงชื่อเพียงคำว่า “System” ควบคู่กับไอคอนรูปแอนดรอยด์หรือไอคอนสีเขียวที่ไม่มีสัญลักษณ์เฉพาะเจาะจง นอกจากนี้อุปกรณ์ที่พบอัตราการติดมัลแวร์สูงสุด มักเป็นกลุ่มสมาร์ตโฟนรุ่นราคาประหยัด เช่น รุ่น KINGKONG X ซึ่งพบสัดส่วนอุปกรณ์ที่ได้รับผลกระทบสูงถึงร้อยละ 11.33 รวมถึงสมาร์ตโฟนเลียนแบบที่แอบอ้างใช้ชื่อรุ่นของแบรนด์ชั้นนำแต่ไม่มีอยู่จริงในท้องตลาด
เนื่องจากมัลแวร์ Midnight Mimosa ถูกฝังลึกอยู่ในระดับพาร์ติชันระบบของอุปกรณ์ การป้องกันและแก้ไขด้วยตนเองผ่านการถอนการติดตั้งแอปพลิเคชันจึงไม่สามารถทำได้ เบื้องต้นผู้บริโภคควรลดความเสี่ยงโดยหลีกเลี่ยงการเลือกซื้อสมาร์ตโฟนลอกเลียนแบบ สมาร์ตโฟนที่ไม่มีแหล่งที่มาที่น่าเชื่อถือ หรืออุปกรณ์ที่ใช้เฟิร์มแวร์จากผู้ผลิตที่ไม่ได้รับการรับรองอย่างถูกต้อง สำหรับผู้ที่ใช้งานอุปกรณ์ในกลุ่มเสี่ยง หากพบความผิดปกติของระบบหรือพบแอปพลิเคชันแปลกปลอมติดตั้งเองโดยอัตโนมัติ ควรพิจารณาหลีกเลี่ยงการทำธุรกรรมทางการเงินหรือการบันทึกข้อมูลสำคัญบนอุปกรณ์ดังกล่าว และหากมีความจำเป็นต้องทำความสะอาดระบบ ควรปรึกษาผู้ดูแลระบบหรือผู้เชี่ยวชาญเพื่อระงับการทำงานของส่วนประกอบที่เป็นอันตรายผ่านเครื่องมือสำหรับนักพัฒนา (ADB) ซึ่งเป็นวิธีการเบื้องต้นที่สามารถลดผลกระทบได้